
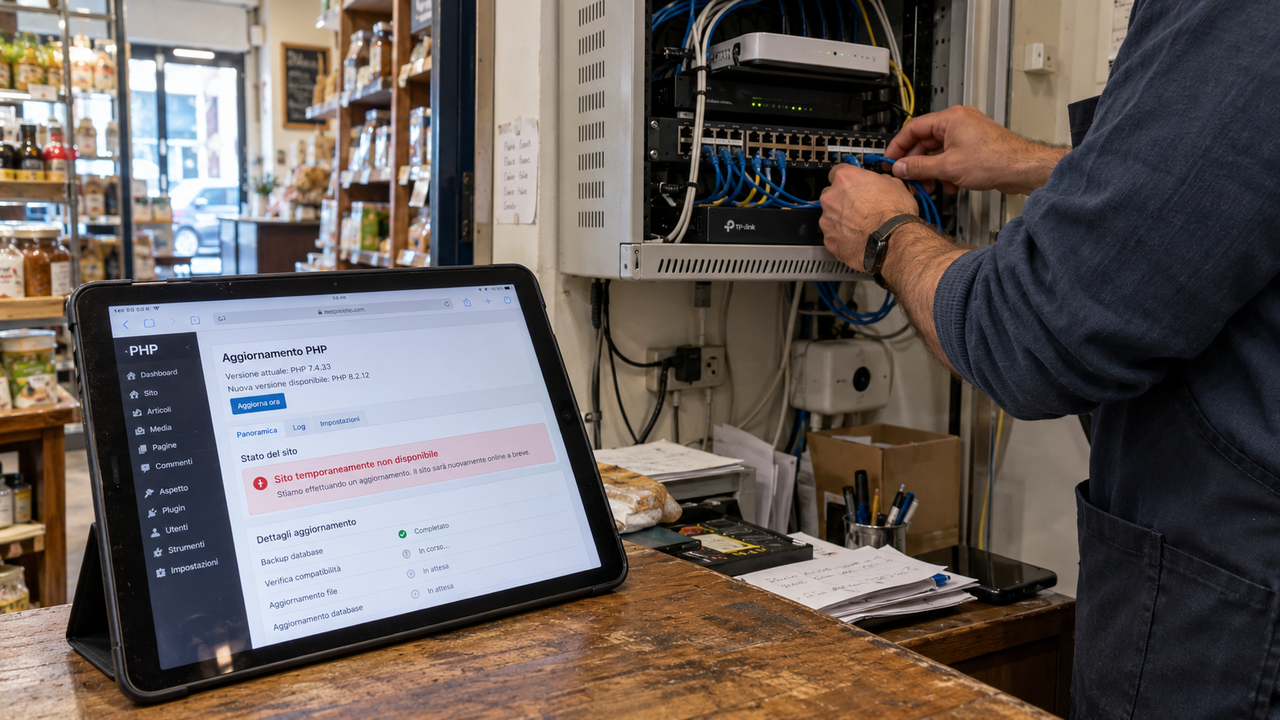
Una vulnerabilità di PHP, linguaggio ampiamente utilizzato per costruire siti web, ha già innescato milioni di tentativi di attacco. Gli aggressori sfruttano database per individuare i siti vulnerabili e colpirli direttamente, mentre l’intelligenza artificiale permette di ampliare la scala delle operazioni oltre quanto sarebbe praticabile manualmente. L’allarme arriva da Thomas Caspers, vicepresidente del BSI, l’ufficio federale tedesco per la sicurezza informatica: per i servizi esposti, la rapidità nell’installare gli aggiornamenti può decidere l’esito della corsa contro gli attaccanti.
I primi segnali di sfruttamento riuscito sono comparsi su piccoli siti gestiti da privati, dove gli utenti hanno incontrato modifiche inattese, come annunci pubblicitari anomali. Un’intrusione può però consentire anche l’accesso a sistemi critici e l’estrazione di informazioni senza avvertire subito gli operatori. Caspers invita a un cauto ottimismo le organizzazioni dotate di software di sicurezza aggiornato: tutti i principali fornitori hanno integrato meccanismi di rilevamento della vulnerabilità. Il rischio aumenta per chi non dispone di questi strumenti o non ha verificato modifiche non autorizzate.
La gestione dell’emergenza è stata accelerata dalla diffusione online di informazioni sulla falla il 20 ottobre, due giorni prima dell’uscita programmata dell’aggiornamento, prevista per il 22 ottobre. Le aziende che avevano scoperto le vulnerabilità avevano lavorato con la PHP Foundation attraverso un processo di divulgazione coordinata per preparare le correzioni. La fuga di informazioni ha interrotto quella preparazione. Il BSI ha quindi chiesto agli operatori di installare immediatamente l’aggiornamento oppure di mettere offline i siti fino al completamento dell’intervento.
La risposta degli operatori è stata più rapida rispetto ad alcune emergenze precedenti: diversi siti sono stati disattivati temporaneamente e molti gestori hanno avviato subito gli aggiornamenti. Caspers ritiene che abbia contribuito anche l’attacco subito in agosto dall’amministrazione di Berlino. In quell’occasione i criminali avevano sottratto 5,8 terabyte di dati e tentato un’estorsione. Dopo il rifiuto delle autorità di pagare, avevano pubblicato online decine di migliaia di email, numeri di telefono e password.
Per il BSI, una preoccupazione specifica riguarda le infrastrutture critiche, comprese reti elettriche e ospedali. Il pericolo indicato da Caspers è che singole organizzazioni non installino l’aggiornamento e vengano compromesse. La logica economica degli attacchi a scopo di riscatto rende sufficiente un numero limitato di vittime: agli aggressori possono bastare due o tre bersagli molto grandi per ottenere un risultato. Chi difende i sistemi deve invece proteggere tutti gli operatori, anche quelli che tardano a intervenire.
La superficie esposta resta estesa: secondo Caspers, le autorità nel mondo osservano decine di milioni di vulnerabilità PHP ancora prive di correzione, nonostante la disponibilità dell’aggiornamento. Inserire informazioni su queste debolezze in un sistema di AI e incaricare un agente autonomo di attaccare i siti vulnerabili è una possibilità tecnica già esistente. Il BSI non ha ancora osservato questo specifico scenario né individuato casi di rilievo che dimostrino uno sfruttamento riuscito su vasta scala, ma l’assenza di grandi attacchi pubblicamente noti non esclude intrusioni già avvenute.
Nella stessa settimana è emersa anche una vulnerabilità di Node.js, software utilizzato da oltre il 5% dei siti web. Caspers considera già concreta la pressione esercitata dall’automazione sulla sicurezza: la risposta umana, da sola, non ha più la velocità necessaria per gestire la scala della minaccia. Le principali aziende di cybersecurity impiegano già l’intelligenza artificiale per individuare vulnerabilità e contribuire a correggerle.
Rimane però uno squilibrio tra la capacità dell’AI di scoprire debolezze e quella di produrre correzioni affidabili. Caspers attribuisce una responsabilità diretta ai fornitori di modelli linguistici di grandi dimensioni, che hanno sviluppato sistemi molto capaci sul versante degli attacchi. La richiesta è di orientare gli sforzi anche verso aggiornamenti di sicurezza che i modelli sappiano sviluppare in modo affidabile, facendo avanzare gli strumenti di difesa alla velocità delle tecnologie impiegate dagli aggressori.