
Il gruppo filocinese Storm-0940 ha utilizzato agenti di intelligenza artificiale in un attacco alla catena di fornitura di ConnectWise. Secondo Microsoft, dopo un accesso non autorizzato all’applicazione multitenant, gli attaccanti hanno impiegato credenziali applicative rubate per tentare l’accesso a oltre 2.250 tenant Microsoft 365, gli ambienti cloud delle organizzazioni clienti. In alcune delle offensive del gruppo, il passaggio dalla prima attività contro il bersaglio all’acquisizione di privilegi elevati ha richiesto meno di tre ore.
Lo strumento impiegato è ARTEX, un framework open source per penetration test basato su agenti guidati da modelli linguistici. Microsoft spiega che può utilizzare qualsiasi modello AI e condurre test autonomi, accelerando scansione, ricognizione, tentativi sulle password e abusi delle applicazioni OAuth. Gli agenti possono operare senza interruzioni e con un intervento umano ridotto: una combinazione che aumenta il ritmo delle operazioni e comprime il tempo disponibile ai difensori per individuare l’attività e reagire.
Una parte della campagna ha utilizzato il password spraying, ossia tentativi automatizzati di indovinare le password su più account. Sono stati presi di mira 327 account appartenenti a otto organizzazioni, con oltre 151.000 accessi falliti e nessun successo. Il picco dell’11 ottobre ha raggiunto 2.900 tentativi al minuto, tutti falliti, e oltre 111.000 nell’intera giornata; 48 account hanno accumulato più di mille errori ciascuno. Quasi il 98% di questa attività è stato bloccato.
Le credenziali delle applicazioni hanno invece consentito agli attaccanti di autenticarsi direttamente come software, senza un accesso interattivo dell’utente. Controllando le identità di più applicazioni cloud ConnectWise, gli agenti hanno effettuato oltre 200 accessi in meno di quattro minuti, usando quattro credenziali applicative dallo stesso intervallo di indirizzi IP. L’abuso delle applicazioni OAuth ha accompagnato operazioni su Microsoft Graph e sulle directory, ricognizione, modifiche alle credenziali delle app e interventi su identità, gruppi e ruoli privilegiati.
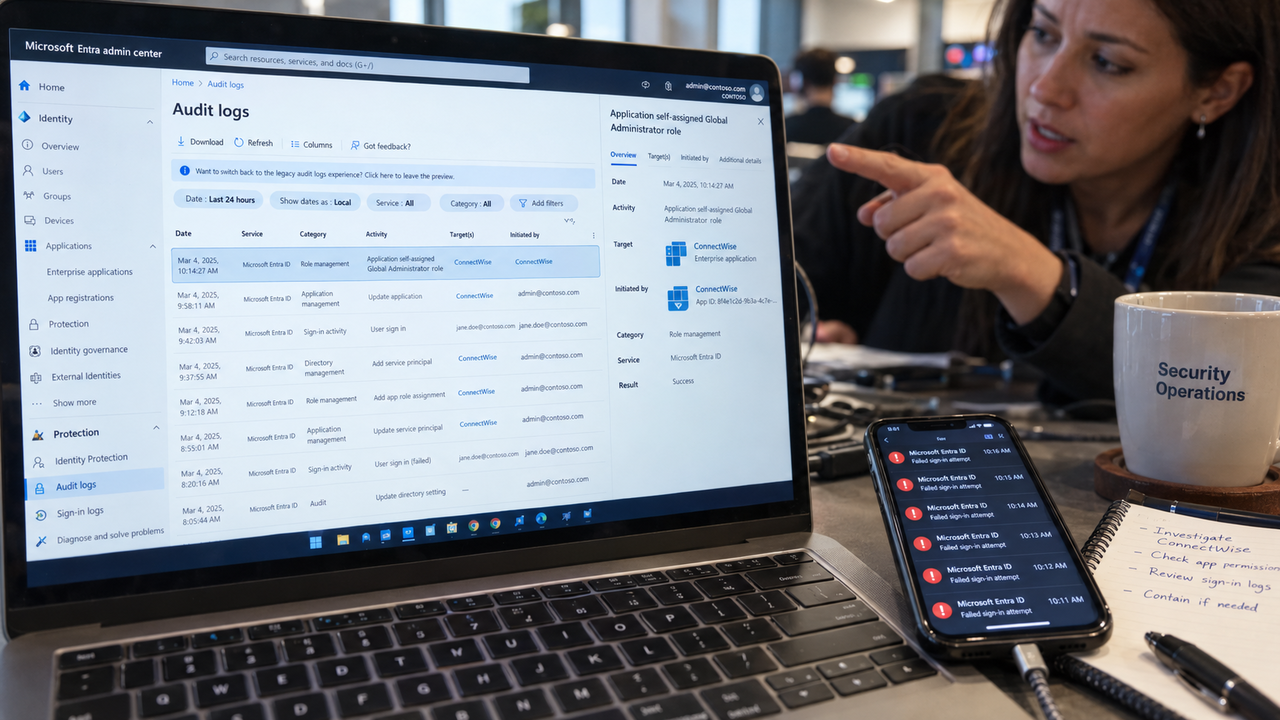
Il 15 ottobre, in uno dei tenant osservati, la società di sicurezza Huntress ha rilevato un’applicazione che si assegnava autonomamente il ruolo di Global Administrator, il livello amministrativo più elevato. Il comportamento corrisponde all’avviso di Microsoft Defender denominato Application self-assigned Global Administrator role. Tra le azioni registrate figurava anche l’inserimento di nuovi segreti applicativi con scadenza nel 2028: credenziali aggiuntive che avrebbero potuto sostenere l’accesso all’ambiente anche dopo l’intrusione iniziale.
Entro il 16 ottobre, Huntress aveva confermato accessi non autorizzati in 162 tenant. Il giorno successivo, quasi mille tenant Entra mostravano attività di autenticazione dall’indirizzo IP degli attaccanti, con accessi riusciti in oltre 300. La sequenza seguiva un ordine preciso: gli ambienti venivano contattati secondo una lista ordinata, a pochi secondi di distanza l’uno dall’altro. Questo andamento indicava l’esecuzione di uno script su un elenco di bersagli.
Attivo dal 2021, Storm-0940 è classificato da Microsoft come un attore allineato allo Stato cinese, senza altri nomi di settore conosciuti. La campagna ha interessato complessivamente 14 settori, tra cui aerospazio e difesa, semiconduttori, amministrazioni pubbliche e centri di ricerca sulle politiche pubbliche. Microsoft ha precisato che l’attività non derivava da una compromissione o da una vulnerabilità dei propri sistemi, prodotti o servizi.
ConnectWise ha riconosciuto l’accesso non autorizzato e sospeso precauzionalmente Cloud Backup, precedentemente SkyKick, insieme a SaaS Security e Cloud Management. L’azienda ha avviato un ripristino graduale, con tempi di recupero stimati in diversi giorni. Un’autenticazione riuscita, ricorda Microsoft, non implica necessariamente che i dati siano stati consultati o sottratti. Per le organizzazioni coinvolte, le indicazioni operative sono mantenere disabilitate le connessioni delle applicazioni interessate fino alle istruzioni formali di ripristino e verificare l’attività del mese di ottobre, dove la disponibilità dei log lo consente.