
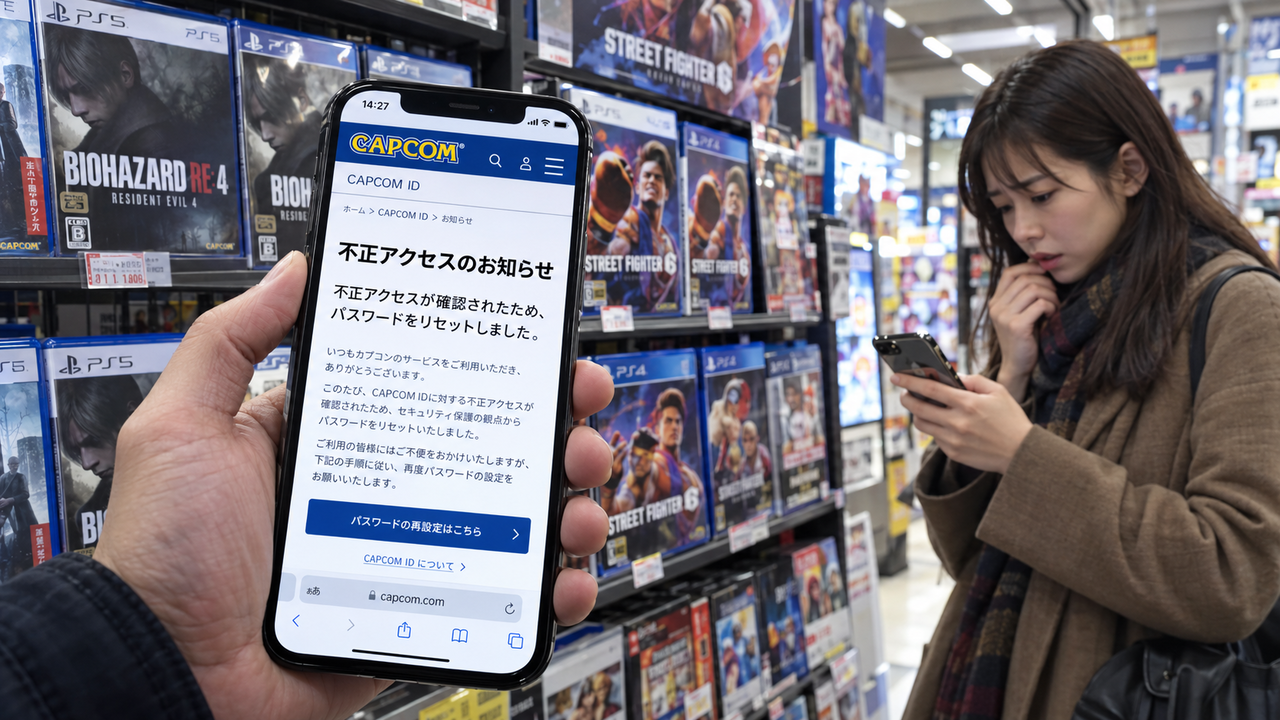
Capcom ha confermato una violazione informatica che ha esposto informazioni relative a oltre 11,7 milioni di persone. Il dato più diffuso tra quelli compromessi è l’indirizzo email, coinvolto nella quasi totalità dei casi. Per gruppi molto più piccoli di utenti, l’incidente ha riguardato anche informazioni anagrafiche e modifiche alle credenziali di accesso. L’azienda ha comunicato l’accaduto attraverso un avviso di sicurezza pubblicato sul proprio sito giapponese, scusandosi con clienti e interlocutori per i disagi e le preoccupazioni.
Il servizio interessato è CAPCOM ID, l’account gratuito e unificato attraverso il quale gli utenti accedono a diversi giochi e servizi online del gruppo. La piattaforma conta più di 10 milioni di utenti e rappresenta un punto di accesso comune all’offerta digitale dell’editore giapponese, noto per serie come Resident Evil e Street Fighter. Capcom ha spiegato che un soggetto terzo ha ottenuto accesso al servizio, provocando la fuoriuscita di informazioni dei clienti verso soggetti esterni.
Per 43 utenti, gli aggressori hanno acquisito un insieme di informazioni più ampio: data di nascita, genere, nickname, Paese e regione. Si tratta di una porzione ridotta delle persone coinvolte, ma con un’esposizione più articolata rispetto al solo recapito elettronico. La distinzione tra le diverse categorie di dati compromessi descrive quindi un incidente esteso per numero di persone raggiunte, con conseguenze differenti a seconda delle informazioni associate al singolo account.
Un altro gruppo, composto da 196 persone, ha subito la modifica della password da parte degli aggressori, nel tentativo di impedire ai titolari legittimi di accedere al proprio profilo. Le password in sé non sono state divulgate. Capcom ha avviato la procedura di reimpostazione delle password e ha dichiarato di avere restituito gli account ai rispettivi proprietari. Questa parte dell’attacco ha dunque comportato un intervento diretto sugli accessi, oltre alla sottrazione delle informazioni.
La violazione ha attivato i protocolli di sicurezza dell’azienda, che dichiara di avere messo in sicurezza CAPCOM ID. Il servizio resta disponibile e l’incidente non ha avuto effetti sulla possibilità di giocare ai titoli del gruppo. Capcom contatterà individualmente i clienti interessati e ha precisato che i dati delle carte di credito sono esclusi dalle informazioni coinvolte nella fuga. La risposta comunicata dall’azienda comprende quindi il recupero degli account alterati, la protezione del servizio e le comunicazioni agli utenti.
Capcom ha notificato l’incidente alla polizia e alle altre autorità competenti, mentre l’indagine prosegue. Restano sconosciuti l’identità degli aggressori, il metodo di ingresso e l’eventuale presenza di richieste estorsive; nessun gruppo ha finora rivendicato pubblicamente l’attacco nel dark web o diffuso campioni dei dati. L’azienda non ha quindi attribuito l’intrusione a una specifica organizzazione né indicato una vulnerabilità o credenziali sottratte come causa accertata.
Il gruppo aveva già subito un grave incidente nel novembre 2020, quando il gruppo ransomware Ragnar Locker aveva sottratto un terabyte di dati sensibili. Nei mesi successivi Capcom aveva ricondotto l’ingresso degli aggressori a un vecchio dispositivo VPN e confermato il coinvolgimento di 390.000 persone. Quel precedente documenta un’altra violazione nella storia dell’azienda, con un vettore di accesso identificato e un bilancio delle persone coinvolte comunicato dopo l’attacco.
Per gli utenti interessati dall’episodio attuale, l’attenzione si concentra sui messaggi in arrivo. Gli indirizzi email sottratti possono alimentare campagne di phishing mirato, costruite sfruttando il rapporto con l’azienda per rendere più credibile il contatto. Tra i possibili sviluppi di queste campagne figurano infezioni da ransomware, programmi che rubano informazioni e compromissioni della posta aziendale. Capcom invita perciò gli utenti alla vigilanza, soprattutto davanti a email che contengono riferimenti alla società.