

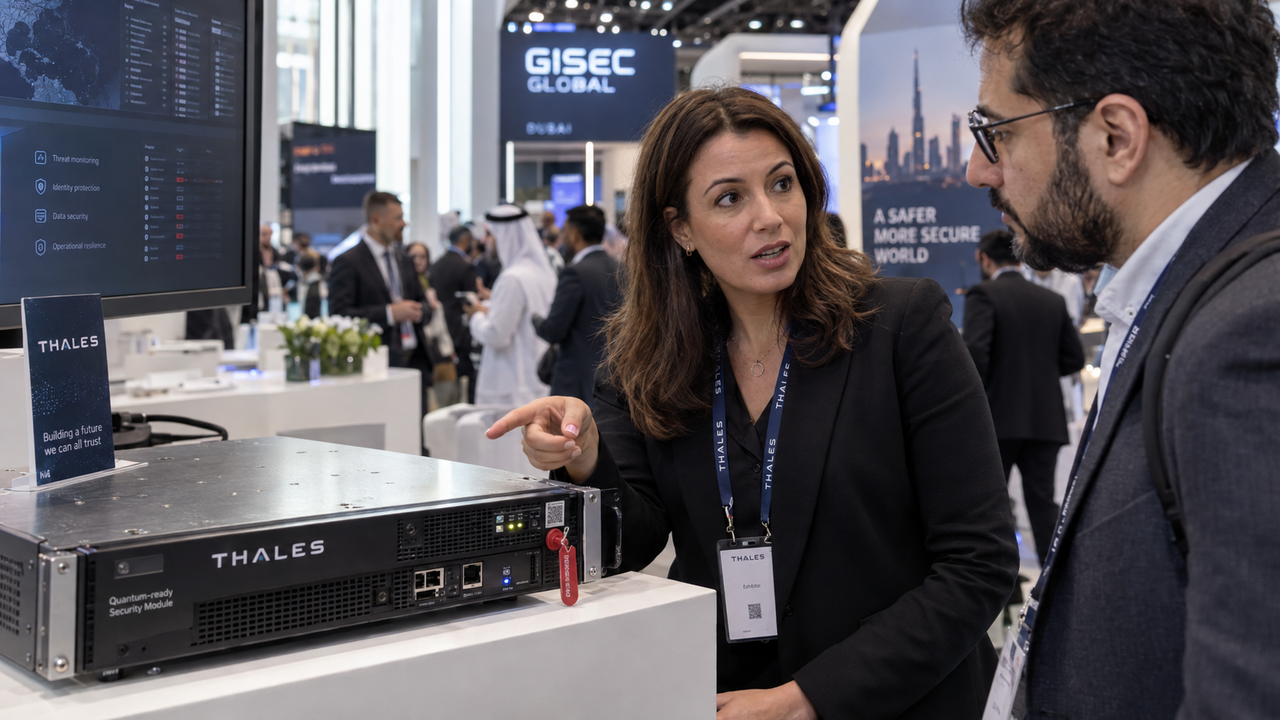
Thales ha presentato un modulo hardware di sicurezza quantum-ready pensato per aiutare le organizzazioni a prepararsi al possibile impatto del calcolo quantistico sugli attuali metodi di cifratura. La novità si inserisce in una proposta più ampia per la protezione dei dati, illustrata dall’azienda al GISEC Global 2026. L’adozione dell’intelligenza artificiale e la crescita dei volumi di informazioni trattate stanno infatti spingendo le imprese a riesaminare le proprie strategie di cybersicurezza, mentre all’orizzonte si profila anche la necessità di affrontare i rischi quantistici.
Accanto al nuovo modulo, Thales ha illustrato una piattaforma unificata che riunisce diverse capacità di protezione dei dati. Il percorso copre la scoperta delle informazioni sensibili, la visibilità su di esse, la protezione e il controllo. L’impostazione guarda all’intero ciclo di vita dei dati, anziché a un singolo momento della loro gestione. Per le imprese che impiegano l’AI, il tema riguarda anche le informazioni utilizzate e prodotte dai nuovi casi d’uso: più dati circolano nei sistemi, più diventa necessario sapere quali siano sensibili e come vengano protetti.
Sébastien Pavie, Vice President of Sales – SEMEA di Thales, ha collegato questa evoluzione alla richiesta dei clienti di ridurre il numero di prodotti e fornitori da gestire. L’azienda combina perciò soluzioni complementari in piattaforme integrate che comprendono sicurezza dei dati, sicurezza delle applicazioni e gestione delle identità e degli accessi. La convergenza di queste funzioni risponde a una scelta operativa concreta: valutare le difese come parti di un insieme, verificando anche come si integrino con gli strumenti già presenti nell’organizzazione.
Nella valutazione delle tecnologie di cybersicurezza, l’AI ha un ruolo doppio. Può aiutare chi difende i sistemi a migliorare rilevamento, protezione e risposta, ma può essere usata anche dagli attaccanti per aumentare scala e sofisticazione delle minacce. Pavie invita quindi le imprese a considerare entrambi gli aspetti quando scelgono strumenti basati sull’intelligenza artificiale. La maggiore quantità di dati elaborati dalle applicazioni AI rende inoltre più centrale una sicurezza costruita intorno alle informazioni sensibili, oltre che alle singole applicazioni che le utilizzano.
Il criterio indicato da Thales è la capacità di proteggere i dati lungo tutto il loro ciclo di vita, sostenere i casi d’uso dell’AI e contrastare le minacce potenziate dall’AI. Sono esigenze da esaminare insieme, perché l’introduzione di nuovi sistemi può modificare sia il volume delle informazioni trattate sia le modalità con cui vengono impiegate. Per i responsabili della sicurezza, la scelta di una tecnologia richiede dunque di guardare alle funzioni effettivamente offerte e alla loro coerenza con le priorità aziendali.
Nel processo di selezione entrano anche i requisiti normativi, le possibilità di integrazione e l’eventuale consolidamento degli strumenti esistenti. Il modulo presentato da Thales aggiunge a queste valutazioni la preparazione ai rischi quantistici: l’obiettivo dichiarato è aiutare le organizzazioni ad affrontare le possibili conseguenze del calcolo quantistico per la cifratura oggi in uso. La proposta si colloca così nello stesso percorso di revisione delle difese sollecitato dalla diffusione dell’AI, pur rispondendo a una diversa evoluzione tecnologica.
Rivolgendosi ai CISO presenti al GISEC, Pavie ha suggerito di verificare se i controlli attuali siano ancora adatti a uno scenario tecnologico e normativo in rapido cambiamento. L’edizione 2026, ospitata nella nuova sede di Expo City Dubai, è stata per Thales un’occasione di confronto con clienti e partner sulle priorità di sicurezza. Da quel confronto emerge un compito pratico per i responsabili aziendali: individuare le lacune nelle difese, adeguare la protezione dei dati e predisporre condizioni sicure per l’adozione dell’AI.