
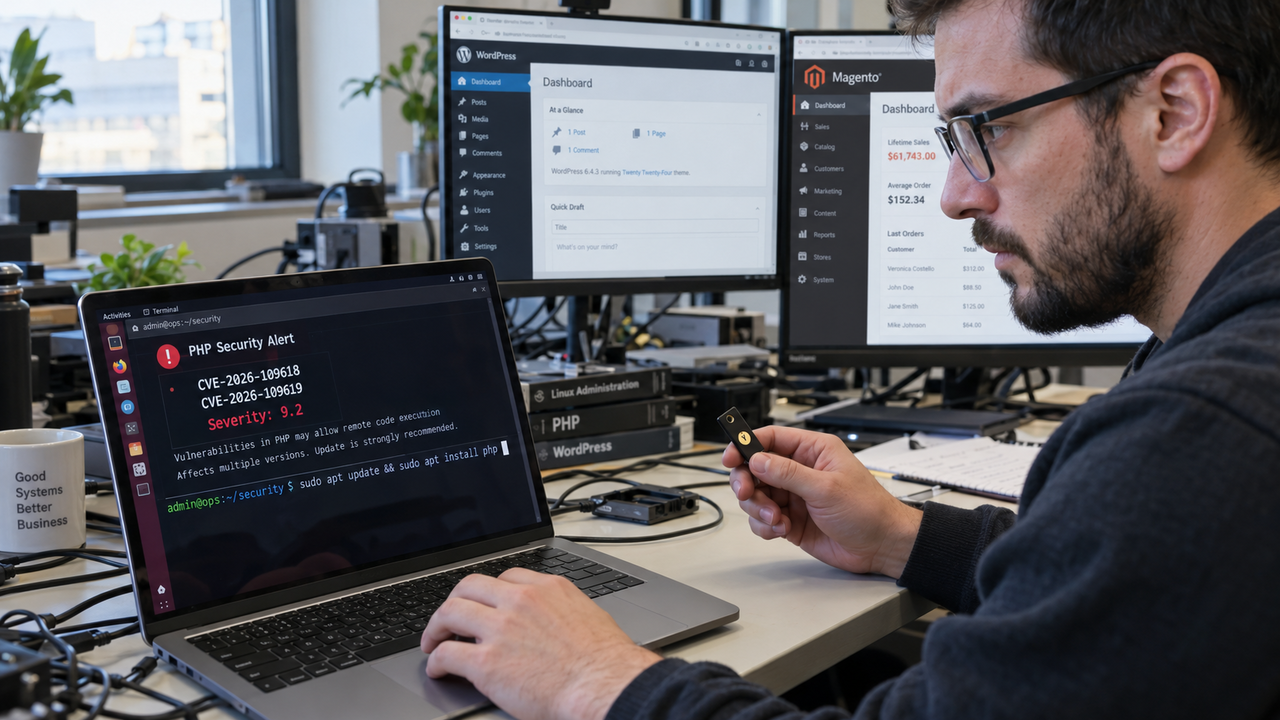
I manutentori di PHP hanno annunciato lunedì la preparazione di due aggiornamenti di sicurezza per altrettante vulnerabilità, entrambe valutate 9,2 su 10 per gravità. L’invito rivolto a tutti gli utilizzatori è di organizzarsi subito per installare le correzioni appena disponibili. Il linguaggio è alla base di siti e applicazioni web ampiamente diffusi: la preparazione riguarda quindi gli amministratori dei server e le imprese che dipendono da questi servizi.
L’avviso prevede anche la possibilità di un rilascio anticipato: i manutentori si riservano di pubblicare le patch prima dell’orario programmato qualora emergano dettagli pubblici su una delle vulnerabilità oppure prove di sfruttamento attivo. Sono le condizioni indicate per modificare la tabella di marcia. Per chi gestisce gli aggiornamenti, l’indicazione operativa è dunque tenersi pronto a intervenire anche prima della finestra prevista, seguendo gli annunci del progetto.
A precedere l’avviso è stata la diffusione di presunti dettagli sulle falle, accompagnati da un video che mostra uno strumento chiamato PHP2Shell eseguire codice su server con diverse applicazioni PHP; i dettagli della segnalazione restano da confermare. Tra i sistemi mostrati figurano WordPress 7.1.3, MediaWiki 1.46.2, phpBB 3.3.17, Magento 2.4.9, Joomla 6.2.0 e Drupal 11.4.10. Nel filmato compaiono anche installazioni di Laravel 13.36.0 e 8.83.29: un insieme che attraversa gestione dei contenuti, commercio elettronico e sviluppo web.
La società di sicurezza watchTowr afferma di avere confermato l’esistenza delle due vulnerabilità, identificate come CVE-2026-109618 e CVE-2026-109619. Quanto all’estensione del problema, la stessa società riferisce che la segnalazione attribuisce alle falle un impatto su tutte le versioni a partire da PHP 5, pubblicato nel 2004. L’ampiezza temporale rivendicata porta quindi l’attenzione anche sulle installazioni più vecchie, oltre che sulle applicazioni recenti mostrate nel video.
I ricercatori di Sansec prevedono che gli attacchi su larga scala possano iniziare entro 15 minuti dalla pubblicazione delle correzioni. È una previsione della società di sicurezza, che prospetta un intervallo molto breve tra la disponibilità degli aggiornamenti e l’avvio delle offensive. Anche Webfence ha invitato gli amministratori a prepararsi subito, mentre Huntress ha diffuso un proprio avviso. Gli appelli convergono sulla necessità di predisporre l’intervento prima che le patch siano pubblicate.
La preparazione parte dall’individuazione di chi, dentro l’organizzazione, è responsabile della gestione di PHP e dall’inventario di tutte le applicazioni costruite sul linguaggio. Le indicazioni operative comprendono una finestra di manutenzione a partire dalle 14:00 UTC, con un piano alternativo per un’eventuale pubblicazione anticipata. Per le imprese, il lavoro preliminare consiste quindi nel ricostruire il perimetro delle installazioni e assegnare le responsabilità, così da poter procedere quando gli aggiornamenti saranno disponibili.
Tra i passaggi suggeriti rientra il backup dei file dei siti e dei database, insieme al monitoraggio della pagina principale del progetto PHP per gli annunci dell’ultimo momento. L’orario di pubblicazione è uno degli elementi da sorvegliare, proprio per la possibilità di un anticipo. Alcuni esperti suggeriscono inoltre di scollegare i sistemi non essenziali fino all’applicazione delle patch: una misura che richiede di distinguere preventivamente i servizi necessari da quelli temporaneamente disattivabili.
PHP è un linguaggio di scripting open source per siti dinamici e applicazioni web, diventato un componente di base del web. Un ricercatore di sicurezza stima che gli host connessi a Internet potenzialmente interessati siano 1,3 milioni. Il perimetro operativo comprende però anche ciò che si trova dentro le organizzazioni: oltre ai sistemi di gestione dei contenuti, PHP alimenta numerosi strumenti interni. Anche questi devono quindi entrare nell’inventario delle applicazioni da aggiornare, accanto ai siti pubblici.