
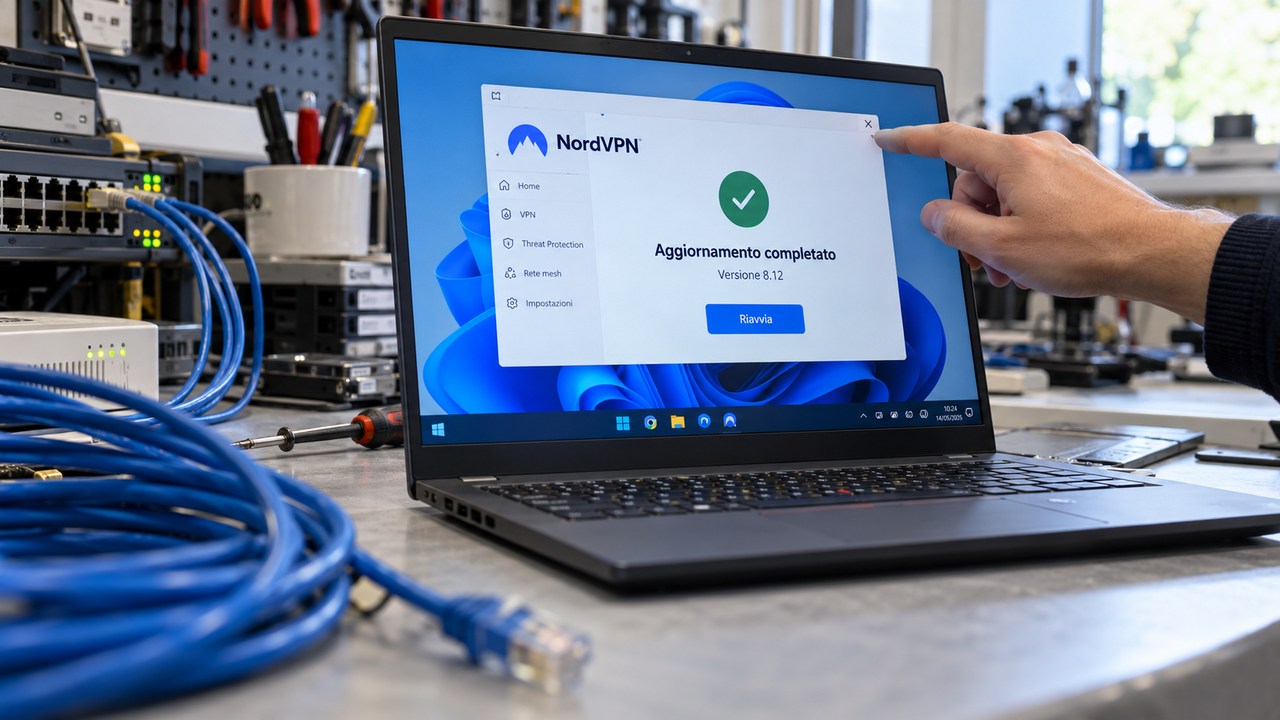
Nord Security ha distribuito un aggiornamento di sicurezza per l’applicazione Windows di NordVPN, intervenendo su una vulnerabilità che consentiva a un attaccante locale con privilegi ridotti di farsi riconoscere come processo attendibile. Attraverso questo passaggio, l’aggressore poteva arrestare servizi Windows non protetti oppure modificarne l’avvio, impostandolo su manuale. Il risultato potenziale era un denial of service per le applicazioni interessate: un’interruzione del loro funzionamento ottenuta agendo sui servizi da cui dipendono.
La vulnerabilità è identificata come CVE-2026-106030 e ha ricevuto un punteggio base di 6,8 nella scala CVSS v4. A scoprirla è stato l’esperto di sicurezza informatica Marcin Ressel, che l’ha segnalata responsabilmente a CERT Polska. Il ricercatore ha descritto il problema come un’escalation locale dei privilegi dall’impatto limitato, individuata mentre esplorava il funzionamento del client NordVPN per Windows. Il punteggio tecnico va quindi letto insieme alle condizioni necessarie per sfruttare il difetto e alle operazioni effettivamente disponibili.
Il meccanismo coinvolge le named pipe, uno strumento con cui i processi Windows comunicano tra loro. Un processo può inviare un messaggio a un altro per chiedergli di eseguire un’attività: il destinatario deve quindi verificare che la richiesta provenga da un soggetto autorizzato. Un bollettino di intelligence di Mallory descrive la possibilità di collegarsi a una specifica named pipe di NordVPN e richiamare metodi destinati all’arresto dei servizi o alla modifica delle relative modalità di avvio.
Il difetto era proprio nel controllo dell’autorizzazione. Le versioni Windows precedenti alla 8.12 accettavano operazioni attraverso quel canale senza le verifiche necessarie. Mike Williams, intervenuto nell’analisi tecnica del problema, ha definito l’errore maldestro e ha osservato che la protezione delle named pipe è un requisito fondamentale del loro utilizzo. Questi canali attirano l’attenzione degli aggressori perché permettono di chiedere ad altri processi di svolgere compiti che richiedono un controllo rigoroso sull’identità del mittente.
La distinzione decisiva riguarda i servizi raggiungibili: Windows Defender e i processi tutelati da Windows Tamper Protection sono immuni a questo specifico attacco. Le operazioni descritte riguardano invece servizi non critici e privi di quelle protezioni. Williams cita, come esempio possibile, un componente collegato alla riproduzione multimediale. È su questo perimetro che va valutata l’interruzione operativa: le conseguenze dipendono dal servizio modificato e dall’applicazione che lo utilizza, senza estendere automaticamente il rischio alle difese integrate di Windows.
Lo sfruttamento richiede già un accesso locale al computer, non può essere attivato da remoto attraverso Internet, non incide sulla VPN stessa e non risultano segnalazioni di attacchi attivi. Williams collega lo scenario concreto alla presenza di malware già in esecuzione sul dispositivo. Per chi gestisce computer aziendali, questo requisito colloca il difetto nel contesto di una macchina sulla quale l’aggressore ha già ottenuto la possibilità di operare.
Un altro elemento dell’analisi riguarda la reversibilità della modifica. Secondo Williams, l’attaccante interviene su un’impostazione Windows che, una volta individuata la causa del malfunzionamento, può essere ripristinata. L’esempio aiuta a precisare la natura del danno descritto: un servizio fermato o configurato diversamente può compromettere la disponibilità di una funzione. Il recupero passa quindi dall’identificazione del servizio coinvolto e dalla correzione della sua configurazione, oltre che dall’aggiornamento del client vulnerabile.
La versione indicata come correttiva è la 8.12.0.0. L’indicazione operativa per gli utenti Windows è aprire l’applicazione e verificare di utilizzare questa release o una successiva. Negli ambienti aziendali, il riferimento numerico consente di controllare quali installazioni richiedano ancora l’aggiornamento. Il punto da verificare è dunque la versione effettivamente in uso sui computer, così da accertare la presenza della correzione distribuita.