

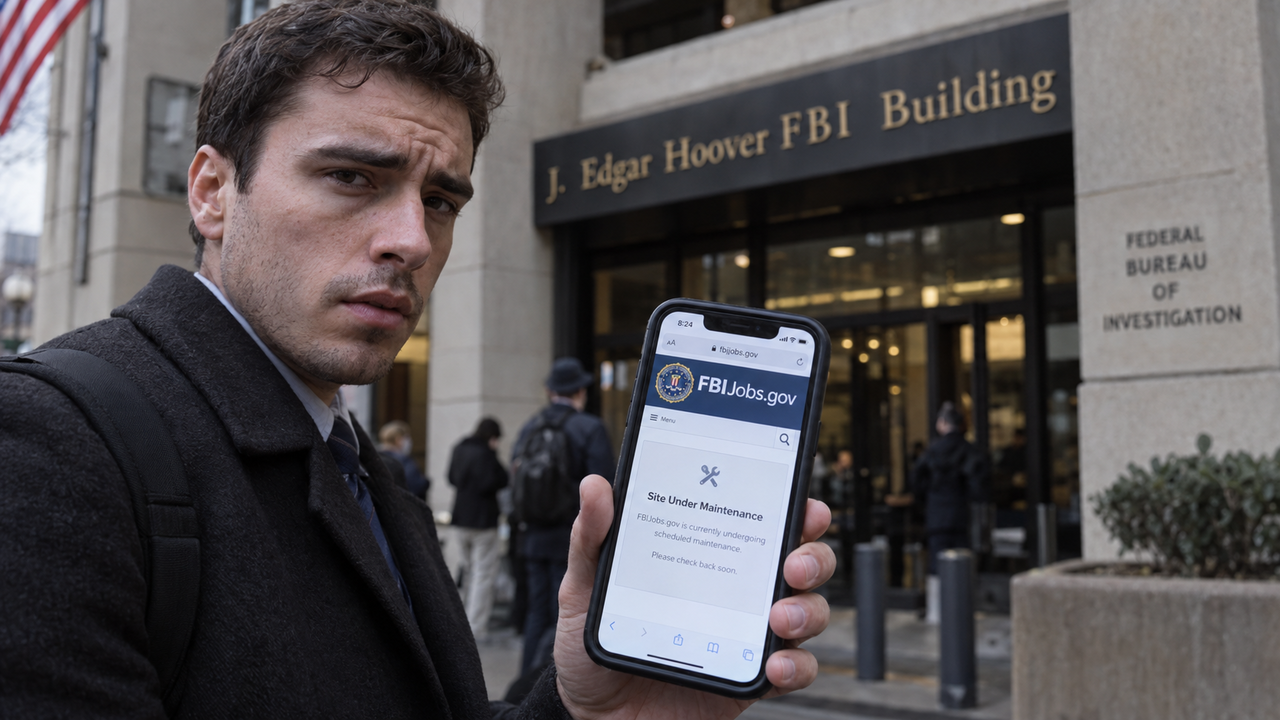
L’FBI sta indagando sulla rivendicazione di un attacco al proprio sito per le assunzioni, FBIJobs.gov. Il gruppo hacker ShinyHunters sostiene di aver sottratto dati personali relativi a migliaia di dipendenti ed ex dipendenti dell’agenzia, sfruttando una vulnerabilità informatica fino ad allora sconosciuta. Il sito è stato reso inaccessibile e sulla sua homepage è comparso un messaggio con cui il gruppo ne annunciava la presa di controllo. L’FBI non ha confermato che la sottrazione dei dati sia avvenuta.
Secondo ShinyHunters, il materiale prelevato ammonta a due o tre terabyte. Il gruppo afferma che comprende nomi di agenti in servizio e non più in servizio, oltre a quelli di candidati, con indirizzi di casa, numeri di telefono, nomi dei coniugi e alcune informazioni mediche. I dati non sono stati pubblicati. Un campione attribuito al presunto furto conterrebbe anche informazioni sull’attività professionale di dipendenti impegnati nel controspionaggio relativo a Cina, Russia e Iran e nel contrasto alle bande di strada: dettagli che, se autentici, potrebbero esporre le persone interessate a ritorsioni.
La rivendicazione ha un obiettivo dichiarato diverso dal pagamento di un riscatto. ShinyHunters chiede all’FBI di rimuovere o modificare un avviso diffuso a maggio sul gruppo, accusando l’agenzia di avervi inserito informazioni false per ostacolarne le attività. In particolare, contesta l’affermazione secondo cui farebbe ricorso a rivendicazioni esagerate per ottenere pagamenti dalle vittime. In un messaggio pubblicato sul dark web, il gruppo sostiene che le proprie minacce siano reali e nega anche di compiere attacchi di swatting contro lavoratori delle aziende o di ricorrere a minacce di sextortion.
La richiesta è stata indirizzata al direttore dell’FBI Kash Patel e al vicedirettore della divisione cyber, Brett Leatherman. ShinyHunters ha concesso loro una settimana per intervenire sull’avviso. Non ha precisato che cosa farà alla scadenza; esperti di cybersicurezza ritengono probabile la pubblicazione dei dati. Il gruppo insiste sul fatto che l’iniziativa non abbia una motivazione economica e afferma di voler soltanto correggere quanto scritto dall’agenzia. La sorte delle informazioni rivendicate resta così legata a una richiesta pubblica rivolta ai vertici dell’FBI.
Sul piano tecnico, ShinyHunters sostiene di aver sfruttato una vulnerabilità zero-day di Oracle PeopleSoft, software utilizzato dalle organizzazioni per la gestione delle risorse umane e finanziarie. Il gruppo ha fornito pochi dettagli sul metodo impiegato e afferma di voler continuare a usare la falla nelle proprie attività. Oracle non ha commentato la vulnerabilità. La possibile presenza del software nella catena di accesso ai dati sposta l’attenzione anche sui sistemi che supportano il portale di assunzione e sui fornitori coinvolti nella sua gestione.
L’FBI ha dichiarato che il punto di intrusione non è ancora stato individuato: potrebbe trovarsi presso un soggetto terzo oppure nei sistemi dell’agenzia. Ha avviato un’indagine e sta lavorando con i fornitori che supportano il sito per contenere i rischi. La verifica riguarda sia l’effettiva sottrazione dei dati sia il percorso attraverso cui gli aggressori avrebbero raggiunto le informazioni. Per chi gestisce piattaforme di candidatura, il caso mostra quanto possano essere sensibili gli archivi che collegano identità, recapiti e dati professionali.
Il sito per le assunzioni risultava ancora inaccessibile mercoledì. Il personale dell’FBI ha inoltre ricevuto un’email che lo invitava a prendere misure per proteggersi mentre prosegue l’indagine. La comunicazione interna arriva prima di un’eventuale diffusione dei file rivendicati: indirizzi privati, contatti familiari e informazioni mediche avrebbero conseguenze dirette per le persone coinvolte se finissero online. Nei prossimi passaggi dell’inchiesta saranno decisivi l’accertamento dell’accesso ai dati e l’individuazione dei sistemi interessati.