
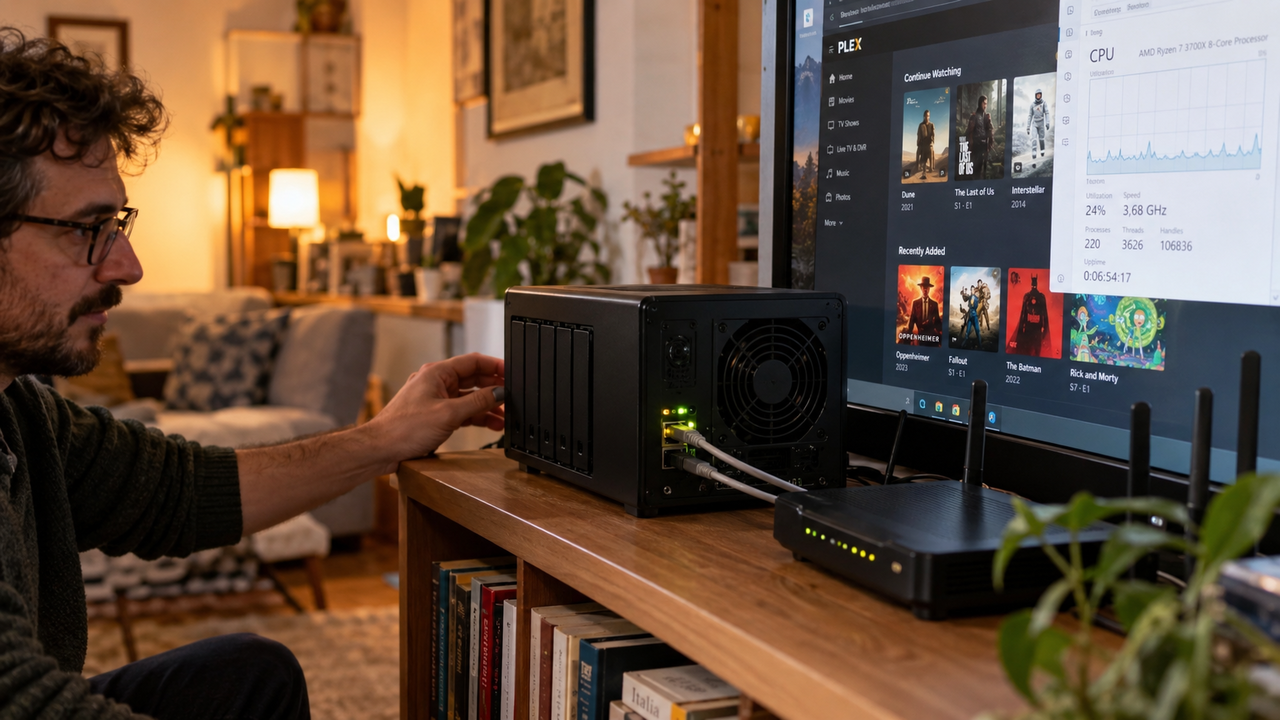
Le vulnerabilità recentemente corrette di Plex Media Server sono già sfruttate per installare malware sui dispositivi esposti. Un ricercatore ha osservato attacchi capaci di distribuire software per il mining di criptovalute e applicazioni che trasformano i sistemi compromessi in proxy residenziali. A rendere possibile l’esecuzione di codice da remoto è una catena di exploit battezzata Plex2Shell, che combina quattro falle del software.
Plex aveva corretto quattro vulnerabilità all’inizio del mese precedente alla segnalazione degli attacchi. Tre settimane dopo, la pubblicazione degli identificativi CVE aveva descritto cinque vulnerabilità, una delle quali con un punteggio di gravità di 8,6 su 10. Successivamente, il ricercatore autore della scoperta ha reso pubblico un exploit che ne concatena quattro. Il codice faceva parte della dimostrazione pratica dell’attacco allegata alla segnalazione dei problemi inviata all’azienda.
I dettagli pubblicati hanno consentito a un secondo ricercatore di predisporre un honeypot, un sistema che simulava un server Plex per osservare i tentativi di sfruttamento. Nell’arco di un giorno sono comparse le prime scansioni attive; in seguito sono stati rilevati anche tentativi riusciti di infezione. Il monitoraggio ha quindi documentato il passaggio dalla disponibilità di un codice dimostrativo al suo impiego in attacchi contro sistemi che eseguono versioni vulnerabili.
I due payload osservati sfruttano risorse diverse dei dispositivi compromessi. Il cryptominer utilizza la macchina per estrarre criptovalute e trasferirle a un portafoglio controllato dall’attaccante. Il software per proxy residenziali permette invece ad altri utenti di far transitare il proprio traffico Internet attraverso il dispositivo infetto, nascondendone l’origine. Il ricercatore che ha monitorato gli attacchi ritiene che gli indirizzi residenziali sui quali può essere ospitato Plex interessino agli aggressori anche per accedere a VPN aziendali e servizi di posta elettronica.
La catena tecnica richiede diversi passaggi. L’exploit esegue prima una SSRF non autenticata, ossia una richiesta indotta sul server senza autenticazione, poi sfrutta un passaggio attraverso l’interfaccia locale di loopback. Seguono il furto di un token di sicurezza, la consegna del payload e infine la sua esecuzione. La concatenazione delle falle permette così di arrivare all’esecuzione di codice sul dispositivo che ospita una versione vulnerabile del media server.
Per sviluppare l’exploit, l’autore ha dichiarato di aver usato ampiamente l’intelligenza artificiale. Nella sua descrizione, il lavoro ha richiesto ore di iterazioni, tentativi senza esito e revisioni delle priorità. Le decisioni su quali elementi esaminare e quali piste seguire sono rimaste al ricercatore, mentre il modello linguistico ha accelerato il processo, consentendogli di guidarlo a un livello più alto. Il contributo dell’AI emerge quindi all’interno di un’attività di ricerca diretta e valutata da una persona.
Per chi utilizza Plex, l’indicazione operativa è verificare che il server esegua la versione 1.43.3. Il software può essere configurato per installare automaticamente gli aggiornamenti; in alternativa è possibile scaricarli e installarli manualmente. Lo sfruttamento già osservato rende urgente aggiornare le installazioni obsolete. Al momento della pubblicazione della segnalazione, i rappresentanti di Plex non avevano risposto alle domande sugli attacchi.
La protezione passa anche dalla configurazione dell’accesso al server. L’opzione più sicura è limitarlo alle reti locali, evitando l’esposizione a Internet, con la conseguente rinuncia a diverse funzionalità utili. Per i dispositivi collegati alla rete pubblica, una possibilità indicata è instradare il traffico attraverso un reverse proxy anziché utilizzare la porta predefinita 32400. Completano le misure suggerite l’uso esclusivo di applicazioni Plex sicure e password robuste: scelte che riguardano la gestione quotidiana del server, oltre all’installazione della patch.