
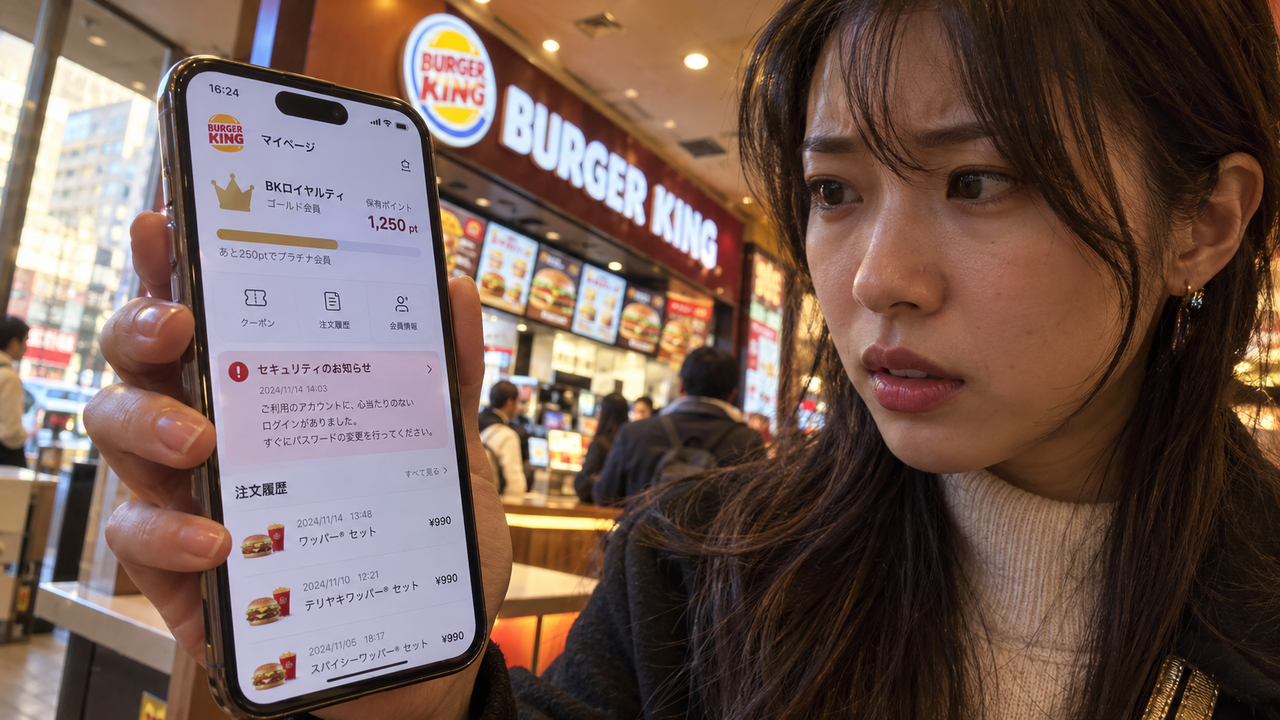
Burger King Japan ha confermato una violazione dei sistemi che gestiscono le informazioni degli iscritti alla propria app ufficiale. L’indagine ha accertato la sottrazione di 11,18 milioni di record, in gran parte riferiti agli utenti dell’applicazione per smartphone. La filiale giapponese della catena di ristorazione ha comunicato l’incidente ai clienti e presentato le proprie scuse per l’esposizione delle informazioni personali, ricostruendo nella notifica sia il periodo degli accessi sia le categorie di dati coinvolte.
Gli accessi non autorizzati sono avvenuti tra il 2 e il 7 ottobre 2026. L’azienda ha dichiarato di avere individuato una possibile intrusione nel sistema dedicato agli iscritti e di avere avviato un’indagine: il 13 ottobre è stato accertato che gli accessi avevano provocato una fuga di informazioni. Nella comunicazione, Burger King Japan ha aggiunto di avere bloccato immediatamente gli accessi provenienti dall’origine identificata, una volta rilevata l’attività non autorizzata.
Il materiale sottratto comprende nomi, date di nascita, genere, indirizzi email, numeri di telefono e cronologie degli ordini. Sono rimaste escluse le informazioni sulle carte di credito e gli altri dati di pagamento. L’insieme delle informazioni personali identificabili offre comunque elementi per costruire messaggi di phishing credibili: identità, recapiti e acquisti possono rendere una comunicazione fraudolenta più convincente. Il rischio descritto comprende anche successive compromissioni delle email aziendali, distribuzione di malware e attacchi ransomware.
La società ha segnalato la violazione alla Personal Information Protection Commission, l’autorità giapponese per la protezione dei dati personali. Nel messaggio ai clienti ha espresso le proprie scuse per il disagio e la preoccupazione causati agli utenti e alle altre persone coinvolte. Al momento della comunicazione, l’azienda ha dichiarato di non avere riscontrato utilizzi fraudolenti delle informazioni o altri danni conseguenti all’incidente: è lo stato delle verifiche comunicato dopo la conferma della sottrazione dei record.
Per il marchio esiste un precedente in Russia, dove una violazione risalente al 2024 ha portato alla successiva diffusione online dei dati a fine settembre 2026. Nell’ottobre 2024, Burger King Russia aveva comunicato un attacco contro Mindbox, la piattaforma locale di automazione del marketing utilizzata dall’azienda. Attraverso quel servizio, gli aggressori avevano ottenuto informazioni aziendali sensibili, comprese informazioni relative ai clienti. Anche nella comunicazione russa erano stati esclusi i dati di pagamento dalle informazioni personali potenzialmente coinvolte.
Nell’annuncio dei risultati del 2024, Mindbox ha definito l’attacco il proprio primo grave incidente di sicurezza informatica, dichiarando di averlo rilevato e contenuto rapidamente grazie agli strumenti di individuazione delle minacce. Le verifiche successive avevano fatto emergere punti nei quali dipendenti privi dei necessari diritti di accesso potevano comunque ottenere indirettamente dati sensibili. La piattaforma ha dichiarato di aver eliminato questi percorsi: un intervento concentrato sulla gestione delle identità e sulle possibilità effettive di raggiungere le informazioni.
Mindbox ha inoltre modificato i processi di sviluppo per individuare problemi analoghi prima dell’introduzione nel prodotto. Ha riorganizzato il sistema interno dei ruoli, rendendo le autorizzazioni più granulari e restrittive, limitato le modalità di accesso ai progetti e introdotto un meccanismo di conferma da parte di un altro dipendente. Tra le misure adottate figura anche l’autenticazione a due fattori obbligatoria. La risposta operativa ha quindi interessato sia le procedure del personale sia il modo in cui vengono progettati e concessi gli accessi.
Il servizio Have I Been Pwned?, che raccoglie informazioni sulle violazioni e permette di verificare il coinvolgimento dei propri recapiti, include Burger King Russia nel proprio archivio; il caso giapponese risulta invece assente nella situazione descritta. Per gli utenti dell’app in Giappone, la notifica aziendale identifica già il perimetro dei dati esposti: insieme ai recapiti sono state sottratte informazioni sulle abitudini d’acquisto, utilizzabili per dare maggiore credibilità a eventuali tentativi di frode.