

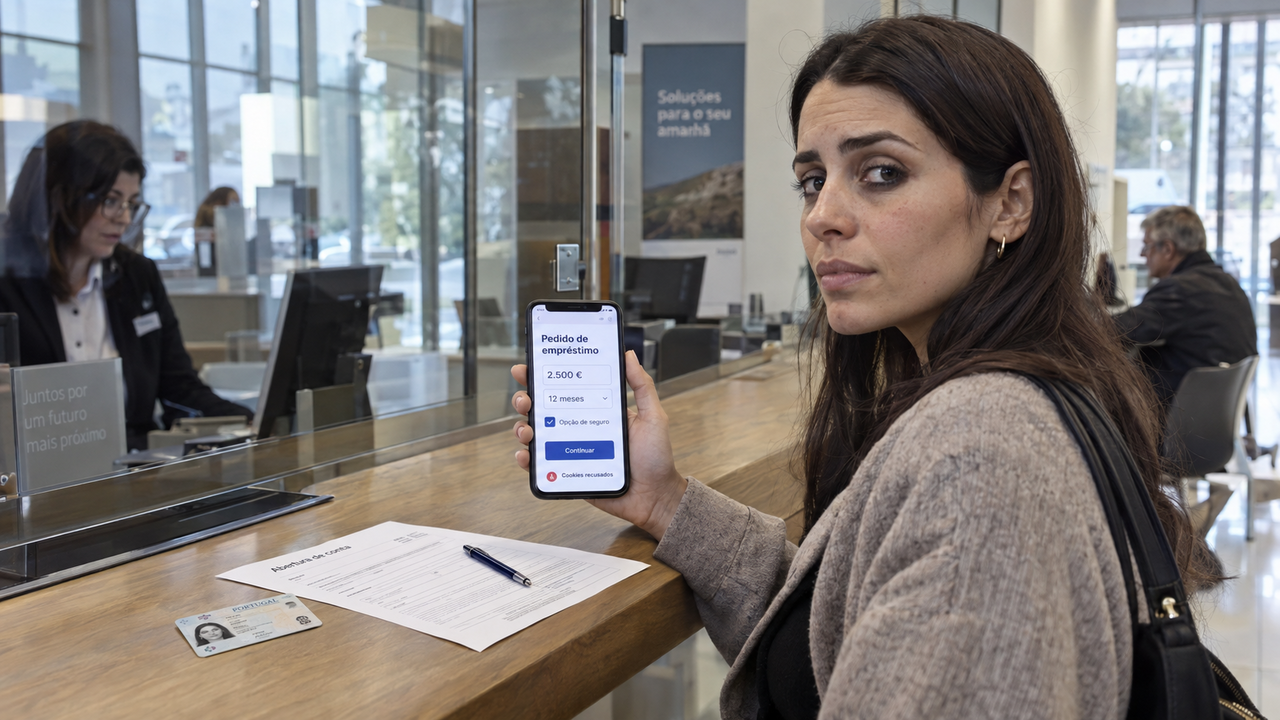
I percorsi online per aprire un conto, chiedere un mutuo o richiedere un prestito possono trasferire informazioni personali a soggetti esterni prima che il cliente abbia autorizzato il tracciamento. Un’analisi di 14 siti di servizi finanziari tra Europa e Stati Uniti ha individuato 9 casi in cui la condivisione avveniva senza una scelta di consenso valida. Gli script di tracciamento e personalizzazione incorporati nelle pagine trasmettevano recapiti, informazioni sulle intenzioni finanziarie e impronte dei dispositivi: dati raccolti proprio nei passaggi in cui il rapporto con l’istituto diventa più sensibile.
Le anomalie seguono tre schemi distinti. In alcuni siti di gestione patrimoniale, investment banking e servizi di pagamento, i tag si attivavano prima di qualsiasi risposta al banner. In un altro caso, il tracciamento proseguiva dopo il rifiuto: Google Ads e DoubleClick ricevevano l’indirizzo email sottoposto a hashing nell’URL della richiesta, insieme al segnale che registrava il consenso negato. Il sistema acquisiva quindi la decisione dell’utente, ma continuava a inviare il dato. Il terzo schema riguardava informazioni finanziarie trasmesse indipendentemente dallo stato del consenso.
Durante una richiesta di credito personale, un importo di 2.500, una durata di 12 mesi e la scelta di una copertura assicurativa arrivavano a Google Analytics. Nell’apertura di un conto presso una banca portoghese, nome, età e codice fiscale del cliente venivano invece inviati a Evergage, codificati in Base64 dentro l’URL. Gli esempi mostrano quanto il controllo debba scendere nel dettaglio dei singoli campi e delle richieste di rete: informazioni inserite per ottenere un servizio bancario possono diventare parametri diretti a strumenti esterni.
Un sito bancario olandese aggiungeva un’altra modalità di raccolta. Uno script interno combinava il browser fingerprinting con richieste di immagini verso 127.0.0.1, sulle porte 7070 e 5938, associate rispettivamente ad AnyDesk e TeamViewer. Il comportamento verificava di fatto la presenza di software di accesso remoto sul dispositivo del visitatore. Anche il codice sviluppato dall’istituto entra dunque nel perimetro dei controlli: l’impiego di queste tecniche nella prevenzione delle frodi richiede attenzione alla trasparenza e al consenso.
La distribuzione delle responsabilità coinvolge anche le piattaforme pubblicitarie. Rispondendo a precedenti ricerche sul tema, Meta ha richiamato i propri controlli sulla privacy e il divieto di condividere dati sensibili; TikTok ha affermato che gli inserzionisti decidono eventi e parametri da inviare. Tuttavia, la funzione Automatic Advanced Matching è attiva per impostazione predefinita nel Meta Pixel e acquisisce i dati di contatto dei moduli, sottoponendoli a hashing, senza una configurazione separata del gestore. Inserire uno snippet standard può quindi attivare trasferimenti che richiedono una verifica specifica.
Le banche scelgono i fornitori, presentano i banner e pubblicano informative sui cookie che dovrebbero identificare tutti i destinatari dei dati. Le piattaforme, a loro volta, distribuiscono impostazioni che ampliano la raccolta. Nell’Unione europea, gli script esterni nei percorsi dei clienti si inseriscono nei requisiti di GDPR ed ePrivacy e, per gli operatori finanziari regolamentati, nelle regole di DORA sui rischi dei fornitori e sulla resilienza operativa. PSD2 aggiunge obblighi di sicurezza per i pagamenti; negli Stati Uniti il quadro comprende la Safeguards Rule del Gramm-Leach-Bliley Act e normative statali come CCPA e CPRA.
Il controllo operativo parte dal comportamento effettivo degli script sulle pagine di apertura conto, mutuo, prestito e simulazione. Verificare soltanto la homepage lascia fuori i percorsi che trattano i dati di maggior valore. Serve inoltre individuare lo scope creep, cioè l’espansione della raccolta rispetto alla configurazione iniziale, e impedire agli script esterni di leggere campi sensibili o effettuare trasferimenti non autorizzati. L’ispezione deve comprendere gli URL delle richieste, nei quali possono essere inseriti identificativi e dettagli finanziari.
Il rifiuto deve fermare l’uscita dei dati dal browser e accompagnare il cliente attraverso iframe e sottodomini, senza azzerarsi al cambio di ambiente. Le funzioni che raccolgono automaticamente recapiti dovrebbero essere disattivate finché il trattamento non sia documentato, comunicato e lecito. Per gli istituti, mantenere analytics e personalizzazione significa portare gli script delle pagine sensibili dentro i processi di gestione del rischio, con controlli capaci di collegare le scelte dichiarate al comportamento reale dei servizi.