

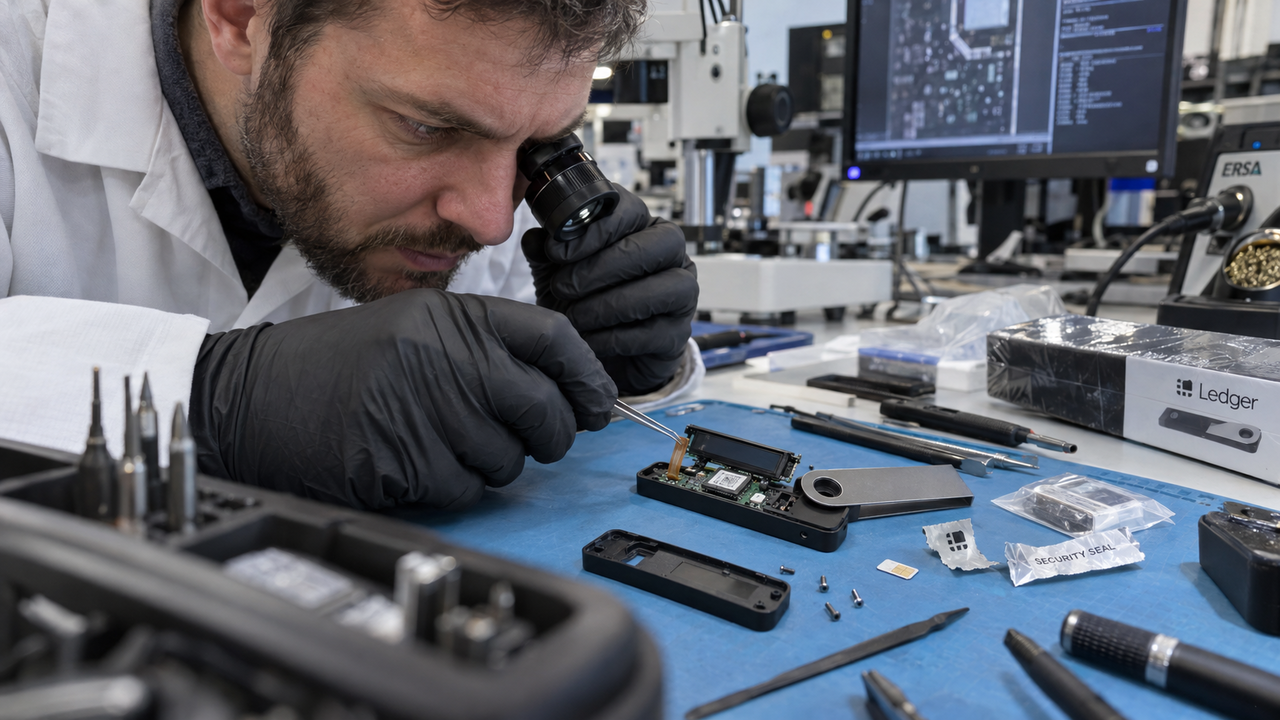
Wallet hardware Ledger acquistati attraverso rivenditori nel Sud-est asiatico e in Europa sono stati trovati con componenti aggiuntivi nascosti, capaci di sottrarre le frasi di recupero e trasmetterle attraverso la rete cellulare. I furti segnalati ammontano ad almeno 93 milioni di dollari, mentre l'indagine sulle manomissioni è ancora in corso. Il bersaglio è un dispositivo acquistato proprio per proteggere le criptovalute: l'attacco sfrutta l'accesso fisico al prodotto prima che questo raggiunga il cliente.
Il primo dispositivo manomesso individuato proveniva da un negozio in Malaysia del rivenditore Cryptobilis, che ha sospeso tutte le vendite di wallet hardware, indipendentemente dal marchio. L'azienda opera anche in Indonesia e nelle Filippine e commercializza prodotti Trezor, Coolwallet e Tangem. Al momento, le segnalazioni riguardano Ledger, mentre i dispositivi venduti direttamente dal produttore risultano finora estranei al caso. Il ricercatore Mark Karpeles ha esaminato anche un wallet acquistato su Amazon Japan da un venditore cinese e spedito dalla Malaysia, aggiungendo un ulteriore percorso commerciale alla ricostruzione.
La modifica interviene sul momento più delicato dell'attivazione. Sotto il gruppo del display viene nascosto un circuito stampato flessibile, progettato per catturare i pixel che mostrano il segreto di accesso durante la prima configurazione. Le informazioni vengono quindi inviate all'esterno attraverso la combinazione di eSIM e LTE installata nel dispositivo. Il furto passa così dalla lettura dello schermo e da una connessione cellulare aggiunta clandestinamente: componenti fisici che trasformano il wallet in un canale di trasmissione dei dati necessari ad accedere ai fondi.
Per chi ha comprato un dispositivo da Cryptobilis negli ultimi 90 giorni, Ledger raccomanda di evitare la configurazione iniziale, fase nella quale avverrebbe la sottrazione delle informazioni. Chi ha già completato l'attivazione viene invece invitato a trasferire gli asset su un nuovo wallet con un nuovo seed, cioè una nuova sequenza di recupero. La risposta indicata dal produttore distingue quindi tra dispositivi ancora da inizializzare e wallet già utilizzati: per questi ultimi, la misura riguarda direttamente lo spostamento delle criptovalute.
Le verifiche si sono poi estese all'Europa. Un appassionato di tecnologia identificato come Johannes, apparentemente in Germania, ha trovato almeno due wallet alterati presso MediaMarkt. Dopo aver acquistato il primo, ha riscontrato le stesse modifiche hardware osservate negli esemplari asiatici; un secondo acquisto, effettuato in un altro punto vendita della catena, ha restituito lo stesso risultato. La corrispondenza tra gli interventi sui dispositivi suggerisce un possibile collegamento tra gli episodi nelle due aree geografiche.
La maggior parte dei wallet compromessi individuati finora è stata confermata come composta da unità nuove, anziché prodotti restituiti. È un dettaglio che sposta l'attenzione lungo la filiera distributiva, oltre il meccanismo con cui un aggressore compra un dispositivo, lo modifica e lo rende al negozio. Su richiesta di Johannes, un dipendente MediaMarkt ha consultato i dati di magazzino: almeno uno degli esemplari proveniva da Aqipa GmbH, distributore attivo in tutta Europa. Il percorso della merce apre quindi verifiche potenzialmente più ampie rispetto ai soli negozi tedeschi coinvolti.
Karpeles ha inoltre descritto un'evoluzione degli impianti clandestini: nelle precedenti versioni con eSIM i componenti aggiunti erano realizzati a mano, mentre quelli degli ultimi ritrovamenti sembrano fabbricati su ordinazione. Se confermata, questa osservazione indicherebbe la presenza di una produzione organizzata per intercettare e modificare wallet in quantità. Per rivenditori e distributori, l'indagine investe così anche la provenienza dei lotti e i passaggi nei quali i prodotti possono essere aperti e alterati.
Ledger mette a disposizione istruzioni per verificare l'integrità fisica dei propri wallet, con fotografie dei componenti di ciascun modello utili a individuare aggiunte estranee. Un altro fronte riguarda il software: gli utenti sono invitati a scaricarlo esclusivamente dal sito ufficiale dell'azienda, in presenza di siti fraudolenti che ne imitano l'identità e distribuiscono programmi manomessi. La protezione degli asset attraversa quindi due controlli concreti: l'esame dell'hardware ricevuto e la verifica del canale da cui arriva il software utilizzato per gestirlo.