

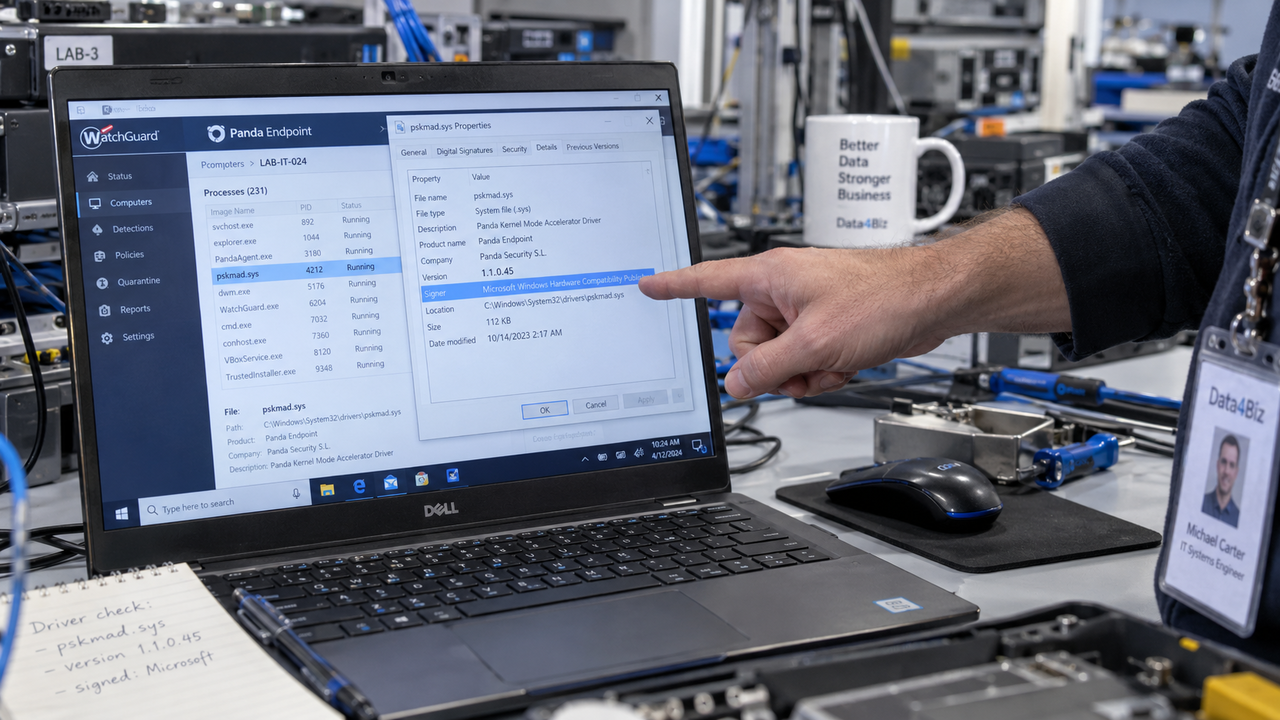
Una vulnerabilità critica nei software di protezione degli endpoint di WatchGuard e Panda Security può consentire a un attaccante locale autenticato di leggere informazioni sensibili dalla memoria del kernel e dei processi Windows. Identificata come CVE-2026-13043, ha ricevuto un punteggio CVSS di 9,3. Il problema riguarda un componente che dispone di accesso privilegiato alla memoria del sistema: il driver utilizzato dai prodotti di sicurezza può diventare il tramite per esporre i dati che dovrebbero essere protetti.
A scoprire la falla è stato il ricercatore Juan Sacco. Il componente coinvolto, Panda Kernel Memory Access Driver, è identificato dal file pskmad.sys ed è firmato da Microsoft Windows Hardware Compatibility Publisher. Il difetto deriva dall'assenza di autenticazione nel meccanismo di controllo degli accessi del driver. Tra le versioni segnalate figurano la 1.1.0.23 e la 1.1.0.45: per le imprese, il controllo deve quindi arrivare al componente installato sulle singole macchine, oltre al nome del prodotto endpoint in uso.
Il driver espone l'interfaccia \\.\PSMEMDriver, raggiungibile dalle applicazioni nello spazio utente e progettata per supportare operazioni privilegiate di ispezione della memoria. Un attaccante può aggirare il meccanismo iniziale di handshake e inviare direttamente al componente kernel comandi IOCTL, cioè richieste di controllo al driver. Le operazioni coinvolte sono configurate con FILE_ANY_ACCESS: il percorso descritto permette così di raggiungere funzionalità sensibili senza superare correttamente il passaggio di autenticazione previsto.
La dimostrazione tecnica utilizza la richiesta IOCTL_MSR per leggere registri specifici del processore, tra cui IA32_LSTAR. Questo registro può rivelare informazioni sul punto d'ingresso delle chiamate di sistema del kernel Windows. L'esposizione può aiutare un attaccante a superare la KASLR, la protezione che rende meno prevedibile la disposizione degli indirizzi del kernel. Il primo effetto documentato è quindi la possibilità di ottenere informazioni interne utili a orientare ulteriori attività offensive sul sistema compromesso.
ExploitPack ha descritto una capacità ancora più incisiva: concatenare le operazioni di mappatura, trasferimento e rimozione della mappatura per leggere la memoria virtuale di un processo arbitrario. L'attaccante indica l'identificativo del processo bersaglio, l'indirizzo virtuale e la quantità di dati da recuperare. Le richieste IOCTL_ENTRY_MAP, IOCTL_TRANSFER e IOCTL_ENTRY_UNMAP consentono poi di estrarre le pagine di memoria. Il bersaglio della lettura può dunque essere scelto dall'attaccante, anziché restare circoscritto a un'area prestabilita.
Il proof of concept ha avuto successo contro LSASS su un sistema Windows 11 25H2 completamente aggiornato, con VBS, HVCI e Control-flow Enforcement Technology del kernel attivi. La lettura passa attraverso un driver kernel firmato e considerato attendibile, perciò i normali controlli di accesso ai processi nello spazio utente possono non impedire l'esposizione. LSASS può contenere materiale relativo alle credenziali utilizzabile per il movimento laterale; a seconda del processo scelto, possono essere recuperati anche token, dati di sessione, chiavi private, segreti del browser e informazioni delle applicazioni.
Le misure indicate comprendono l'aggiornamento dei prodotti endpoint alle versioni corrette e l'individuazione delle macchine che conservano driver vulnerabili. Ai team di sicurezza viene inoltre raccomandato di monitorare gli accessi inattesi all'interfaccia del dispositivo, bloccare l'hash del driver vulnerabile quando operativamente fattibile e indagare sulle raccolte sospette di memoria dei processi. Il campione analizzato è associato a un hash SHA-256 specifico, che offre un riferimento concreto per riconoscere quel file nei controlli sugli endpoint.
Il precedente tecnico riguarda i componenti correlati pskmad_64.sys: Sophos aveva già documentato le vulnerabilità CVE-2023-6330, CVE-2023-6331 e CVE-2023-6332. Queste ricerche mostrano il rischio persistente delle interfacce di accesso alla memoria del kernel esposte troppo ampiamente nei prodotti endpoint. Per le aziende, la gestione di tali componenti entra così nel lavoro di protezione dei sistemi: anche i driver degli strumenti di sicurezza richiedono inventario, aggiornamenti e sorveglianza degli accessi.