
Un hacker ha sottratto informazioni personali relative a oltre 41.000 dipendenti del Department of Homeland Security (DHS), il dipartimento statunitense per la sicurezza interna. Il materiale comprende nomi, qualifiche professionali, numeri di telefono, indirizzi email e sedi degli uffici. Tra le persone coinvolte figurano dipendenti delle agenzie responsabili dei controlli alle frontiere e dell’immigrazione: una raccolta che associa quindi le identità del personale ai rispettivi ruoli e luoghi di lavoro.
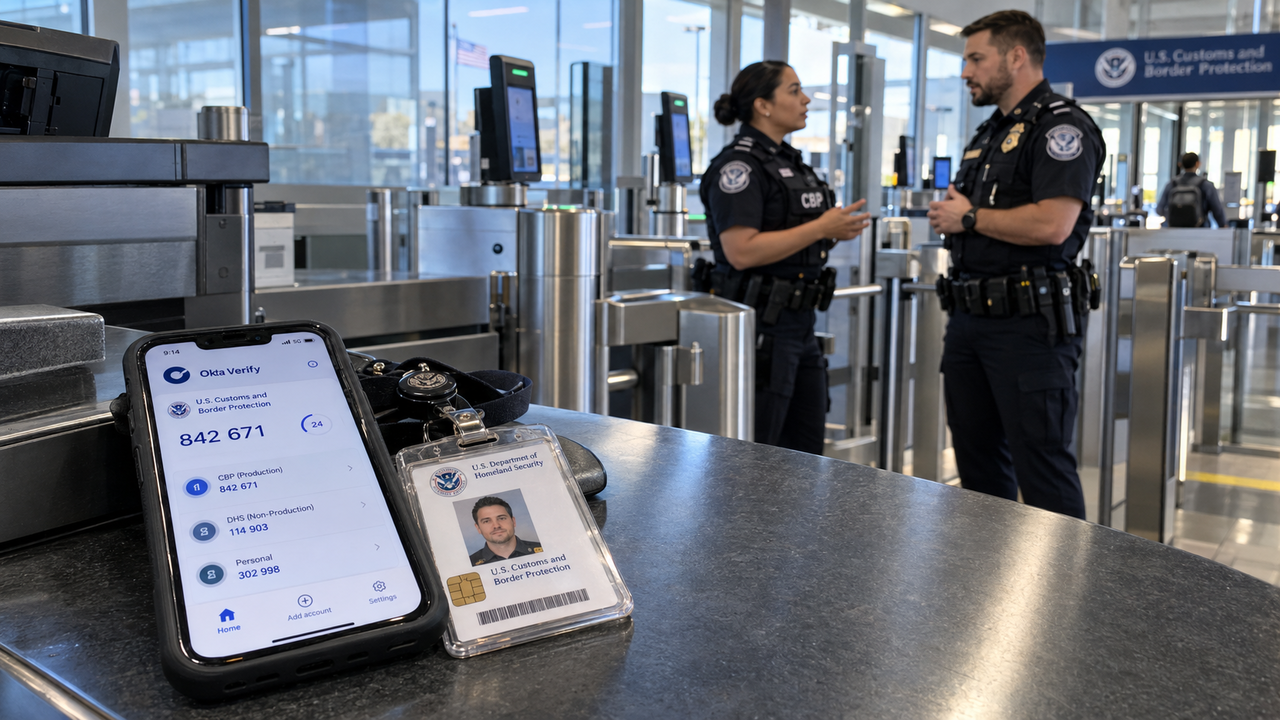
L’autore dell’attacco utilizza il nome Department of Peace e avrebbe ottenuto l’accesso ai dati attraverso Okta, il servizio di gestione delle identità e degli accessi utilizzato dal dipartimento. Il punto di ingresso indicato riguarda dunque un sistema impiegato per amministrare gli accessi digitali dell’organizzazione. Per le imprese che utilizzano servizi analoghi, il caso porta l’attenzione sul rapporto tra gestione delle identità e protezione delle informazioni relative al personale.
La componente più consistente del materiale riguarda Customs and Border Protection: circa 21.000 record appartengono a dipendenti della CBP. Altri quasi 7.000 record sono riferiti al personale di Immigration and Customs Enforcement, l’ICE. La raccolta comprende inoltre informazioni su dipendenti della Cybersecurity and Infrastructure Security Agency (CISA), di US Citizenship and Immigration Services (USCIS) e di Homeland Security Investigations (HSI). Il perimetro della sottrazione attraversa così più strutture del dipartimento, estendendosi oltre le due agenzie maggiormente coinvolte per numero di record.
Accanto alle informazioni sui dipendenti, il materiale conterrebbe indicazioni sui gruppi del DHS che possono accedere a strumenti utilizzabili per la sorveglianza. Tra questi compaiono Mobile Fortify, un’applicazione per il riconoscimento facciale, e PenLink, che consente di raccogliere e analizzare dati provenienti da telefoni e servizi online. L’esposizione riguarda quindi anche collegamenti tra strutture organizzative e tecnologie a loro disposizione. È un livello informativo diverso dalla semplice rubrica dei contatti: permette di associare determinati gruppi alle capacità degli strumenti cui hanno accesso.
La diffusione delle identità si inserisce negli sforzi del DHS per mantenere riservati i nomi degli agenti di CBP e ICE, impegnati nei raid contro l’immigrazione negli Stati Uniti. Il dipartimento ha anche cercato di identificare persone che lo criticano online. L’hacker ha presentato l’azione in termini di reciprocità: «Loro hanno le nostre informazioni, quindi è giusto che noi abbiamo le loro». La dichiarazione esprime la motivazione rivendicata dall’autore e lega esplicitamente la sottrazione dei dati alle attività delle agenzie coinvolte.
Le informazioni sarebbero state consegnate alla ricercatrice di sicurezza informatica maia arson crimew, che le ha condivise con Distributed Denial of Secrets (DDoSecrets). L’organizzazione senza scopo di lucro ospita ora il dataset denominato Icepick. Il percorso del materiale comprende quindi un passaggio dall’hacker a una ricercatrice e, successivamente, a un’organizzazione che ne cura la pubblicazione. Alla sottrazione iniziale si aggiunge così la disponibilità della raccolta attraverso un soggetto distinto dall’autore dell’attacco.
La fuga di informazioni arriva a poche settimane da un altro furto di dati ai danni dell’FBI, che aveva coinvolto dipendenti e candidati a posizioni lavorative. Due episodi ravvicinati che toccano informazioni sulle persone impiegate, o interessate a lavorare, negli apparati federali statunitensi. Il DHS non ha fornito un commento immediato sulla violazione.