
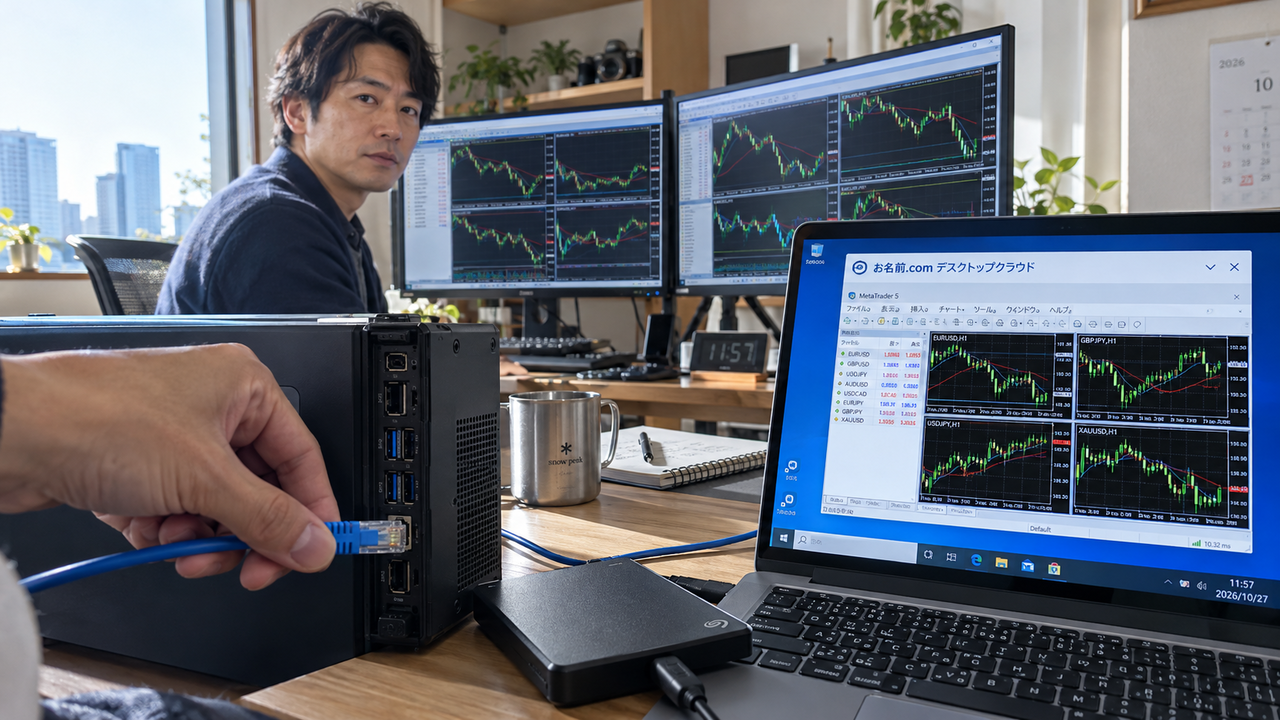
GMO Internet Group ha chiesto ai clienti di controllare i propri computer con una scansione antivirus, salvare tutti i dati, scollegare la rete e spegnere i dispositivi, staccando anche i cavi. L’avviso arriva dopo un attacco informatico e le successive minacce degli aggressori, che hanno chiesto circa 50 milioni di dollari per cancellare i dati sottratti. Le istruzioni fissavano una scadenza precisa: completare il backup e disconnettere i PC prima delle 12 del 27 ottobre 2026. Una richiesta che ha portato la gestione dell’incidente fino ai computer degli utenti.
Il servizio coinvolto è Onamae.com Desktop Cloud, parte del conglomerato tecnologico giapponese, attivo nelle infrastrutture internet, nella sicurezza informatica, nella pubblicità online e nei servizi finanziari. Si tratta di un’offerta di server privati virtuali, o VPS, che mette a disposizione un desktop Windows ospitato sui server dell’azienda. La clientela sembra composta soprattutto da trader individuali del mercato valutario giapponese, che utilizzano software di negoziazione automatica. Il desktop remoto permette di mantenere operative le applicazioni di trading anche quando il computer del cliente è spento.
La società ha comunicato l’attacco il 20 ottobre 2026, confermando un accesso non autorizzato da parte di terzi e l’installazione di programmi malevoli negli ambienti server di alcuni clienti. Il perimetro dei sistemi potenzialmente a rischio arrivava a 26.739 server. La risposta è stata lo spegnimento progressivo dei server, accompagnato dall’avvio dell’indagine e dalle operazioni di bonifica. L’intervento ha quindi interessato l’infrastruttura che ospita i desktop utilizzati per eseguire le applicazioni dei clienti.
L’indagine ha accertato anche la sottrazione di dati sensibili. Gli aggressori hanno chiesto denaro in cambio della loro cancellazione, minacciandone la pubblicazione sul dark web. Onamae ha rifiutato di pagare e i dati sono stati successivamente diffusi. Nessun gruppo noto ha rivendicato l’operazione. Sui server dei clienti, tuttavia, non è stato trovato ransomware. La minaccia di diffusione delle informazioni ha dunque avuto un seguito concreto, mentre le verifiche sui server non hanno rilevato quel tipo di malware.
Uno degli aggiornamenti dell’azienda ha identificato tra le informazioni compromesse le credenziali di accesso e alcuni dettagli degli account di utenti delle piattaforme MetaTrader 4 e MetaTrader 5. Alcuni clienti hanno segnalato operazioni sui propri conti di trading che non riconoscono. La società ha quindi invitato gli utenti a reimpostare le password e a terminare tutte le sessioni attive. Per chi utilizza il servizio per la negoziazione automatica, le indicazioni di risposta all’incidente comprendono così anche gli accessi alle piattaforme finanziarie utilizzate per la propria attività.
Sul fronte dei ristori, Onamae ha annunciato un indennizzo di 30 dollari per cliente, indipendentemente dall’effettivo verificarsi di un danno. Per chi ha subito conseguenze più significative sono previsti risarcimenti separati. Sono stati inoltre offerti computer sostitutivi. La risposta economica comprende un importo generalizzato per i disagi e una gestione distinta delle situazioni più gravi, mentre il rifiuto di versare il riscatto agli aggressori è rimasto la posizione dichiarata dall’azienda.
La società prosegue l’analisi dei dati pubblicati per individuare quanti clienti siano coinvolti e quali informazioni siano a rischio. Ha inoltre chiesto al pubblico e ai media di non condividere il materiale sottratto, prospettando azioni legali contro chi lo diffonde. L’estensione complessiva dell’attacco e l’entità dei danni materiali restano da accertare.