

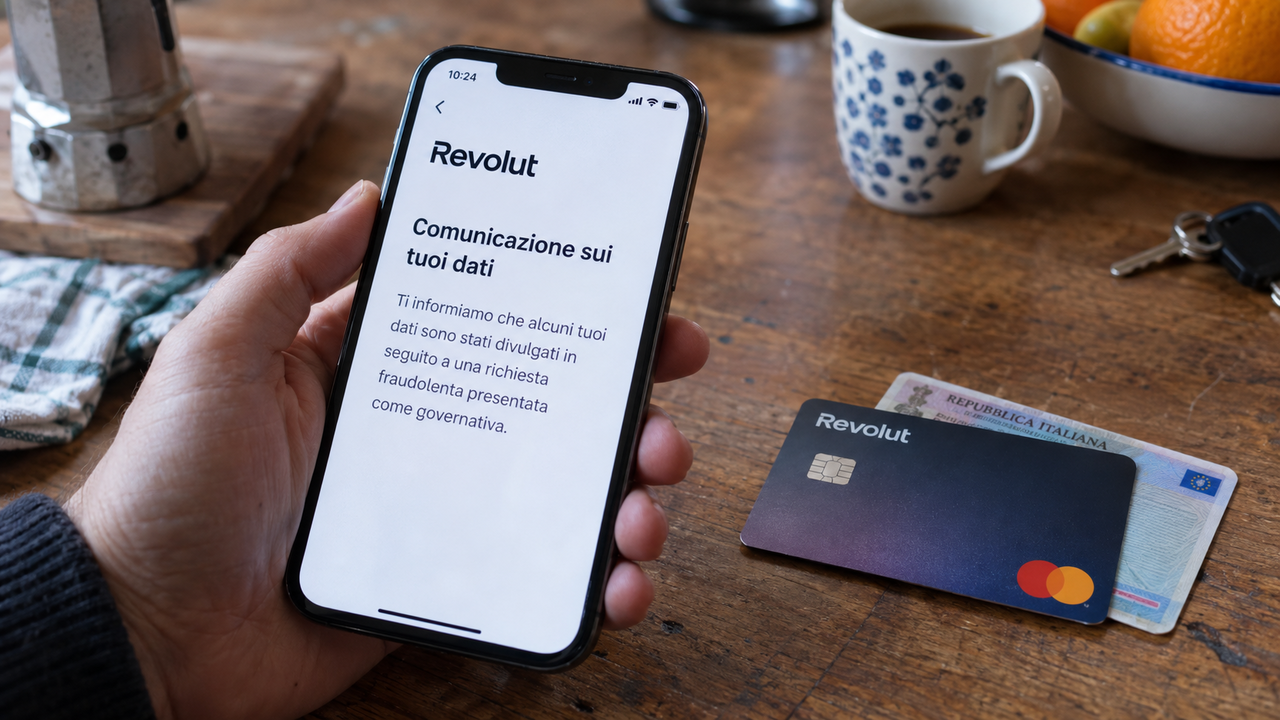
Revolut ha consegnato informazioni sensibili sui propri clienti a criminali che si sono presentati come un’agenzia governativa. La piattaforma di servizi bancari digitali ha confermato di essere stata vittima di una sofisticata truffa di impersonificazione: gli aggressori hanno utilizzato un indirizzo email associato a un dominio governativo legittimo per inviare richieste fraudolente di informazioni. L’azienda parla di un numero «molto limitato» di clienti coinvolti e afferma di averli già avvisati tutti.
Il meccanismo ha sfruttato l’apparente autorevolezza del mittente per ottenere dati attraverso una richiesta presentata come istituzionale. Un indirizzo riconducibile alla polizia, alle autorità fiscali o ad altri organismi dotati del potere di chiedere informazioni può conferire credibilità alla comunicazione. Nel caso descritto, le possibilità indicate sono la compromissione di una casella autentica oppure lo spoofing, cioè la falsificazione del mittente. Il passaggio decisivo è stato indurre Revolut a trattare una domanda dei criminali come una richiesta proveniente da un’autorità.
Le informazioni indicate come compromesse comprendono date di nascita, indirizzi postali ed email, professione, numeri di telefono e copie dei documenti d’identità. A queste potrebbero aggiungersi selfie di verifica, estratti conto, IBAN, registrazioni dei prelievi, cronologie complete delle transazioni e operazioni in Bitcoin. L’estensione precisa dei dati sottratti e il numero complessivo delle persone interessate restano da confermare. L’insieme descritto unisce comunque informazioni anagrafiche, recapiti e possibili dettagli finanziari, accostando elementi che normalmente servono a identificare un cliente e a ricostruirne l’attività sul conto.
Dopo aver individuato la frode, Revolut dichiara di aver bloccato l’indirizzo email e avvertito l’agenzia governativa interessata. La società ha inoltre informato le forze dell’ordine, le autorità per la protezione dei dati e i regolatori finanziari. La risposta comunicata dall’azienda coinvolge quindi sia l’organismo la cui identità è stata utilizzata dagli aggressori, sia le autorità chiamate a occuparsi delle conseguenze della divulgazione. A queste iniziative si aggiunge la notifica ai clienti che Revolut identifica come coinvolti.
Alla sottrazione dei dati si sarebbe poi aggiunta una pressione estorsiva. I criminali avrebbero cominciato a diffondere materiale sensibile su Telegram, chiedendo 10.000 BTC per cancellare le informazioni: una somma valutata nel resoconto dell’episodio in circa 780 milioni di dollari. Tra i materiali apparentemente pubblicati figurerebbero un selfie e la documentazione di identificazione di un amministratore delegato di un sito di casinò in criptovalute. La presunta diffusione dei documenti avrebbe dunque la funzione di sostenere la richiesta di riscatto mostrando il possesso dei dati.
Per Muhammad Yahya Patel, vCISO e consulente di cybersecurity di Huntress, il rischio per i clienti va oltre una normale notifica di violazione. Nella sua valutazione, passaporti, patenti, selfie, estratti conto e recapiti possono comporre un insieme pronto per il furto d’identità. La combinazione potrebbe essere utilizzata per impersonare una persona, aprire conti a suo nome o superare verifiche presso altri istituti finanziari. Il problema riguarda quindi anche gli utilizzi successivi dei documenti, una volta usciti dal controllo della piattaforma.
Patel osserva inoltre che sul dark web un profilo così completo acquista valore come pacchetto per commettere frodi, anziché come semplice raccolta di singoli record. Da qui la sua critica ai controlli sulle richieste di dati: una fintech costruita sulla verifica digitale dell’identità dovrebbe applicare criteri particolarmente rigorosi anche alle domande provenienti da terzi. Il punto sollevato dall’esperto riguarda la capacità di verificare chi chiede l’accesso alle informazioni dei clienti, prima di autorizzarne la consegna sulla base di una presunta autorità istituzionale.