

Reco ha raccolto altri 55 milioni di dollari, portando il totale dei finanziamenti a 140 milioni. All’operazione hanno partecipato AT&T Ventures e i nuovi investitori Forestay e Quadrille Capital. La società di software per la sicurezza destinerà le risorse all’espansione delle vendite, delle partnership, dei canali commerciali e dell’assistenza clienti, mentre le grandi imprese integrano gli agenti AI nelle applicazioni e nei processi aziendali. Il round sostiene quindi il rafforzamento commerciale di un’offerta concentrata sul controllo degli accessi e delle connessioni creati da questi strumenti.
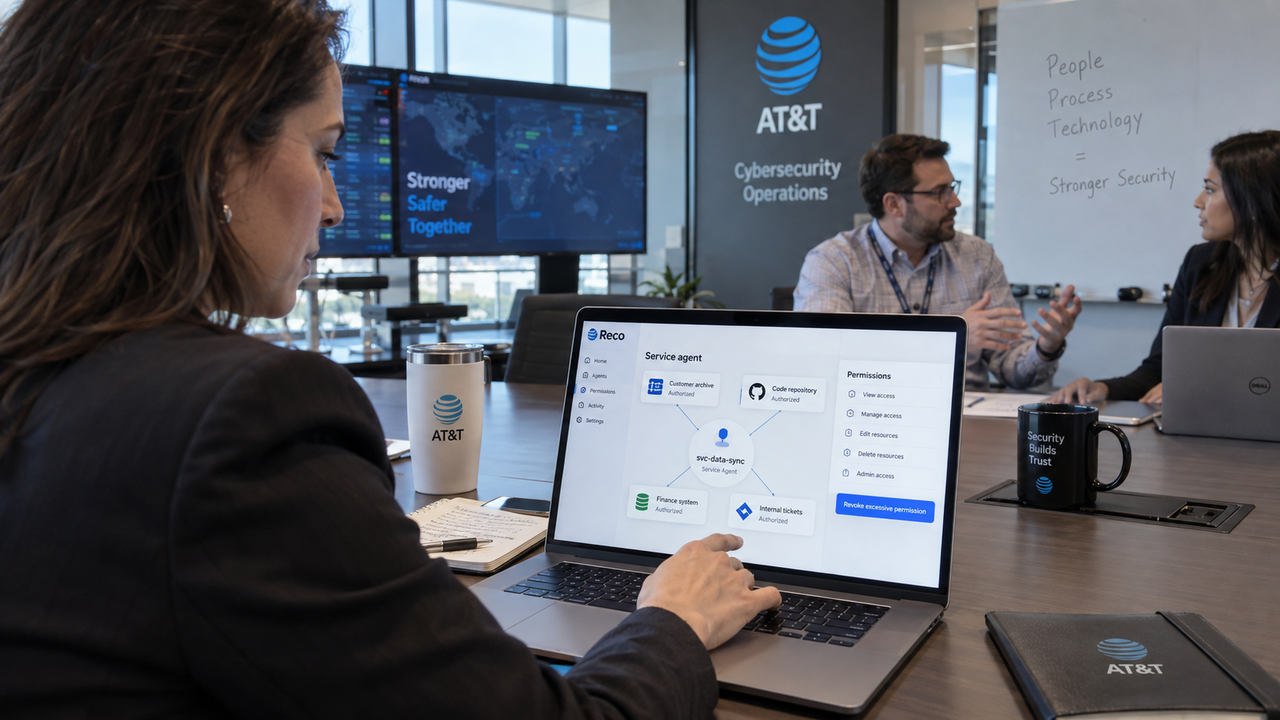
Reco definisce il proprio ambito agentic security: seguire le relazioni tra agenti software, applicazioni, dati e identità degli utenti. Gli agenti possono accedere ai sistemi interni attraverso API, sessioni del browser, account di servizio e funzionalità incorporate nei programmi. Ne deriva una rete di autorizzazioni che i responsabili della sicurezza devono ricostruire, soprattutto quando uno stesso agente può muoversi tra archivi clienti, codice sorgente, sistemi finanziari, ticket e documenti interni. Il controllo riguarda anche i flussi di lavoro che questi accessi consentono di avviare.
L’azienda segnala una domanda crescente tra le Fortune 500 e cita una previsione di Gartner: una grande impresa globale di questo gruppo utilizzerà in media oltre 150.000 agenti entro il 2028, contro meno di 15 nel 2025. È una proiezione, che descrive la scala potenziale del problema di governance. Per Reco, le imprese devono sapere quali agenti siano attivi, con quali identità operino, quali permessi utilizzino e a quali sistemi possano accedere, così da individuare le autorizzazioni da ridurre o revocare.
AT&T partecipa all’operazione con un doppio ruolo: utilizza il software ed è investitore strategico attraverso AT&T Ventures. Il responsabile della sicurezza informatica Rich Baich spiega che Reco aiuta il gruppo a rafforzare la governance delle applicazioni aziendali e dell’ecosistema AI, offrendo maggiore visibilità sui rischi degli agenti, sulla gestione degli accessi e sulle integrazioni con terze parti. Secondo Baich, queste informazioni migliorano le decisioni e la preparazione agli audit, sostenendo la sicurezza dell’innovazione all’interno dell’organizzazione.
Per Ofer Klein, amministratore delegato e cofondatore di Reco, gli agenti stanno ottenendo accesso ad applicazioni e dati più rapidamente di quanto molte organizzazioni riescano a mappare e governare le connessioni. Il finanziamento accompagnerà il passaggio di altre grandi imprese all’impiego in produzione. Vikram Taneja, alla guida di AT&T Ventures, collega invece l’investimento alla necessità di comprendere e gestire le interazioni degli agenti con il software e i dati aziendali: un’esigenza che il fondo osserva nelle imprese mentre evolve l’adozione di questi strumenti.
Anche le dimensioni economiche della categoria entrano nella proposta agli investitori. Reco cita stime di Grand View Research che valutano il mercato globale della sicurezza dell’AI agentica a 1,3 miliardi di dollari nel 2025, con una previsione di 17,8 miliardi entro il 2033. L’interesse finanziario si concentra così sulla governance successiva all’introduzione degli agenti nei sistemi aziendali, quando le organizzazioni devono gestire le relazioni operative generate dagli strumenti già adottati.
Sul piano del prodotto, Reco dichiara integrazioni con centinaia di fornitori AI e applicazioni aziendali, tra cui OpenAI, Anthropic, Microsoft Copilot, Salesforce, ServiceNow e Workday. Secondo l’azienda, queste connessioni permettono ai clienti di governare gli agenti negli ambienti in cui operano già. L’obiettivo è evitare di costruire processi di supervisione separati per ogni strumento, mantenendo una visione delle interazioni distribuite tra applicazioni e servizi diversi.
Al centro della piattaforma si trova Reco Graph, progettato per mappare le relazioni tra agenti, identità, applicazioni, permessi, dati e flussi di lavoro. Reco afferma che questa struttura aiuta i team di sicurezza a scoprire gli strumenti abilitati all’AI, ordinare i rischi in base all’impatto sul business ed eliminare gli accessi superflui senza interrompere le attività legittime. La supervisione si estende così alle catene di accesso che un agente può creare dopo essere stato autorizzato a entrare nell’organizzazione.