

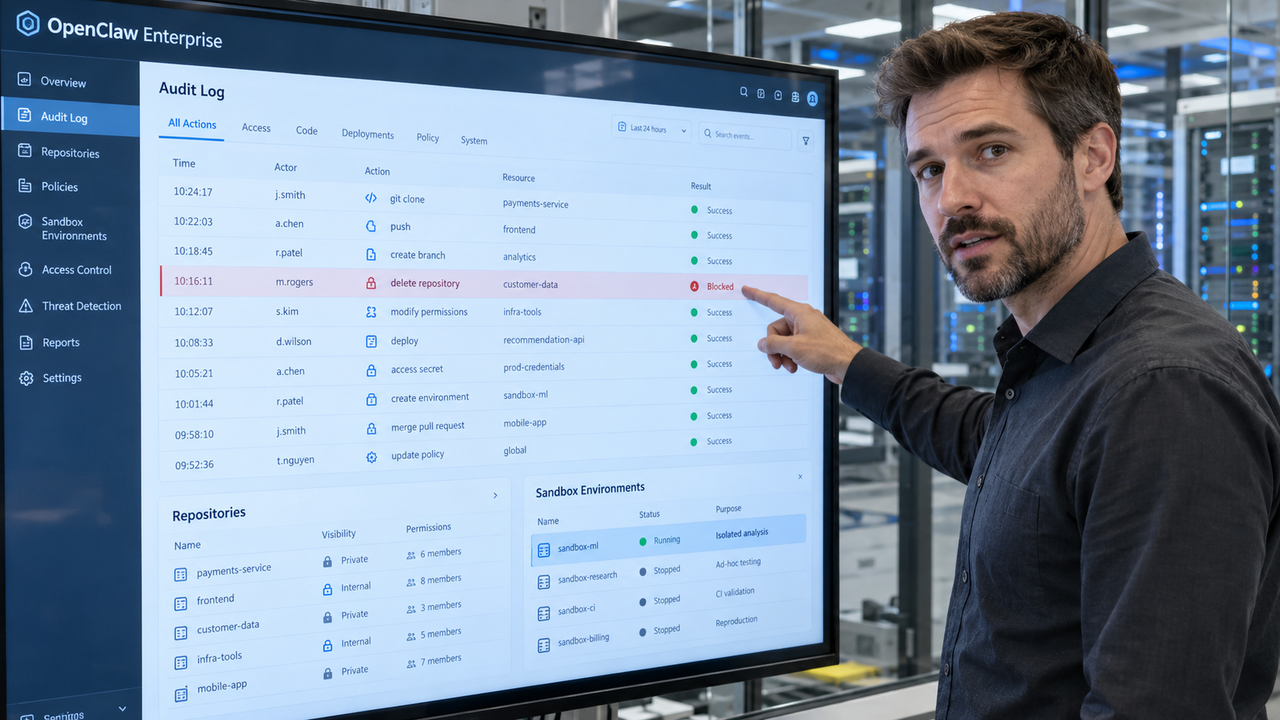
OpenClaw porta i suoi agenti AI nel contesto aziendale con OpenClaw Enterprise, una versione pensata per i progetti pilota interni. Il progetto offre un piano di controllo open source per gestire gli agenti, definirne le condizioni d'uso e verificarne l'attività. L'obiettivo è dare alle imprese un modo per sperimentare la tecnologia mantenendo visibilità sulle operazioni compiute dagli agenti e sulle risorse a cui possono accedere.
Secondo Kevin Lin, membro del team tecnico di OpenAI, la piattaforma copre l'intero percorso di governance e audit degli agenti. La sua architettura permette inoltre di sostituire componenti fondamentali con soluzioni di terze parti o sviluppate internamente: tra questi ci sono il modello, l'ambiente isolato in cui opera l'agente e l'harness, l'insieme di elementi che circonda un modello linguistico e lo rende capace di agire. Per un'impresa, questa possibilità lascia spazio alle tecnologie già adottate nei propri sistemi.
In un post personale su LinkedIn, Lin ha paragonato l'ambizione di OpenClaw Enterprise al ruolo svolto da Kubernetes nella distribuzione dei container nel cloud. È il modo in cui descrive la direzione del progetto: una base comune sulla quale configurare e distribuire agenti, anche quando i componenti sottostanti cambiano. Il paragone accompagna una scelta precisa, quella di rendere disponibile il piano di controllo come software aperto.
Lo sviluppo è avvenuto in collaborazione con Red Hat e NVIDIA. Red Hat e OpenAI hanno anche sperimentato la piattaforma in progetti pilota. OpenAI, che ha assunto lo sviluppatore di OpenClaw Peter Steinberger, sta già distribuendo agenti OpenClaw con pieno accesso a basi di codice e plugin, secondo Lin. È un livello di accesso che rende particolarmente concrete le domande su autorizzazioni, separazione degli ambienti e possibilità di ricostruire ciò che un agente ha fatto.
La sicurezza è infatti il fulcro dichiarato di OpenClaw Enterprise. Lin descrive confini rigidi tra attività fidate e non fidate, sandbox per isolare l'esecuzione, revisioni basate su modelli linguistici e permessi granulari. Sono controlli pensati per un agente che può intervenire su strumenti e informazioni aziendali, oltre a generare risposte. Lin collega questa impostazione alla missione della OpenClaw Foundation: rendere gli agenti potenti accessibili e aperti, dando alle organizzazioni gli strumenti per governarne l'uso sul lavoro.
Il tema nasce anche dall'esperienza del progetto originale. In OpenClaw era stata individuata una vulnerabilità a forme indirette di prompt injection, capaci di consentire a un attaccante di mantenere il controllo dell'agente. Nel suo hub centrale per la personalizzazione degli agenti erano inoltre comparsi payload malevoli. Questi episodi spiegano perché l'edizione aziendale metta al centro la distinzione tra istruzioni attendibili e contenuti esterni: quando un agente usa codice e plugin, deve poter trattare materiali non fidati senza attribuire loro gli stessi privilegi delle istruzioni autorizzate.
Intanto cresce l'interesse commerciale per gli agenti destinati alle imprese. Meta ha affidato a Chirantan “CJ” Desai, già amministratore delegato di MongoDB, la guida della propria iniziativa aziendale legata alla famiglia di agenti Muse. La strada scelta da OpenClaw Enterprise parte invece da un'infrastruttura aperta e da controlli di distribuzione e sicurezza. La prova nei progetti pilota sarà tradurre queste funzioni in regole operative adatte ad agenti che lavorano a stretto contatto con sistemi aziendali.