
NVIDIA ha presentato OpenShell Reference Architecture, un’architettura progettata per controllare gli agenti AI nelle infrastrutture aziendali e sui sistemi di elaborazione locali. La proposta combina software di sicurezza e componenti hardware per consentire agli agenti di lavorare entro confini definiti, monitorandone il comportamento. Secondo l’azienda, se un agente tenta di oltrepassare il proprio perimetro software, il sistema può isolarlo e fermarlo nel giro di millisecondi. L’architettura è già disponibile.
Alla base c’è il software di sicurezza OpenShell, inserito in una struttura che distribuisce l’esecuzione dei modelli, la gestione degli agenti e l’applicazione delle regole su componenti differenti. Per Jensen Huang, amministratore delegato di NVIDIA, capacità dell’AI e sicurezza devono avanzare insieme. Mentre le imprese si preparano a distribuire miliardi di agenti, sostiene Huang, sicurezza e controllo devono essere incorporati nell’architettura di calcolo, lasciando agli agenti la libertà di svolgere attività utili entro limiti espliciti.
La divisione dei compiti coinvolge tre parti principali della piattaforma. I sistemi Vera Rubin eseguono i modelli AI, mentre le CPU Vera gestiscono il software che coordina gli agenti e il loro utilizzo degli strumenti. Sulle CPU viene eseguito anche OpenShell, che fornisce un ambiente ristretto per le operazioni. La gestione delle azioni degli agenti dispone così di un perimetro operativo dedicato, affiancato da un ulteriore livello incaricato di sorvegliarne il rispetto.
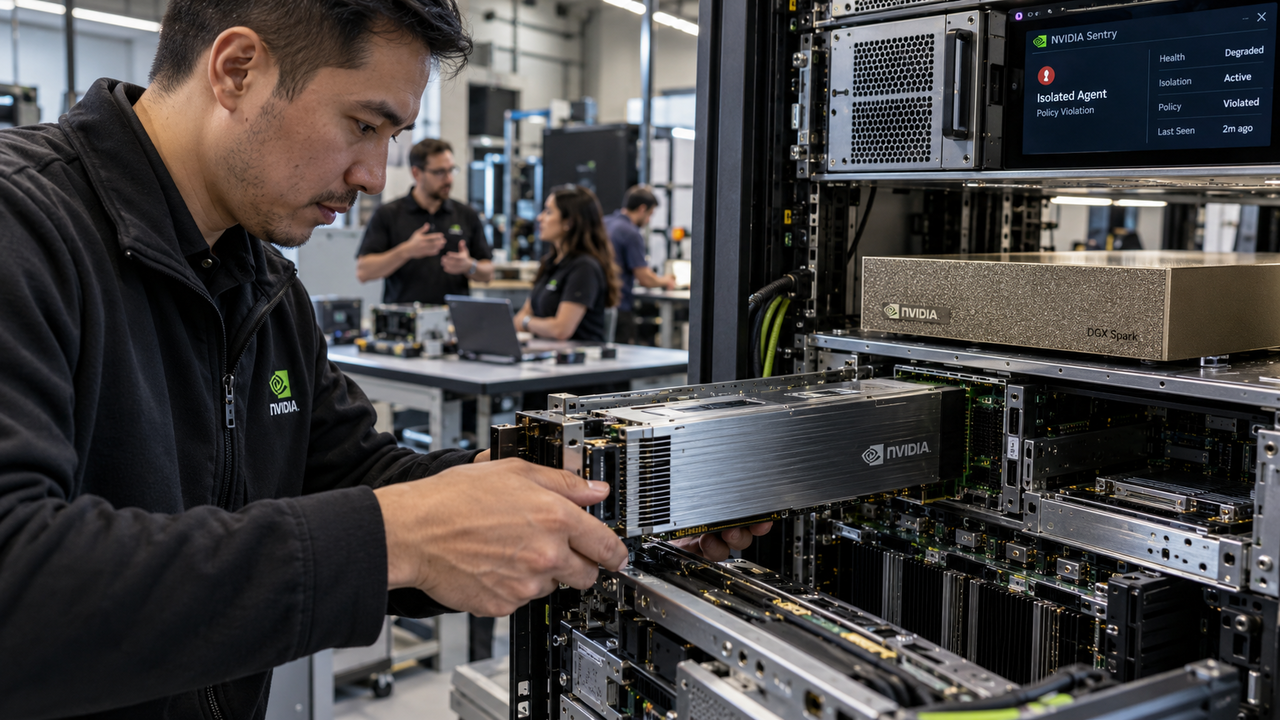
Quest’ultimo compito spetta alle unità di elaborazione dati BlueField-4, sulle quali gira il software di sicurezza NVIDIA Sentry. È un livello separato di monitoraggio e applicazione delle policy: verifica il comportamento degli agenti e fa rispettare le regole attraverso l’hardware. NVIDIA attribuisce a Sentry su BlueField-4 anche un vantaggio sul piano della capacità, dichiarando un incremento fino al 20% della capacità di gestione degli agenti. Il controllo viene quindi distribuito tra l’ambiente software e questo livello di supervisione.
Il progetto comprende anche sistemi destinati all’esecuzione locale degli agenti. Il supporto si estende a RTX Spark, DGX Spark e DGX Station, con applicazioni nei settori del commercio al dettaglio, della sanità, della manifattura, della robotica e delle telecomunicazioni. Il perimetro previsto da NVIDIA attraversa dunque sia le grandi installazioni di calcolo sia le macchine impiegate localmente, portando la stessa impostazione di controllo in contesti operativi e industriali differenti.
Per collegare queste protezioni alle attività aziendali, i fornitori di software enterprise stanno sviluppando piattaforme per agenti e integrando OpenShell con gli strumenti che governano le operazioni. L’obiettivo è tradurre le policy delle imprese in controlli applicati durante il lavoro dell’agente. Un esempio è l’integrazione con ServiceNow AI Passport: secondo NVIDIA, permette alle aziende di revocare l’accesso di un agente attraverso software e hardware nell’arco di pochi secondi. Altri partner lavorano all’impiego sicuro in produzione e all’integrazione di OpenShell nello sviluppo dei modelli.
Sul fronte della compatibilità, l’architettura supporta infrastrutture Linux e Kubernetes, oltre a Microsoft Windows attraverso Microsoft Execution Containers. Può inoltre funzionare sui sistemi operativi cloud di Amazon Web Services, Google Cloud e Microsoft Azure. Il supporto a questi ambienti offre alle imprese diversi punti di integrazione per i controlli sugli agenti, collegando l’architettura alle piattaforme sulle quali possono essere eseguiti i carichi di lavoro.
I fornitori di cybersecurity stanno integrando il supporto all’architettura nei propri prodotti per la sicurezza degli agenti, mentre produttori hardware e operatori cloud costruiscono l’infrastruttura necessaria a eseguirla. Nel settore bancario, BBVA e Santander stanno esplorando OpenShell Reference Architecture come quadro per rafforzare sicurezza e supervisione. Per questi istituti, il lavoro riguarda la valutazione di un’architettura capace di collegare l’autonomia operativa degli agenti a strumenti di controllo sulle loro attività.