
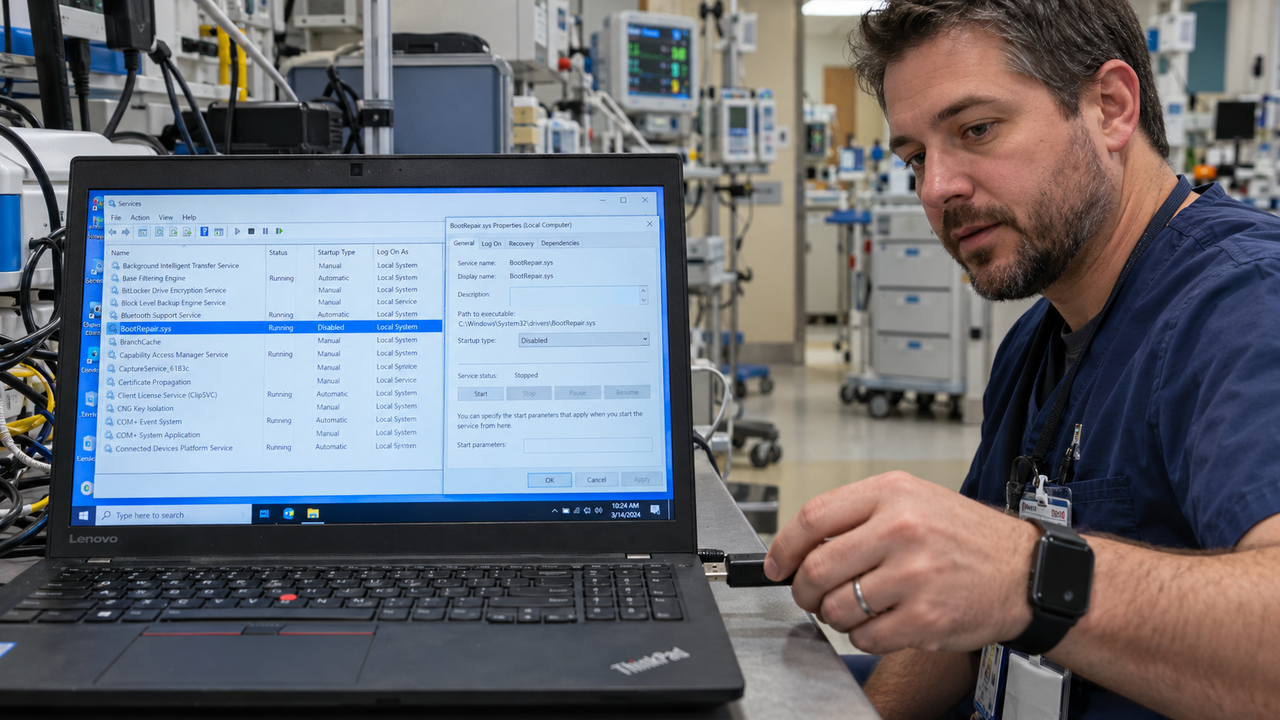
Il ransomware Gentlemen sfrutta driver legittimi di Lenovo e Safetica per terminare i programmi di sicurezza e indebolire le difese degli endpoint prima della cifratura. La tecnica è nota come BYOVD, acronimo di bring your own vulnerable driver: gli aggressori introducono componenti vulnerabili che consentono di eseguire operazioni privilegiate. Nell’attacco analizzato, i programmi incaricati di caricare i driver li installano come servizi, passano in rassegna i processi attivi e richiedono la chiusura di quelli presenti in un elenco di bersagli predefinito.
I campioni impiegano ProcessMonitorDriver 11.26.18 di Safetica e BootRepair.sys 2.5.30.11281 di Lenovo. Il primo espone un’interfaccia di controllo degli input e degli output protetta in modo insufficiente, attraverso la quale è possibile terminare processi. La vulnerabilità è identificata come CVE-2025-70795 ed è documentata nella knowledge base di sicurezza di Safetica. Anche il driver Lenovo presenta un’interfaccia capace di terminare processi arbitrari, tramite un gestore delle richieste di controllo che non richiede autenticazione.
Prima dell’installazione, il dropper recupera nomi dei file e percorsi incorporati attraverso una routine di deoffuscamento basata su XOR, mentre numerose diramazioni condizionali complicano l’analisi del codice. Una volta caricato il driver, il malware confronta i nomi dei processi con la propria lista e invia gli identificativi corrispondenti mediante richieste IOCTL. Il driver richiama quindi ZwOpenProcess e ZwTerminateProcess: la chiusura avviene nel contesto del kernel, il nucleo del sistema operativo. Si tratta dello sfruttamento di componenti vulnerabili, non di una distribuzione del ransomware da parte dei due produttori.
I ricercatori di Acronis descrivono Gentlemen come un’operazione russofona di ransomware-as-a-service, emersa con un proprio marchio a metà del 2025. Il gruppo, precedentemente noto come ArmCorp e Phantom Mantis, avrebbe partecipato alle attività di affiliazione di LockBit e Qilin. Il modello economico prevede che agli affiliati possa andare fino al 90% dei riscatti: una ripartizione che assegna a chi conduce gli attacchi la maggior parte degli incassi, all’interno di un’organizzazione che mette a disposizione il ransomware.
L’operazione rivendica oltre 800 vittime, soprattutto negli Stati Uniti e in Europa, con manifattura, tecnologia, sanità, servizi professionali e commercio al dettaglio tra i settori indicati come bersagli. Il ransomware, sviluppato in Go, supporta ambienti Windows, Linux, NAS e BSD. Alla cifratura si affianca il furto di informazioni: il sito del gruppo organizza i dati sottratti in cartelle di file non cifrati, scaricabili dai visitatori. Collegamenti e codici QR indirizzano inoltre alle chat SimpleX e Tox utilizzate per comunicare con gli aggressori.
La compromissione delle difese prosegue su più livelli. Il ransomware disattiva il monitoraggio di Microsoft Defender, aggiunge esclusioni estese, cancella i registri degli eventi e rimuove la cronologia dei comandi PowerShell. Prende di mira anche processi legati a database, virtualizzazione e backup, ed elimina le Volume Shadow Copies per ostacolare il recupero. La persistenza sfrutta attività pianificate chiamate UpdateSystem e UpdateUser, insieme alle voci GupdateS e GupdateU del registro di sistema; la propagazione opzionale utilizza PowerShell e PsExec per raggiungere altre postazioni.
Una violazione dell’infrastruttura del gruppo, avvenuta nel maggio 2026, avrebbe esposto comunicazioni interne, negoziazioni, informazioni sugli affiliati e discussioni sugli strumenti utilizzati. Il materiale ha offerto ulteriore visibilità sull’organizzazione e sui collegamenti con l’ecosistema Qilin. Questi elementi affiancano l’analisi tecnica dei campioni e permettono di osservare anche la struttura operativa che sostiene gli attacchi e la gestione delle richieste di riscatto.
La cifratura utilizza ChaCha20, con chiavi e nonce distinti per ciascun file. La versione analizzata aggiunge l’estensione .cyvzca e deposita le istruzioni di riscatto in README-GENTLEMEN.txt; le estensioni cambiano tra le diverse build. Per le aziende, i segnali da correlare precedono questa fase: installazione inattesa di servizi associati a driver del kernel, arresti improvvisi dei processi di sicurezza e modifiche alla configurazione di Defender. Osservarli insieme può aiutare a individuare l’attacco mentre gli aggressori stanno ancora preparando la cifratura.