

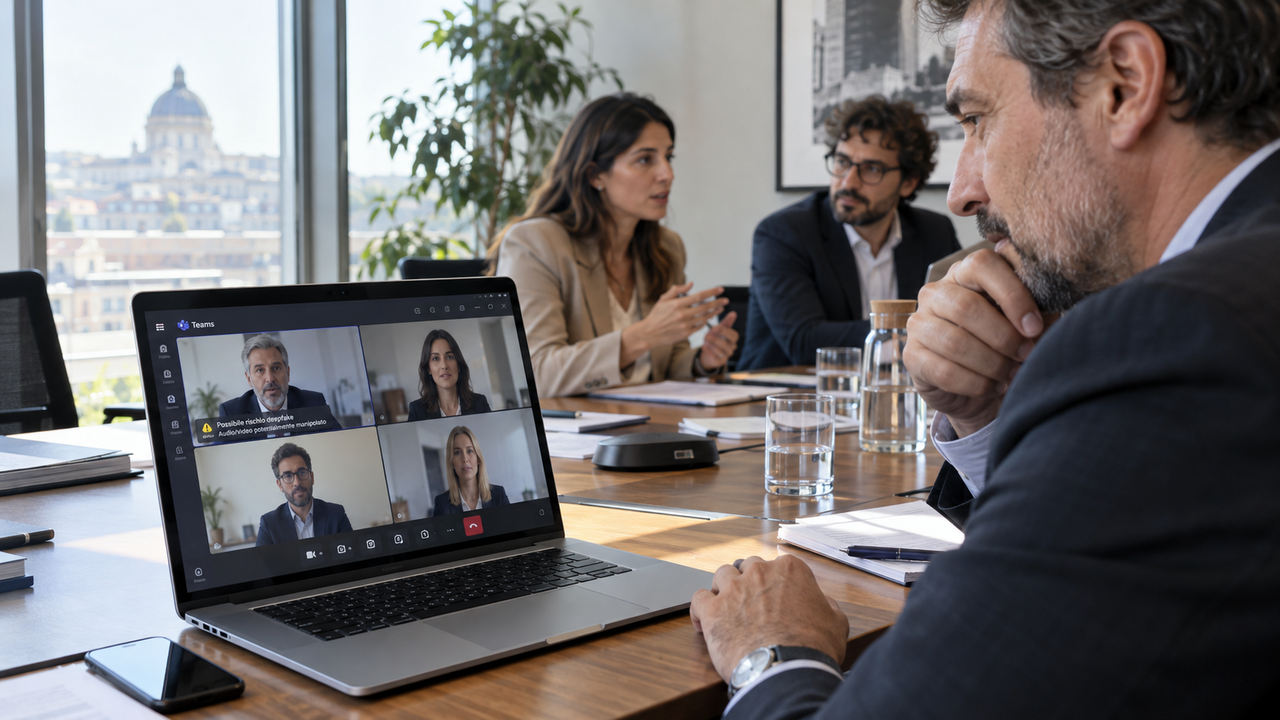
Microsoft Teams si prepara a integrare strumenti esterni per riconoscere audio e video generati o manipolati con l’intelligenza artificiale durante le riunioni. L’arrivo della funzione è previsto per novembre 2026, insieme a un secondo intervento di sicurezza: avvisi che segnalano partecipanti potenzialmente impegnati a falsificare la propria identità. Microsoft interviene così su due aspetti delle conversazioni aziendali, l’autenticità dei contenuti multimediali e quella delle persone che prendono parte agli incontri.
L’apertura ai sistemi di rilevamento dei deepfake prevede una collaborazione tra la piattaforma e soluzioni sviluppate da terze parti. Nella roadmap, Microsoft descrive strumenti che analizzano i flussi delle riunioni alla ricerca di segnali di audio e video sintetici o manipolati, per poi trasmettere a Teams gli esiti del rilevamento. Questi segnali permetteranno di integrare nella riunione esperienze e controlli legati alle anomalie individuate, portando il risultato dell’analisi nell’ambiente utilizzato dai partecipanti.
La seconda funzione riguarda i tentativi di impersonificazione. Quando Teams individuerà una possibile sostituzione d’identità, mostrerà avvisi e indicatori di rischio per aiutare gli utenti a riconoscere i partecipanti sospetti. La formulazione scelta da Microsoft pone al centro il supporto alla verifica dell’autenticità: il sistema segnala un rischio e richiama l’attenzione di chi partecipa. Per le imprese, il punto operativo è rendere visibile un sospetto proprio mentre si svolge la conversazione.
I dettagli delle integrazioni, compreso l’elenco delle piattaforme esterne compatibili, non sono ancora pubblici. L’impostazione annunciata assegna comunque compiti distinti ai soggetti coinvolti: alle soluzioni di terze parti l’analisi dei contenuti multimediali, a Teams la ricezione dei segnali e la loro integrazione nell’esperienza della riunione. Per gli utenti, questa architettura porta il rilevamento dentro il contesto in cui audio e video vengono utilizzati, collegando l’analisi tecnica ai controlli disponibili durante l’incontro.
La pressione sulla piattaforma emerge dai dati diffusi da Microsoft in un rapporto di luglio 2026. Nell’arco di un anno, i tentativi settimanali di chiamate vocali malevole su Teams sono aumentati di quasi dieci volte. Il dato riguarda i tentativi di chiamata e descrive la crescita dell’attività ostile attraverso un canale di comunicazione aziendale. È in questo contesto che Microsoft sta ampliando le difese contro attacchi di impersonificazione resi più sofisticati dall’impiego dell’intelligenza artificiale.
Nello stesso rapporto, Microsoft indica anche un aumento dell’80% nei tentativi di voice phishing. La voce rientra quindi tra i canali sfruttati per ingannare gli interlocutori, accanto ai contenuti video su cui potranno intervenire i rilevatori esterni. Sul piano dell’utilizzo aziendale, gli avvisi sulle identità sospette offrono un’occasione per verificare chi sta parlando prima di dare seguito alle sue richieste. Il collegamento tra comunicazione e autenticità diventa parte dell’esperienza della piattaforma.
Il rafforzamento di Teams comprende già altri interventi, tra cui il blocco delle estensioni dei file. Microsoft sta dunque lavorando su più canali attraverso i quali possono arrivare contenuti o contatti malevoli: i file condivisi, le chiamate e i flussi multimediali delle riunioni. Le nuove funzioni aggiungono a questo percorso l’analisi dei possibili contenuti sintetici e le segnalazioni sulle identità. Per chi usa Teams nel lavoro quotidiano, la sicurezza si estende alle diverse forme della collaborazione digitale.
Microsoft segnala inoltre una riduzione del 92%, in un anno, dell’attività di phishing collegata a Tycoon2FA, una delle principali piattaforme di phishing-as-a-service. Il risultato affianca ai dati sulla crescita degli attacchi un’indicazione dei progressi ottenuti nel contrasto alle campagne malevole. La roadmap di Teams comprende ulteriori novità funzionali e numerosi aggiornamenti di sicurezza: il rilevamento dei deepfake esterni entra quindi in un programma più ampio di interventi sulla protezione delle comunicazioni aziendali.