
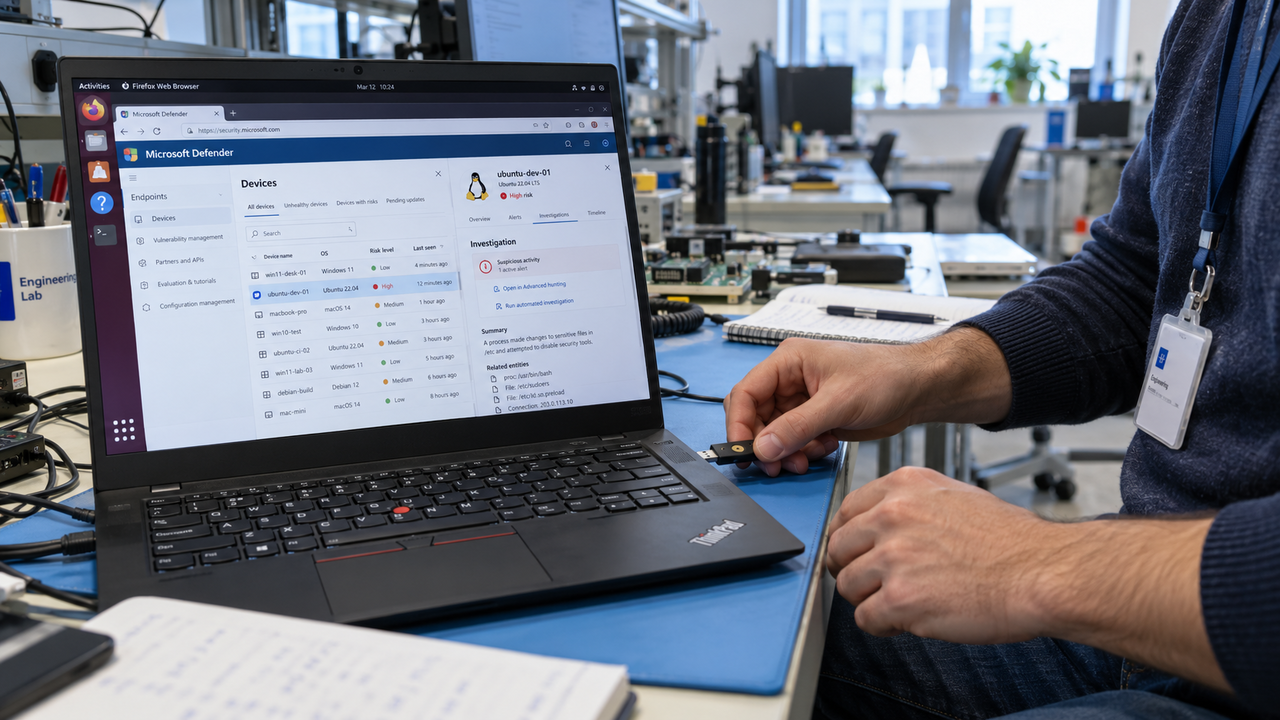
Microsoft estende la copertura della propria piattaforma di sicurezza alle workstation Linux: Defender for Endpoint supporta ora ufficialmente anche gli ambienti desktop, con la funzionalità disponibile in anteprima pubblica. L’annuncio riguarda il prodotto enterprise destinato alle organizzazioni che utilizzano postazioni Linux, distinto dall’antivirus consumer conosciuto dagli utenti Windows. Per le imprese, l’estensione porta questi computer nel perimetro degli strumenti con cui i team di sicurezza controllano gli endpoint aziendali.
A spingere l’espansione, secondo l’azienda, è il crescente utilizzo dei desktop Linux tra gli sviluppatori. Sono postazioni che accedono a repository di codice sorgente, infrastrutture cloud, credenziali e altre risorse sensibili: un insieme di accessi che le rende obiettivi interessanti per gli attaccanti. La protezione riguarda quindi macchine direttamente collegate alle attività di sviluppo e agli ambienti tecnologici dell’impresa, attraverso le quali vengono utilizzate informazioni e risorse che la sicurezza aziendale deve presidiare.
Le funzionalità comprendono antivirus in tempo reale, endpoint detection and response, indagine sulle minacce e gestione delle vulnerabilità. Il monitoraggio viene centralizzato nel portale Microsoft Defender, dal quale gli amministratori possono esaminare attività sospette, individuare computer compromessi e intervenire sulle minacce. L’obiettivo dichiarato è offrire sui desktop Linux la stessa visibilità e protezione già disponibili per Windows, macOS e server Linux, senza richiedere una piattaforma di sicurezza separata per queste workstation.
La base tecnica arriva proprio dal mondo server. Microsoft aveva introdotto la propria soluzione antivirus per i server Linux nel 2020, ampliandone successivamente le capacità enterprise di rilevamento e risposta alle minacce. Per l’apertura ai desktop viene utilizzato lo stesso agente Linux: pacchetti di distribuzione, metodi di installazione e funzionalità di sicurezza coincidono con quelli già disponibili sui server. Il cambiamento riguarda dunque l’inclusione ufficiale delle workstation nel supporto del prodotto, attraverso componenti già impiegati sulla piattaforma.
Anche l’elenco delle distribuzioni supportate rimane quello previsto per i server. Comprende Ubuntu LTS, Debian, Fedora, Red Hat Enterprise Linux, openSUSE Leap, SUSE Linux Enterprise, Rocky Linux e AlmaLinux, oltre ad altre distribuzioni. Per le organizzazioni, la verifica della compatibilità parte quindi dal sistema operativo installato sulle postazioni degli sviluppatori. L’estensione ai desktop mantiene il riferimento alla base Linux già supportata da Defender for Endpoint, con un insieme di distribuzioni che comprende sia sistemi comunitari sia proposte enterprise.
La scelta dell’interfaccia grafica segue invece un criterio diverso: GNOME, KDE Plasma o un altro ambiente desktop non determinano la compatibilità. A contare sono la distribuzione sottostante e il kernel. Il supporto viene quindi definito attraverso i componenti del sistema operativo, anche quando le workstation utilizzano interfacce differenti. Per chi gestisce le postazioni, il controllo tecnico riguarda la configurazione Linux su cui lavora l’agente, mentre l’ambiente grafico utilizzato dagli utenti può variare.
Un dettaglio operativo riguarda il riconoscimento dei dispositivi. Defender cerca di distinguere un server da una workstation utilizzando i metadati del sistema operativo e altre caratteristiche della macchina. Quando questi elementi non consentono di identificare con sufficiente affidabilità una postazione desktop, il dispositivo viene classificato come server per impostazione predefinita. L’identificazione delle workstation passa quindi anche dalle informazioni che il sistema rende disponibili all’agente, con una regola esplicita per i casi in cui la distinzione rimane incerta.
Per adottare la funzionalità, le organizzazioni devono disporre di un abbonamento Defender for Endpoint adeguato e rispettare i requisiti di sistema Linux già previsti. La preparazione del deployment passa così dalla verifica della sottoscrizione e delle caratteristiche delle macchine interessate. Distribuzione, kernel e requisiti esistenti costituiscono i riferimenti tecnici per valutare quali workstation aziendali possano essere incluse nell’installazione.