
Horizon3.ai rafforza la propria presenza a Singapore, facendo della città-Stato il quartier generale regionale per l’ASEAN. L’espansione punta a consolidare le attività nel Sud-est asiatico e a sostenere le organizzazioni che cercano di migliorare le proprie difese informatiche. La scelta dà una base regionale alle ambizioni della società di cybersecurity, che intende intensificare i rapporti con le imprese dell’area e rispondere alla domanda di strumenti per individuare le debolezze dei sistemi prima che vengano sfruttate.
A orientare la scelta è il ruolo di Singapore come polo della tecnologia e dei servizi finanziari, una posizione che ne fa una base per gli operatori della sicurezza informatica attivi nei mercati ASEAN. Una presenza locale più forte potrebbe consentire a Horizon3.ai di lavorare più a stretto contatto con clienti e partner regionali. L’obiettivo è anche rispondere alle esigenze di organizzazioni che operano in mercati diversi, mantenendo un rapporto più diretto con l’ecosistema della cybersecurity dell’area.
Il contesto è quello di imprese che accelerano la trasformazione digitale ed estendono le proprie operazioni cloud. Questi processi accompagnano la crescente complessità degli ambienti da proteggere e alimentano l’attenzione verso la sicurezza nel Sud-est asiatico. L’espansione regionale si inserisce quindi nelle esigenze operative delle aziende: proteggere gli ambienti digitali mentre cambiano e verificare dove le difese presentino punti deboli. Per Horizon3.ai, il rafforzamento a Singapore è funzionale a un maggiore coinvolgimento in questo percorso.
Con minacce informatiche sempre più sofisticate, le organizzazioni cercano modalità pratiche per scoprire le vulnerabilità prima degli attaccanti. I test proattivi di sicurezza permettono ai team di valutare le debolezze e stabilire le priorità di intervento. Il loro contributo alle strategie aziendali consiste nel collegare la verifica tecnica alle decisioni su quali problemi affrontare per primi. La ricerca delle vulnerabilità diventa così parte della preparazione dell’impresa, con l’obiettivo di anticipare lo sfruttamento delle falle e orientare le attività di correzione.
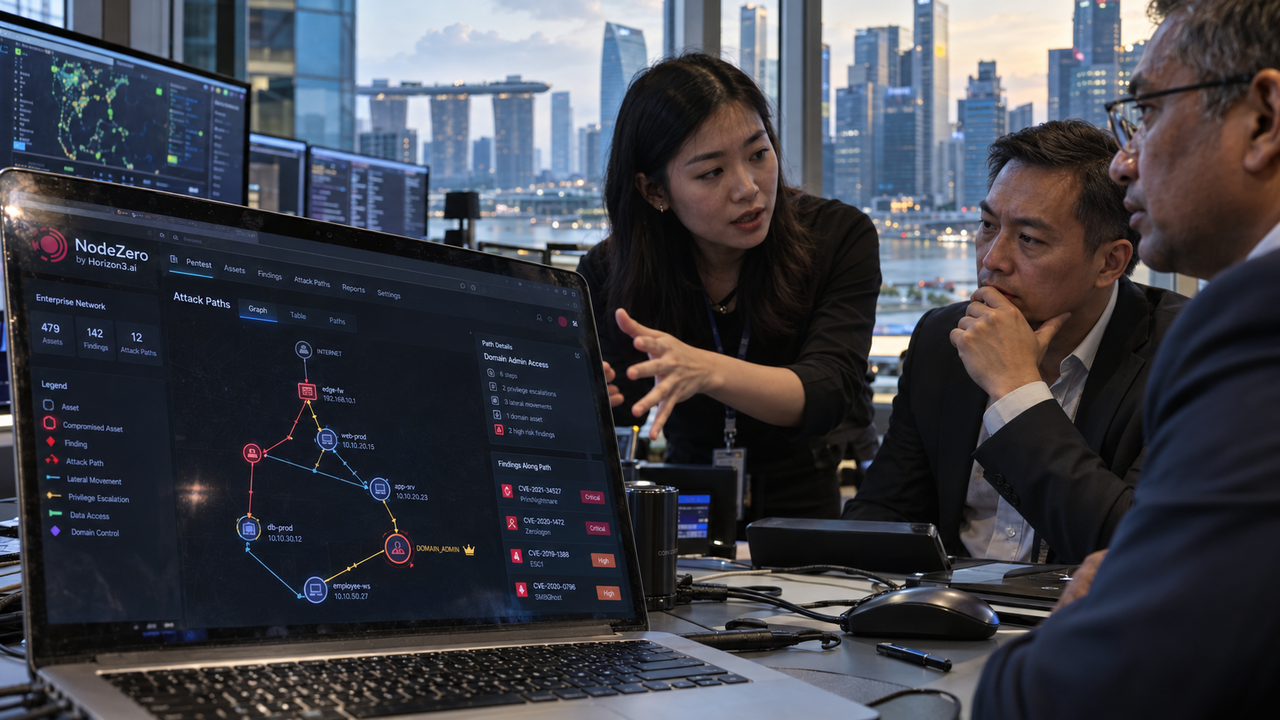
La proposta tecnologica di Horizon3.ai ruota attorno a NodeZero, piattaforma dedicata al penetration testing autonomo. Il sistema è progettato per individuare lacune di sicurezza sfruttabili attraverso la simulazione delle tecniche impiegate dagli attaccanti negli ambienti IT delle organizzazioni. L’approccio porta quindi la verifica sul terreno delle possibilità di attacco: esamina le debolezze cercando di ricostruire come potrebbero essere utilizzate. È questa capacità di simulazione a caratterizzare la piattaforma nell’offerta con cui l’azienda si rivolge alle imprese della regione.
Le informazioni prodotte possono aiutare i responsabili della sicurezza a riconoscere potenziali percorsi di attacco e aree che richiedono attenzione immediata. Per le imprese, individuare una vulnerabilità prima che venga sfruttata può migliorare la preparazione e sostenere una gestione del rischio più efficace. Il valore operativo sta nel rendere le debolezze individuate utilizzabili nelle decisioni dei team: comprendere quali esposizioni affrontare e dove concentrare gli interventi. La simulazione può così fornire indicazioni concrete a chi deve organizzare le attività di difesa.
I test devono tuttavia accompagnarsi a politiche di sicurezza adeguate, correzioni tempestive e monitoraggio continuo. Per le organizzazioni coinvolte, il passaggio decisivo resta quello dalla scoperta della falla alla sua gestione: usare le indicazioni ottenute per intervenire sulle debolezze e continuare a sorvegliare gli ambienti digitali. È su questa integrazione tra verifica, intervento e controllo che le tecnologie di sicurezza proattiva possono sostenere il lavoro delle imprese mentre ampliano e trasformano le proprie operazioni.