

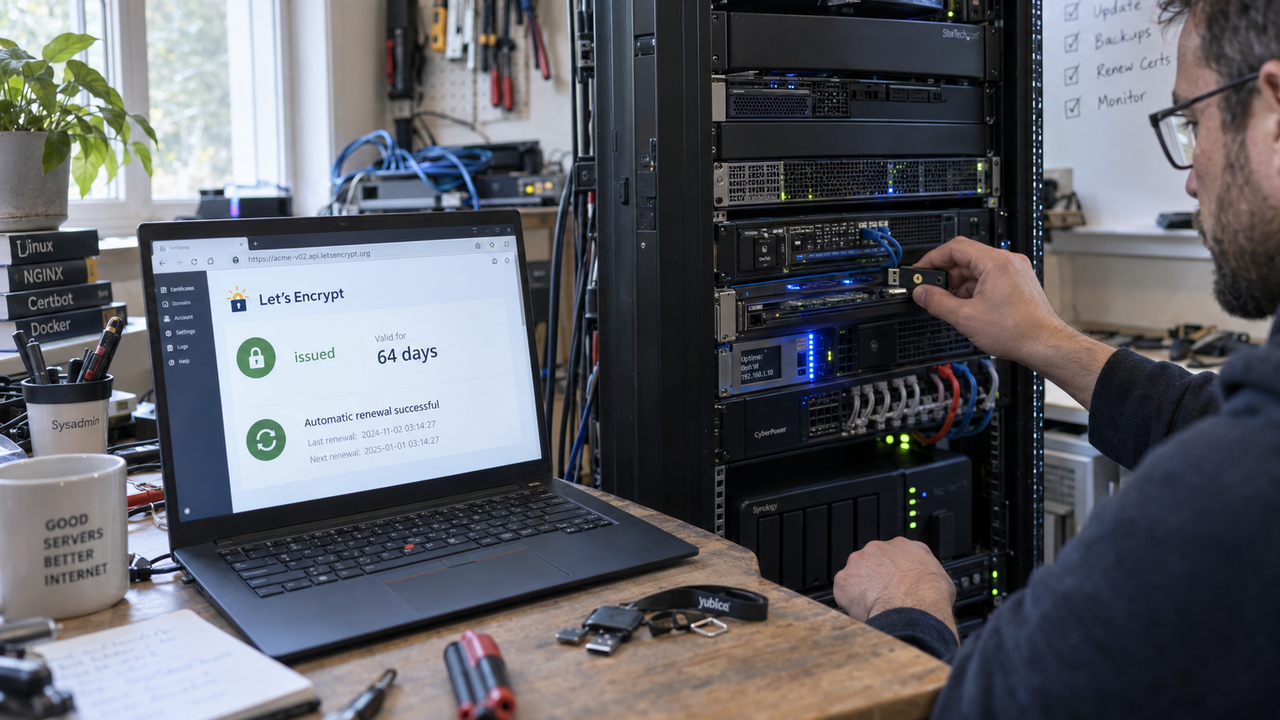
Let’s Encrypt ridurrà da 90 a 64 giorni la validità dei propri certificati SSL/TLS gratuiti a partire dal 10 febbraio 2027. Il servizio prosegue così il percorso verso certificati di durata più breve, con l’obiettivo di rafforzare la sicurezza e spingere gli amministratori ad automatizzare completamente i rinnovi. Per le imprese che utilizzano questi certificati, il passaggio riguarda soprattutto la gestione operativa: procedure manuali e calendari impostati rigidamente dovranno essere aggiornati per evitare scadenze inattese.
La fase di prova inizierà il 14 ottobre, quando sarà possibile aderire ai test dei certificati con la nuova durata. Gli operatori interessati potranno verificare il comportamento delle proprie configurazioni prima dell’avvio in produzione. La finestra consente di controllare se i sistemi di rinnovo reagiscono correttamente a una validità ridotta, anticipando eventuali problemi rispetto alla scadenza di febbraio. Il lavoro preparatorio si concentra quindi sulle automazioni già utilizzate per mantenere attivi i certificati.
La scelta riprende una strategia adottata fin dal lancio del servizio, all’inizio del 2016. Prima di allora, i certificati venivano spesso emessi con durate comprese tra uno e tre anni. Let’s Encrypt introdusse invece una validità di 90 giorni, spingendo verso un’automazione dei rinnovi che in precedenza non era diffusa. Quel modello contribuì anche ad accelerare l’adozione di HTTPS sul web, modificando le consuetudini di un settore abituato a intervalli molto più lunghi.
Alla base della riduzione c’è il tempo durante il quale un certificato compromesso può produrre conseguenze. Una validità più breve limita la finestra di esposizione in caso di furto della chiave privata o di emissione erronea. Il passaggio a 64 giorni applica ulteriormente questa logica: accorciare la vita del certificato riduce il periodo in cui un problema può persistere prima della scadenza. La sicurezza dipende però anche dalla capacità degli operatori di sostenere rinnovi più frequenti.
Per chi utilizza client moderni del protocollo ACME con supporto ad ARI, acronimo di ACME Renewal Information, la transizione dovrebbe avvenire senza interventi particolari. ARI permette all’autorità di certificazione di comunicare al client quando effettuare il rinnovo. Il calendario può quindi seguire le indicazioni del servizio, evitando di dipendere esclusivamente da intervalli stabiliti nella configurazione locale. È questa capacità di adattamento che Let’s Encrypt intende estendere attraverso la nuova politica di durata.
Molte installazioni continuano invece a usare script con scadenze fisse, per esempio un rinnovo previsto «60 giorni prima della scadenza». Let’s Encrypt invita questi amministratori a verificare cron job e procedure operative, predisponendo il rinnovo al raggiungimento dei due terzi della validità. L’aggiornamento serve anche a preparare il passaggio successivo: nel 2028 è prevista una durata predefinita di 45 giorni, che restringerà ulteriormente gli intervalli disponibili per mantenere i certificati aggiornati.
Cambieranno anche i tempi delle autorizzazioni: il periodo durante il quale potranno essere riutilizzate scenderà da 30 a 10 giorni, per arrivare a sette ore entro il 2028. La compressione dovrebbe eliminare la necessità di ripetere i controlli CAA. La maggior parte degli operatori non dovrebbe accorgersi del cambiamento, mentre dovranno prestare attenzione le installazioni i cui client ACME dipendono da dati di validazione conservati in cache.
Gli amministratori avranno circa quattro mesi per mettere alla prova le automazioni prima dell’entrata in vigore. Per i servizi aziendali, il rischio operativo indicato è il downtime causato da certificati che scadono senza essere rinnovati. I test permetteranno di verificare sul campo se le procedure esistenti riescono a completare il rinnovo nei nuovi tempi, trasformando il periodo di preparazione in una verifica concreta della continuità dei servizi.