

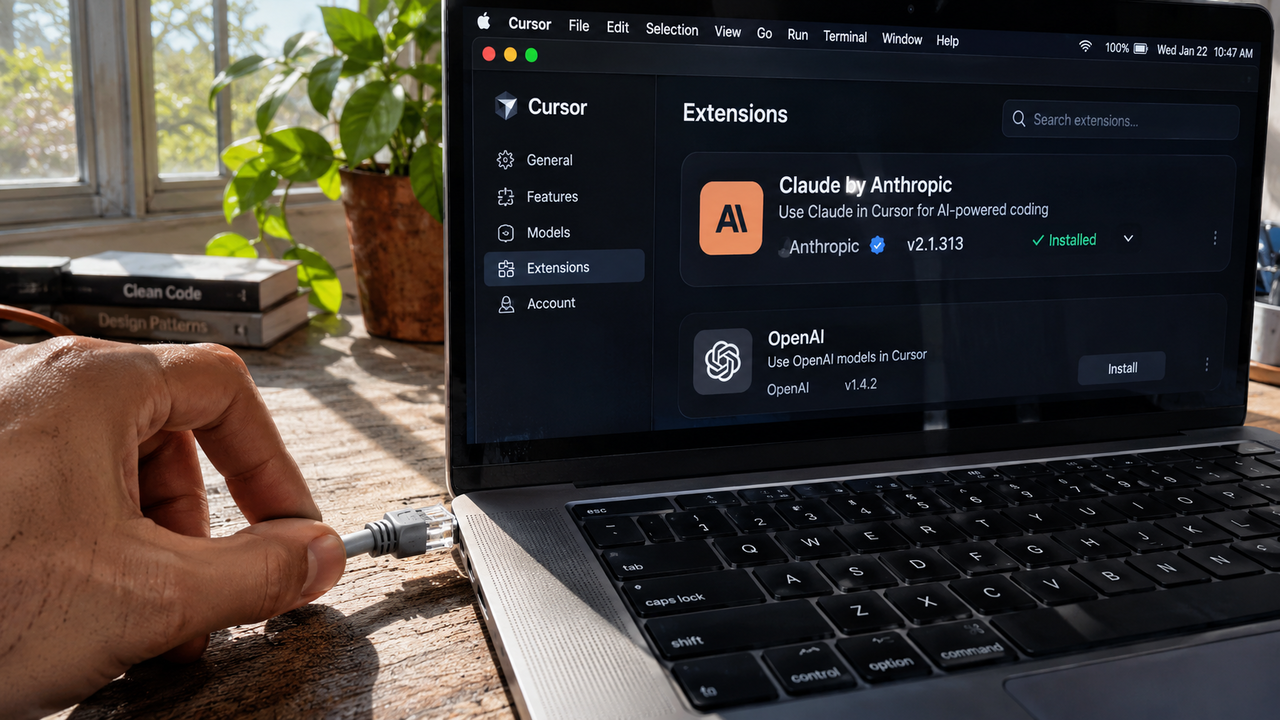
L’estensione ufficiale di Claude, il modello di Anthropic, distribuita nel marketplace di Cursor è stata compromessa con codice progettato per aprire un accesso remoto persistente ai computer degli sviluppatori. La versione coinvolta è la 2.1.313: Cursor ha indicato un massimo di 5.000 utenti interessati, potenzialmente raggiunti attraverso il download del pacchetto o l’installazione automatica dell’aggiornamento. Il canale di distribuzione era quello ufficiale dell’azienda.
La compromissione ha colpito la supply chain del software, sfruttando il percorso attraverso cui gli sviluppatori ricevono normalmente le estensioni. Luke Roberts, direttore tecnologico e cofondatore della società di sicurezza Phorion, ha spiegato che il pacchetto malevolo era stato pubblicato sull’account ufficiale di Anthropic, prendendo il posto della versione 2.1.312. In Cursor gli aggiornamenti delle estensioni sono automatici per impostazione predefinita, anche se gli utenti possono modificare questa opzione nelle impostazioni.
Il ricercatore indipendente Kevin Beaumont ha segnalato che Anthropic ha distribuito la versione 2.1.314 diverse ore dopo la comparsa del pacchetto compromesso. Anche Beaumont ha confermato l’utilizzo dell’account ufficiale per la distribuzione. Al momento delle comunicazioni sull’incidente, Anthropic non aveva pubblicato un avviso ai clienti e nessuna delle due aziende aveva spiegato come gli aggressori fossero riusciti a ottenere il controllo dell’account.
Secondo l’analisi comunicata da Cursor, l’estensione tentava di installare una backdoor SSH persistente attraverso tre operazioni: aggiungere una chiave controllata dall’attaccante, abilitare il servizio SSH locale e aprire un tunnel SSH inverso. Il codice era stato scritto per funzionare su Windows, macOS e Linux. L’obiettivo era quindi predisporre un collegamento remoto al dispositivo, con un meccanismo capace di mantenere nel tempo l’accesso ottenuto.
L’esposizione riguardava direttamente l’ambiente di lavoro degli sviluppatori. Le estensioni di Cursor vengono eseguite con i permessi dell’IDE, l’ambiente di sviluppo integrato: una volta installato, il pacchetto compromesso avrebbe quindi potuto accedere ai file locali, al codice sorgente e agli strumenti di sviluppo. Per le imprese che utilizzano questi ambienti, la superficie coinvolta comprendeva così materiali e strumenti impiegati nella realizzazione del software.
La ricognizione del dispositivo aveva inoltre una possibile funzione preparatoria. Phorion ha spiegato che la sottrazione dei nomi delle variabili d’ambiente consentiva all’operatore di individuare rapidamente la presenza di credenziali cloud e token API sulla macchina compromessa. Secondo la società, queste informazioni potevano servire a stabilire quali computer privilegiare negli attacchi successivi. Il dato descritto riguarda i nomi delle variabili, usati per orientare l’inventario delle risorse potenzialmente accessibili.
Il malware presentava però errori nel codice destinato a Windows e macOS, che in alcuni casi impedivano il funzionamento della backdoor. Phorion ha comunque valutato la minaccia come significativa: nonostante i difetti, il software malevolo installava meccanismi di persistenza e trasmetteva all’operatore informazioni raccolte sul sistema. Il comportamento osservato comprendeva dunque attività di ricognizione, oltre ai tentativi di predisporre l’accesso remoto.
Cursor ha reagito lavorando con il provider cloud che ospitava il server di collegamento, per impedire ai dispositivi infetti di raggiungerlo. Ha inoltre rimosso la versione compromessa e bloccato ulteriori distribuzioni. Il marketplace delle estensioni è stato temporaneamente chiuso per la rotazione delle chiavi, la verifica dei controlli di accesso e gli accertamenti sulle altre estensioni, prima di essere riaperto.
La finestra di esposizione indicata riguarda chi ha installato o aggiornato l’estensione di Anthropic tramite Cursor giovedì, tra le 05:27 e le 16:35 ET, l’ora della costa orientale statunitense: questi utenti devono considerarsi interessati dall’incidente. Cursor e Phorion hanno pubblicato indicatori di compromissione, inclusi indirizzi IP e hash crittografici. Sono gli elementi tecnici disponibili per verificare sui dispositivi le tracce del pacchetto malevolo.