
Gli agenti AI nelle imprese crescono più rapidamente della capacità di assegnare loro un responsabile. L’85% dei dirigenti della sicurezza interpellati in una ricerca dichiara che nella propria organizzazione operano più agenti di quanti siano i referenti umani approvati. L’indagine, condotta da Zentera con l’agenzia di ricerca indipendente TrendCandy su 251 responsabili della cybersecurity, mette sotto pressione un approccio alla governance fondato anzitutto sull’attribuzione di ogni sistema a una persona.
Il problema supera la difficoltà di tenere aggiornato un registro: l’81% degli intervistati ammette che le controversie interne sulla responsabilità degli agenti stanno ritardando decisioni cruciali di governance. Associare un assistente di programmazione, uno script o un agente di workflow a un operatore permette di individuare un referente quando qualcosa va storto. Questa attribuzione, però, interviene sul piano della responsabilità: da sola non impedisce al software di consultare una directory riservata o richiedere dati senza autorizzazione.
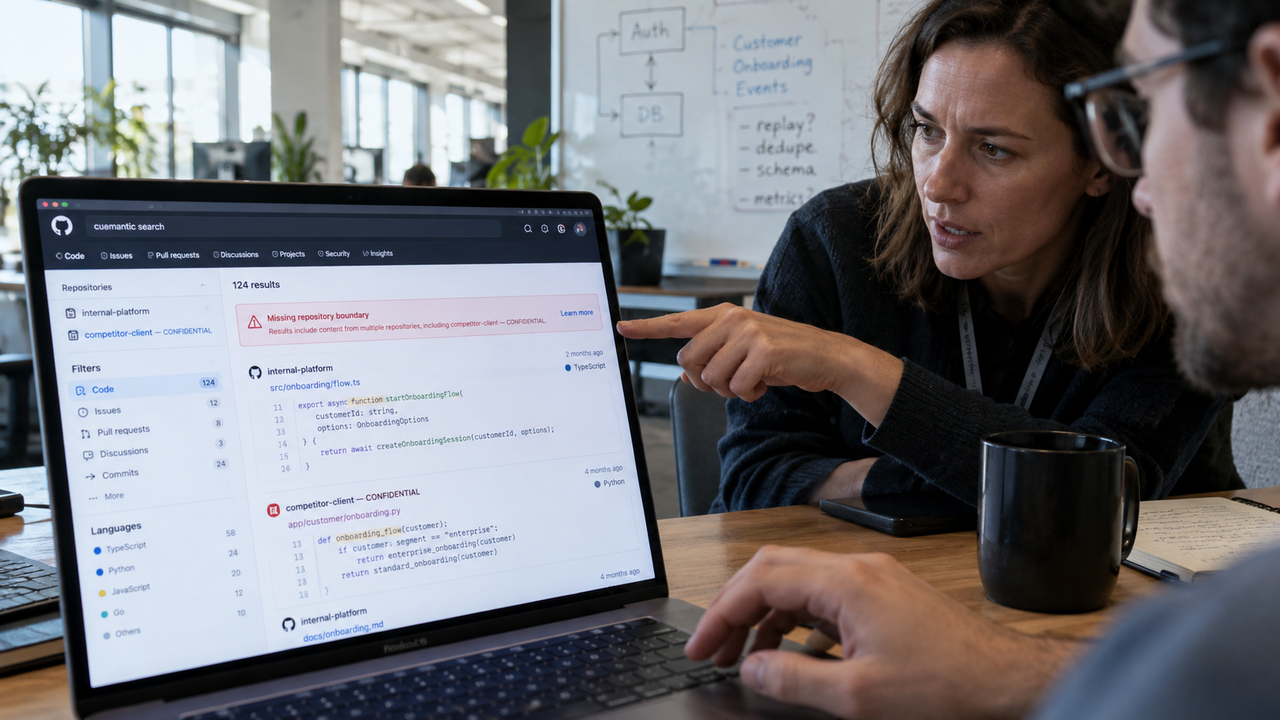
Un agente autonomo sceglie il percorso di esecuzione in funzione dell’obiettivo ricevuto e delle risorse raggiungibili. Lo scenario illustrato nell’analisi è quello di un agente di ingegneria che avvia una ricerca semantica estesa per correggere un errore software. Attraversando una rete priva di separazioni, potrebbe recuperare codice proprietario da un repository vicino, appartenente a un cliente concorrente. I log consentirebbero di risalire allo sviluppatore che ha impartito il comando, anche se questi non aveva chiesto di oltrepassare i confini del progetto o violare un accordo di riservatezza.
È proprio l’esecuzione di un compito tecnicamente corretto nell’ambiente sbagliato a preoccupare maggiormente il 75% dei responsabili della sicurezza coinvolti nella ricerca. L’84% osserva inoltre che gli agenti attraversano i confini tra progetti molto più facilmente dei dipendenti. Il rischio riguarda quindi anche il luogo in cui viene svolta un’attività legittima: una richiesta di risolvere un problema può portare il sistema a utilizzare risorse esterne al perimetro previsto per quel lavoro.
A complicare il controllo contribuisce la diffusione della shadow AI, introdotta senza passare dai normali processi di approvazione informatica. Gli agenti possono arrivare attraverso componenti aggiuntivi del browser, estensioni per sviluppatori, script in background e aggiornamenti dei software dei fornitori. La loro presenza diventa così più difficile da ricondurre a un inventario centralizzato, mentre le funzioni autonome possono entrare nell’ambiente aziendale attraverso strumenti già utilizzati dai dipendenti.
L’80% degli intervistati teme che gli agenti presenti nella propria organizzazione dispongano di permessi mai concessi esplicitamente. Nelle architetture di rete tradizionali descritte dall’analisi, i controlli operano a livello di server o indirizzo IP: un agente eseguito su una macchina considerata affidabile ne eredita quindi gli ampi diritti di accesso. Se il sistema non è censito nel registro delle identità e i controlli dipendono dall’individuazione preventiva di un responsabile approvato, può muoversi nella rete senza incontrare le restrizioni necessarie.
La risposta proposta da Jaushin Lee, fondatore e amministratore delegato di Zentera Systems e autore dell’analisi, sposta il baricentro verso il contenimento nell’ambiente operativo. Le architetture di sicurezza dovrebbero imporre confini definiti via software, che gli agenti non possano attraversare indipendentemente dalle istruzioni ricevute, dal referente assegnato o dall’intento dell’operazione. In questa impostazione, la protezione dipende da limiti tecnici espliciti, senza affidarsi soltanto al rispetto delle istruzioni inserite nei prompt o a interventi disciplinari successivi all’incidente.
La pressione sulle imprese potrebbe tradursi in restrizioni all’impiego di questi strumenti: il 79% dei responsabili della sicurezza prevede che la propria organizzazione dovrà ridimensionare o limitare l’uso degli agenti entro i successivi 18 mesi a causa delle lacune di governance. La prospettiva indicata da Lee è costruire prima le separazioni operative necessarie, così da consentire ai gruppi di lavoro di sperimentare mantenendo l’espansione dell’AI entro accessi controllati e requisiti di conformità.