
Un software richiesto per accedere ai servizi bancari è diventato un passaggio nella distribuzione di malware contro organizzazioni sudcoreane. Hacker nordcoreani collegati al Lazarus Group hanno sfruttato un’applicazione di sicurezza finanziaria per installare una catena di strumenti destinati allo spionaggio. Kaspersky ha denominato l’operazione FlashHole: risultano colpite almeno tre organizzazioni, attive nello sviluppo software, nelle costruzioni e nella produzione di apparati per le comunicazioni via cavo.
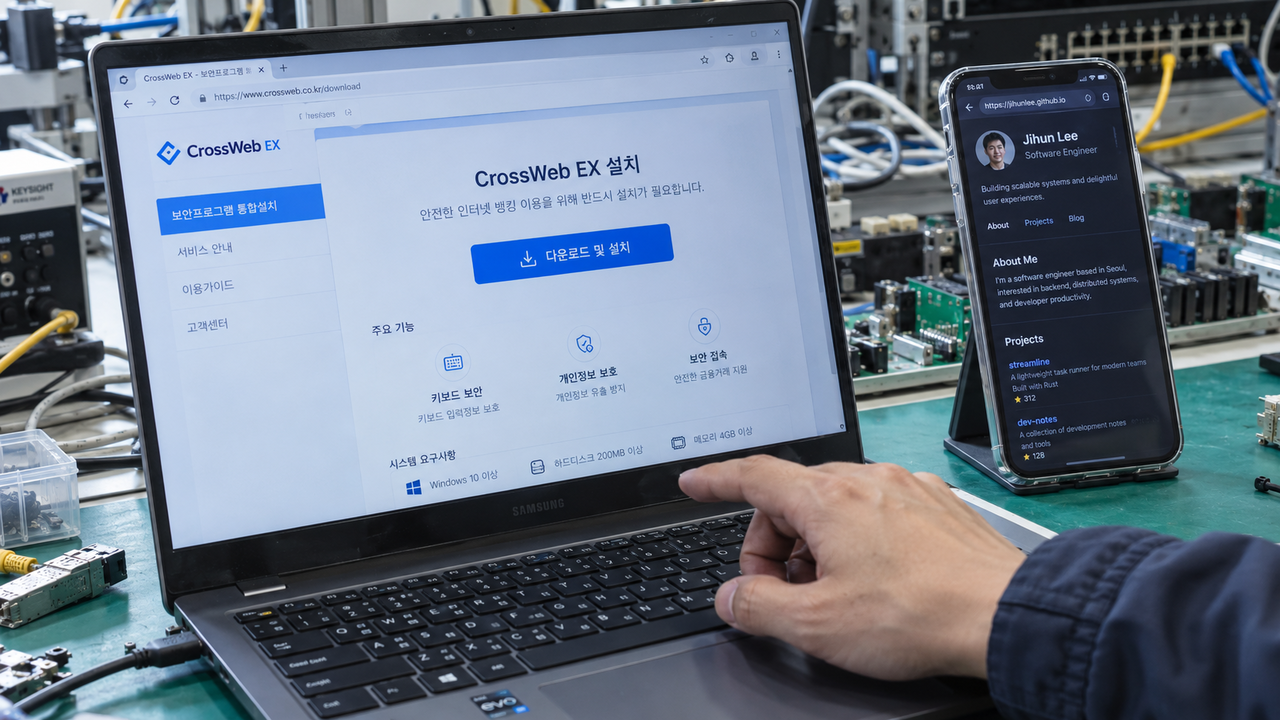
Le prime tracce della campagna risalgono a luglio 2025; Kaspersky ha esaminato l’attività nel gennaio 2026. Al centro dell’operazione compare CrossWeb EX, un’applicazione necessaria per utilizzare siti bancari e governativi molto diffusi in Corea del Sud. I ricercatori hanno collegato la campagna a precedenti operazioni Lazarus attraverso malware condivisi, obiettivi simili e il ripetuto sfruttamento di applicazioni di sicurezza sudcoreane. Il metodo preciso utilizzato per abusare di CrossWeb EX resta da chiarire.
Il primo contatto con le vittime sarebbe avvenuto attraverso email di spear phishing, costruite per indirizzare destinatari selezionati verso siti preparati dagli aggressori su GitHub Pages. Le pagine presentavano il curriculum di uno sviluppatore oppure un portfolio di interior design, contenuti coerenti con gli interessi dei dipendenti dei settori presi di mira. Gli script incorporati caricavano codice JavaScript esterno associato al sospetto processo di infezione, inserendo l’esca professionale nella possibile catena di compromissione.
Nella pagina del curriculum compariva anche una fotografia che i ricercatori sospettano fosse stata generata con l’intelligenza artificiale. Altri dettagli suggeriscono che gli aggressori abbiano impiegato strumenti di AI per realizzare il sito, prima di adattarne i contenuti ai destinatari. Gli indizi raccolti riguardano quindi un possibile supporto alla costruzione di esche credibili: materiali apparentemente pertinenti al lavoro delle persone contattate, utilizzati per accompagnarle verso le pagine predisposte.
Dopo la compromissione iniziale, il processo di CrossWeb EX avviava fsquirt.exe, un eseguibile legittimo di Windows. Gli aggressori vi iniettavano shellcode per caricare TechHub, un downloader incaricato di raccogliere informazioni sul sistema infetto e ottenere ulteriori componenti malevoli. Questa prima sequenza di esecuzione si svolgeva interamente in memoria, lasciando meno file a disposizione degli investigatori. Il software di sicurezza già installato diventava così parte del percorso che portava all’esecuzione del codice ostile.
Per comunicare, TechHub utilizzava token di accesso personali con cui raggiungeva repository privati di GitHub. Il malware scambiava file cifrati e impiegava le issue della piattaforma durante la sequenza di comunicazione. L’infrastruttura destinata allo sviluppo software assumeva dunque una seconda funzione, quella di canale di comando per l’operazione. GitHub entrava nella campagna in due passaggi distinti: prima come servizio di hosting delle pagine usate come esca, poi come infrastruttura raggiunta dal downloader.
La permanenza nei sistemi compromessi era affidata a TouchHub e TouchShift. TouchHub copiava un eseguibile legittimo di Windows in una directory diversa, lo registrava come servizio e collocava accanto a esso una libreria malevola chiamata mscoree.dll. La disposizione consentiva il DLL side loading: un’applicazione considerata affidabile caricava una libreria controllata dagli aggressori. Alla fase iniziale eseguita in memoria si affiancavano quindi componenti predisposti per mantenere la presenza del malware sul computer colpito.
Il toolkit comprendeva infine Cubridge, che coordinava plugin e moduli capaci di raccogliere file, eseguire comandi, acquisire schermate e sottrarre credenziali dai browser. ClientHub e LPEClient completavano le funzioni operative: il primo supportava comunicazioni attraverso siti web o Dropbox, mentre il secondo raccoglieva informazioni dettagliate sui computer infetti e sulle relative protezioni di sicurezza. Per le organizzazioni colpite, le capacità descritte estendevano l’esposizione dai documenti alle credenziali, fino alle informazioni necessarie agli aggressori per conoscere le difese presenti sui sistemi.