
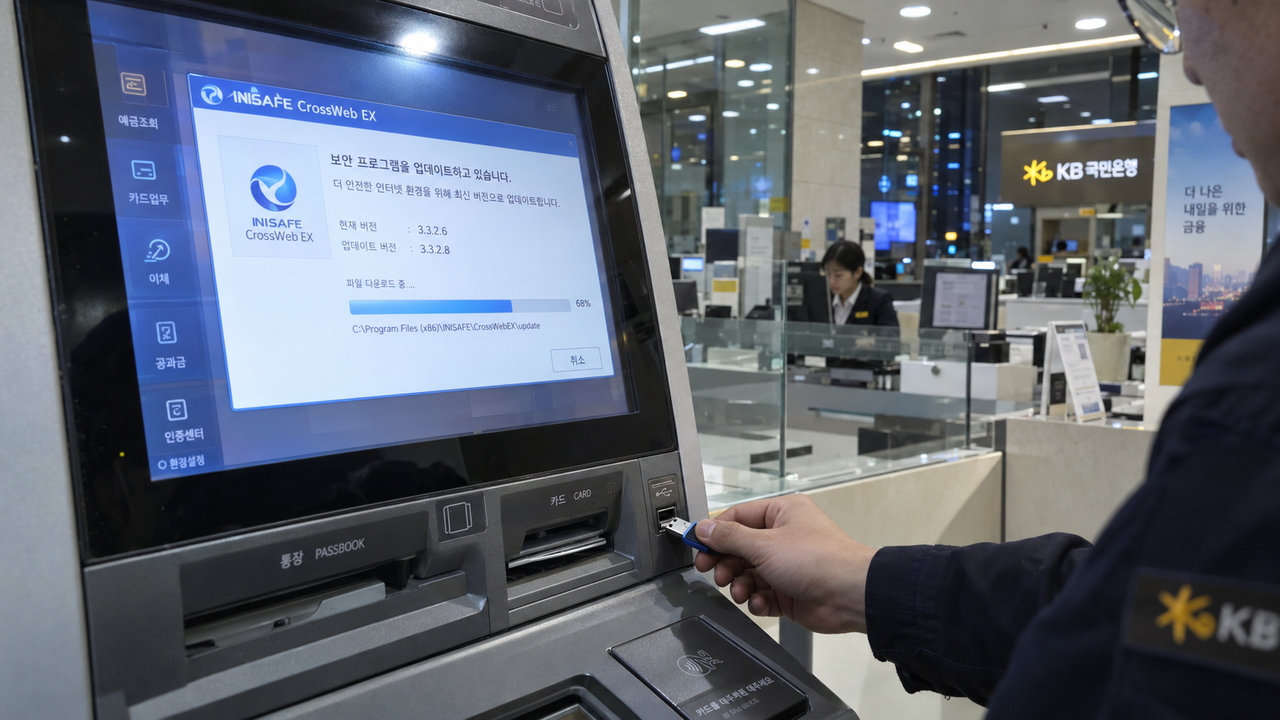
Il Lazarus Group, legato alla Corea del Nord, sta conducendo una campagna di cyberspionaggio denominata Operation FlashHole che sfrutta vulnerabilità nei software di sicurezza finanziaria ampiamente utilizzati in Corea del Sud. L’ultima evoluzione introduce algoritmi di crittografia post-quantistica per proteggere le comunicazioni tra il malware e l’infrastruttura di comando e controllo. L’attacco combina così l’abuso di applicazioni diffuse con un aggiornamento delle tecnologie impiegate per comunicare con i sistemi compromessi.
Le indagini di Kaspersky e AhnLab hanno individuato una catena di infezione complessa, nella quale il DLL sideloading si affianca all’abuso di eseguibili legittimi del sistema operativo, tra cui fsquirt.exe. Il sideloading permette di far caricare una libreria malevola a un programma legittimo: l’attività ostile si inserisce quindi nell’esecuzione di software che può apparire affidabile. Per chi difende le reti aziendali, il controllo riguarda anche il rapporto tra i processi avviati e le applicazioni che li generano.
Gli analisti hanno collegato FlashHole a operazioni precedenti, tra cui SyncHole, documentando un’evoluzione nella sofisticazione dei malware. Nell’indagine compaiono anche strumenti avanzati come TechHub e Cubridge. La componente post-quantistica si colloca in questo percorso di sviluppo di un framework malevolo articolato, mentre la catena di infezione continua a sfruttare software e componenti legittimi. Per le imprese esposte, l’attenzione deve quindi coprire sia il punto di ingresso sia le successive attività del codice introdotto nei sistemi.
Un altro elemento emerso è l’utilizzo di GitHub Pages per ospitare contenuti malevoli. Sul fronte della difesa, tra le attività da sorvegliare figurano inoltre le connessioni inattese verso GitHub o le API di Dropbox originate da processi insoliti, possibili segnali di comunicazioni di comando e controllo. Il criterio operativo è osservare quale processo stabilisce il collegamento: il ricorso a una piattaforma conosciuta può inserirsi nella catena dell’attacco, e va esaminato insieme al comportamento dell’applicazione che la contatta.
Le priorità di aggiornamento riguardano in particolare INISAFE CrossWeb EX e AnySign4PC, due software di sicurezza finanziaria indicati tra quelli da correggere tempestivamente. Alle patch si affiancano controlli rigorosi contro il caricamento laterale delle DLL e il monitoraggio di relazioni anomale tra processi padre e figlio. Un esempio concreto è un’applicazione di sicurezza che avvia fsquirt.exe: una sequenza da investigare per individuare l’abuso di componenti legittimi all’interno dell’ambiente aziendale.
Il materiale di simulazione dell’attacco descrive anche una sequenza operativa precisa: il downloader TechHub.exe viene eseguito con uno specifico URL per collegarsi a un repository remoto su GitHub e recuperare lo stadio successivo del payload. Segue l’installer TouchHub.exe, al quale viene passato il parametro TOUCHSHIFT per attivare l’installazione di componenti malevoli. Si tratta di una simulazione degli indicatori di compromissione associati al gruppo, utile a rappresentare passaggi concreti della catena e a orientare le verifiche difensive.
Quando viene rilevata un’attività malevola, la risposta prevede l’isolamento degli host interessati per impedire movimenti laterali attraverso soluzioni di trasferimento file. L’analisi forense della memoria serve poi a identificare DLL malevole in esecuzione, mentre l’ispezione dei sistemi deve cercare modifiche non autorizzate ai file. Sono attività complementari: l’indagine segue il codice attivo in memoria e le alterazioni presenti sui sistemi, senza fermarsi al processo che ha inizialmente attirato l’attenzione.
La verifica si estende infine alla telemetria di rete, con l’esame delle comunicazioni cifrate sospette e dei possibili tentativi di esfiltrazione dei dati. Tra le destinazioni da investigare vengono indicati siti di pubblicazione di dati sottratti nel dark web, come ULOSE. Per le organizzazioni coinvolte, la gestione dell’incidente prosegue quindi oltre il contenimento degli host: occorre ricostruire i collegamenti in uscita e cercare eventuali tracce del trasferimento di informazioni verso l’esterno.