
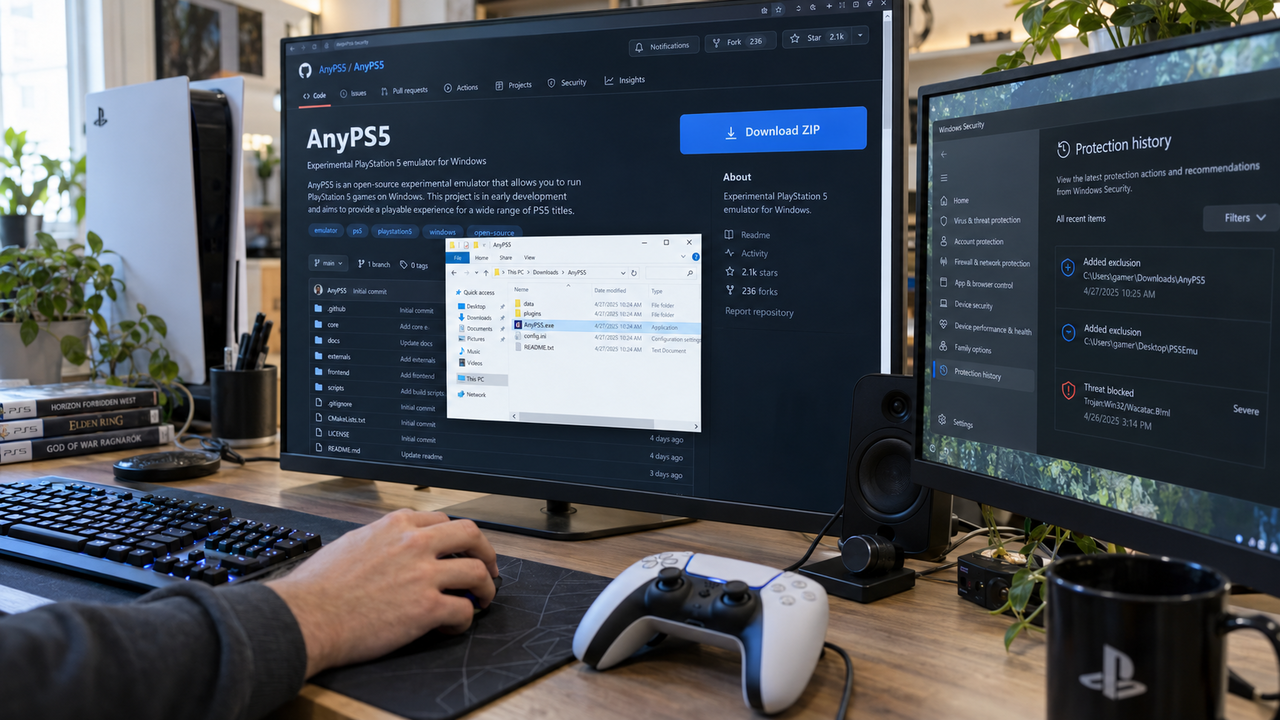
Falsi strumenti per eseguire giochi PS5 su computer vengono utilizzati per distribuire malware destinato al furto di password. La campagna, individuata dal team Threat Intelligence di NordVPN, passa attraverso repository malevoli su GitHub che imitano due progetti legittimi. Dopo appena due minuti dall’infezione, uno script di pulizia elimina i file del malware dal computer colpito, cancellando le tracce della sua presenza sul sistema.
I nomi sfruttati dagli attaccanti sono AnyPS5 e Kyttyps5, entrambi conosciuti nella comunità dell’emulazione della console. Il primo è un livello di portabilità che permette ai giochi PS5 di funzionare come applicazioni native su Windows e Linux; il secondo è un emulatore per eseguirli su PC. I due progetti autentici sono disponibili gratuitamente nei rispettivi repository: la campagna ne sfrutta l’identità per attirare chi cerca questi strumenti.
Nei repository contraffatti, gli utenti vengono indirizzati verso un archivio ZIP contenente un eseguibile Windows. Gli spazi GitHub utilizzati nella campagna cambiano rapidamente, rendendo il percorso di distribuzione variabile. Un altro elemento emerso dall’analisi riguarda i certificati autofirmati: vengono creati usando nomi di aziende fittizie e riportano la stessa data di compilazione del malware. Questa coincidenza suggerisce che la preparazione della campagna possa essere automatizzata. I certificati, quindi, accompagnano il software dannoso senza costituire una garanzia sull’identità di chi lo distribuisce.
Una volta avviato, l’eseguibile estrae un’applicazione nascosta e mette in funzione un sistema di caricamento articolato in più fasi. Prima di procedere, controlla l’ambiente per distinguere un possibile bersaglio dagli strumenti impiegati dai ricercatori di sicurezza. Verifica se siano disponibili meno di 2 GB di RAM, se il computer sia una delle macchine virtuali, se funzioni su un server cloud oppure se manchi una GPU fisica. Basta una di queste condizioni perché il caricatore termini silenziosamente.
Se il computer supera i controlli, il malware interviene sulle difese del sistema. Aggiunge regole di esclusione a Microsoft Defender per sottrarsi alla scansione antivirus e, successivamente, decifra ed esegue il payload, ossia il componente che svolge l’attività dannosa. La sequenza combina quindi la selezione dell’ambiente con la modifica delle impostazioni di protezione: l’esecuzione prosegue sulle macchine considerate adatte, mentre si interrompe in quelle che presentano caratteristiche associate agli ambienti di analisi.
Il componente finale è un eseguibile protetto da un packer commerciale. Gli analisti ritengono che si tratti di un infostealer, una categoria di malware progettata per sottrarre password e altri dati sensibili che incontra sul sistema. Per utenti e imprese, il rischio si sposta così dal semplice download di un programma contraffatto all’esposizione delle credenziali: il richiamo del gioco diventa il punto d’ingresso per un attacco alle informazioni presenti sul computer.
La prevenzione comincia dalla verifica del repository ufficiale. Per scaricare strumenti come quelli imitati nella campagna occorre controllare che il proprietario del progetto corrisponda al gruppo che lo sviluppa, esaminare i collegamenti di download diretti verso destinazioni esterne e verificare i metadati. Fra gli elementi da confrontare figurano le date di creazione del progetto e dei file: informazioni da valutare insieme all’identità del titolare prima di avviare l’eseguibile scaricato.
Quando un download appare sospetto dopo essere stato aperto, le indicazioni operative sono disconnettere il computer da Internet ed eseguire una scansione antivirus completa. È inoltre raccomandato cambiare le password, possibilmente attraverso un dispositivo separato. La risposta all’incidente deve quindi comprendere anche la protezione degli accessi: eliminare i file dannosi dal computer e mettere al sicuro le credenziali sono interventi che affrontano due conseguenze diverse della stessa infezione.