

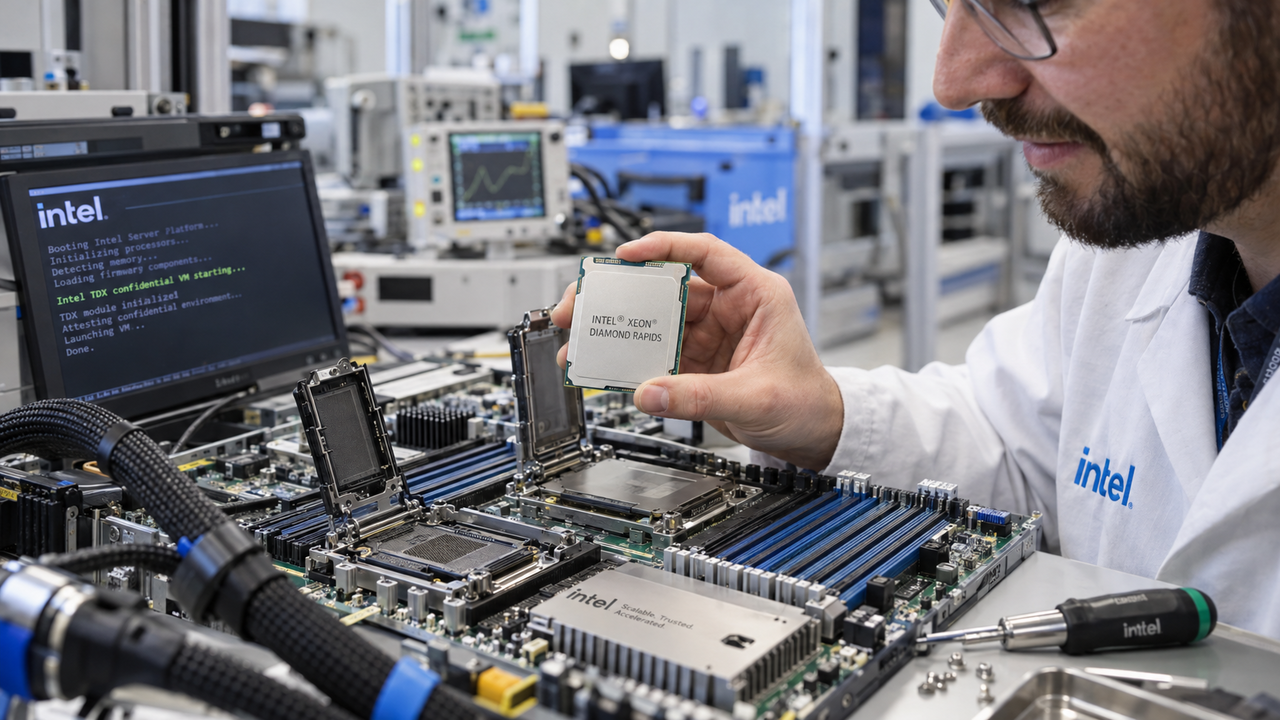
Intel prepara il passaggio di consegne tra le sue tecnologie per il confidential computing: Diamond Rapids sarà l'ultima generazione di processori Xeon a supportare Software Guard Extensions, mentre gli sviluppi futuri si concentreranno su Trust Domain Extensions. La decisione arriva appena cinque anni dopo l'introduzione di SGX nella piattaforma server principale dell'azienda. Per i clienti già attivi, aggiornamenti di sicurezza e assistenza sulle piattaforme compatibili proseguiranno fino ai primi anni Trenta, lasciando diversi anni per valutare le alternative e migrare le applicazioni.
Al centro della transizione c'è il modo in cui vengono protetti i dati durante l'elaborazione. SGX crea enclave protette dall'hardware all'interno delle applicazioni, isolando porzioni selezionate di codice e dati dagli altri software, compresi sistema operativo e hypervisor. Questo approccio richiede però agli sviluppatori di progettare o modificare le applicazioni per utilizzare le enclave. Risponde all'esigenza delle organizzazioni di tutelare informazioni sensibili anche quando vengono elaborate su infrastrutture gestite da terzi, ma porta la costruzione dell'ambiente protetto dentro il lavoro sul software.
TDX sposta invece la protezione a livello di macchina virtuale, separandola dall'ambiente host sottostante, dall'hypervisor e dalle altre VM. I carichi di lavoro esistenti possono così essere eseguiti in macchine virtuali confidenziali senza modifiche estese alle singole applicazioni. Per i fornitori cloud che gestiscono grandi quantità di VM, questa impostazione si inserisce nel modello operativo già utilizzato. Intel indica nella scalabilità, nella facilità di implementazione e nella gestione operativa le ragioni per privilegiare TDX nell'adozione del confidential computing su larga scala.
Il cambio di direzione comprende anche un tema di sicurezza, ma Intel non lo presenta come la causa dell'abbandono di SGX. Entrambe le tecnologie hanno affrontato nel tempo vulnerabilità, tra cui attacchi side-channel, falle che consentono l'escalation dei privilegi e attacchi ai meccanismi di attestazione. L'azienda riconosce il ruolo svolto da SGX nell'introduzione del confidential computing nei data center e il suo utilizzo da parte di clienti attenti alla sicurezza, ma ritiene che la domanda futura favorisca l'isolamento dell'intera VM.
La roadmap prevede inoltre Intel TDX Connect, progettato per abilitare l'I/O fidato. La protezione delle elaborazioni all'interno di una VM non si estende necessariamente ai dati scambiati con acceleratori o altre periferiche: il collegamento con i dispositivi esterni diventa quindi un ulteriore ambito da proteggere. Intel intende affiancare a questa capacità la crittografia post-quantum e meccanismi di attestazione migliorati, rispettivamente per affrontare minacce future e verificare l'integrità degli ambienti protetti. L'azienda non ha comunicato date precise di disponibilità per questi sviluppi.
Tra i carichi di lavoro a cui guarda Intel c'è l'AI agentica. Gli agenti autonomi possono accedere a informazioni aziendali sensibili, eseguire operazioni su più sistemi e interagire con altri agenti. Intel si aspetta che molti di questi carichi vengano eseguiti sulle CPU. TDX permette di proteggere l'intero ambiente di esecuzione senza interventi estesi sul software e di collocare più agenti in VM separate, isolate dall'hardware, pur utilizzando un'infrastruttura condivisa.
Per l'AI accelerata dalle GPU, Intel lavora con NVIDIA al coordinamento delle tecnologie di confidential computing tra processori e schede grafiche. L'obiettivo è estendere la protezione di dati sensibili e modelli di intelligenza artificiale lungo la catena di elaborazione. È un fronte complementare alla protezione delle VM: quando il carico passa dalla CPU alla GPU, anche la tutela delle informazioni deve accompagnare quel percorso.
TDX è già disponibile attraverso Alibaba Cloud, Google Cloud e IBM Cloud, oltre a Microsoft Azure e Volcano Cloud. Sul versante software, Red Hat, Canonical e VMware stanno aggiungendo il supporto alle proprie piattaforme. Per le imprese che valutano nuovi ambienti confidenziali, il passaggio può quindi poggiare su servizi cloud già disponibili e su un ecosistema software in evoluzione, mentre le installazioni SGX esistenti mantengono la finestra di assistenza annunciata da Intel.