

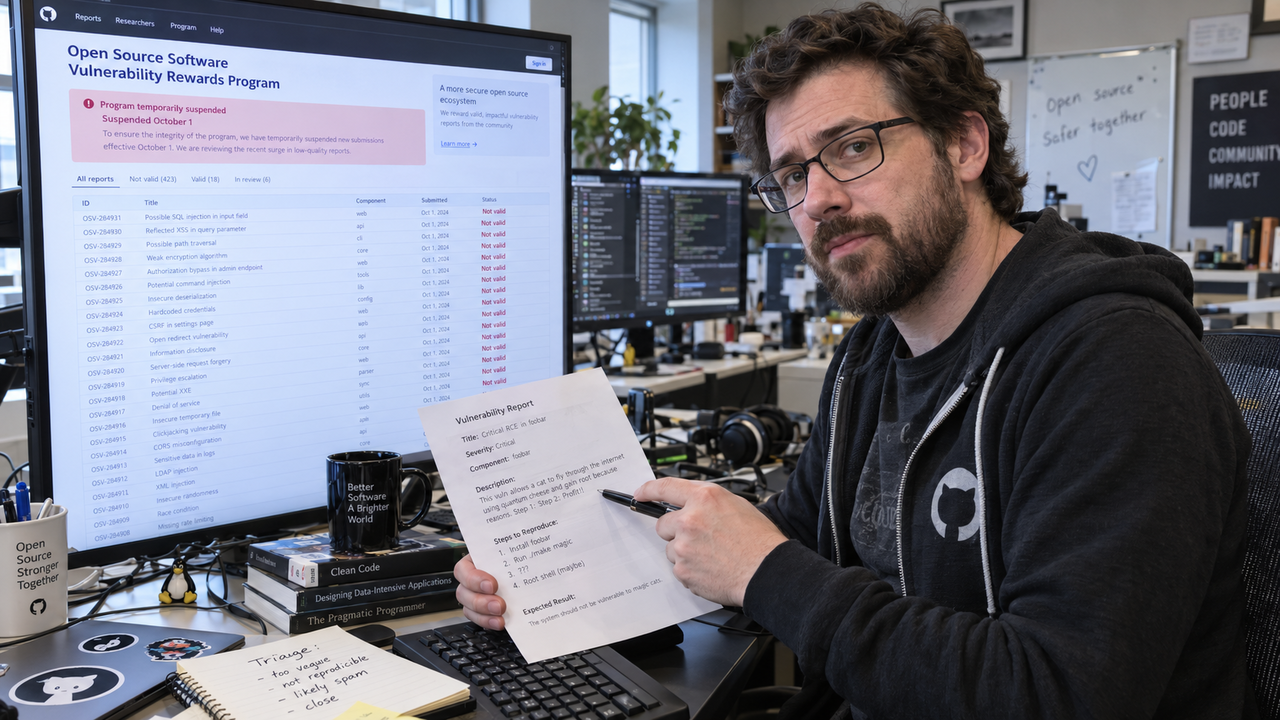
Google ha sospeso il proprio programma di bug bounty open source dopo un aumento significativo delle segnalazioni automatizzate, legato all’uso dell’intelligenza artificiale. Lo stop è scattato il 1° ottobre: l’azienda ha comunicato la decisione sul sito del programma e attraverso alcuni post su X. Il problema riguarda la qualità dei report ricevuti, in larghissima parte non validi, che hanno finito per sovraccaricare il lavoro di chi deve esaminarli. La sospensione interviene quindi sul canale attraverso cui i ricercatori potevano ottenere ricompense per la scoperta di vulnerabilità nel software open source dell’azienda.
«Questa pausa è dovuta a un aumento significativo delle segnalazioni automatizzate, la stragrande maggioranza delle quali non è valida», ha dichiarato l’azienda. La spiegazione mette al centro le segnalazioni automatizzate e il loro basso tasso di validità. Per un programma che premia la scoperta di problemi di sicurezza, ricevere un report significa doverne valutare il contenuto prima di riconoscere una vulnerabilità e assegnare una ricompensa. Quando le segnalazioni prive di fondamento diventano prevalenti, il volume delle richieste si traduce in lavoro di verifica senza un corrispondente contributo alla sicurezza del software.
Il programma interessato è l’Open Source Software Vulnerability Rewards Program, dedicato ai ricercatori che individuano vulnerabilità nel codice open source di Google. Gli ingegneri dell’azienda e i manutentori open source sono stati sommersi da report non validi o contenenti allucinazioni: informazioni prodotte dall’AI che non corrispondono a problemi effettivi. Il punto operativo è il passaggio dalla generazione di una segnalazione alla sua verifica. Produrre più report non aumenta automaticamente il numero di falle individuate, mentre ogni presunto problema sottoposto al programma richiede attenzione da parte di chi mantiene il codice.
Già l’anno precedente, esperti di cybersicurezza avevano avvertito che l’AI slop, cioè contenuti generati dall’intelligenza artificiale di scarsa qualità, rappresentava un rischio serio per i programmi di ricompensa. La difficoltà descritta nel caso di Google dà una dimensione concreta a quell’allarme: contenuti apparentemente tecnici possono arrivare nei canali dedicati alla ricerca di vulnerabilità e assorbire risorse senza offrire risultati utili. Per le imprese che gestiscono software open source, la questione riguarda così anche il lavoro necessario a distinguere una scoperta verificabile da una segnalazione infondata, oltre alla capacità di raccogliere contributi esterni.
Google ha indicato il primo trimestre del 2027 come periodo in cui fornirà un aggiornamento, senza annunciare una data certa di riapertura. Nel frattempo, i partecipanti sono invitati a considerare gli altri programmi di bug bounty dell’azienda. Per i ricercatori, questa indicazione sposta l’attività verso gli altri canali disponibili: il percorso di segnalazione e ricompensa prosegue attraverso programmi diversi da quello open source sospeso. L’appuntamento annunciato per il 2027 sarà il prossimo passaggio comunicativo sulla gestione del programma interessato dallo stop.