

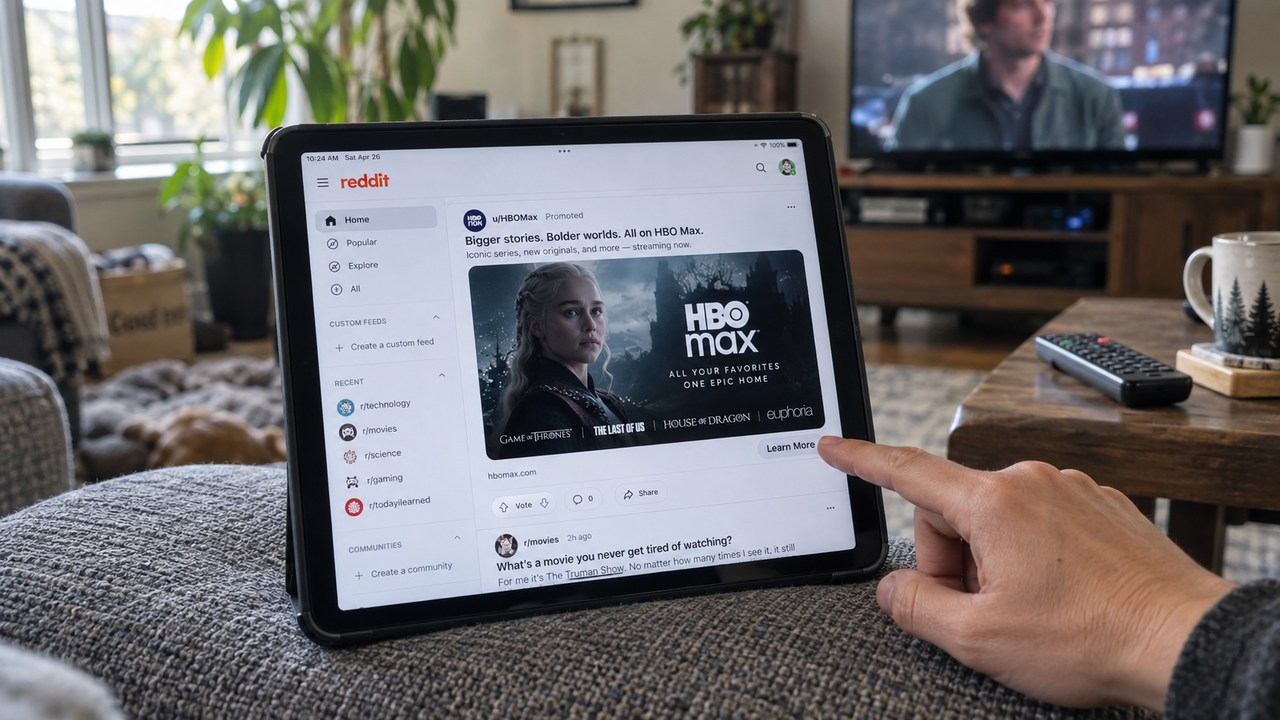
Gli hacker hanno compromesso l'account ufficiale di HBO Max su Reddit e lo hanno utilizzato per pubblicare centinaia di annunci falsi dall'aspetto autentico. Le inserzioni portavano a una pagina che imitava il servizio di streaming e spingeva i visitatori a eseguire sul proprio computer istruzioni capaci di installare malware. A individuare la campagna sono stati i ricercatori di sicurezza di Hudson Rock; l'attacco è stato segnalato anche in una discussione nella comunità di Reddit dedicata alla cybersicurezza. Il punto di partenza della trappola era quindi un account autentico, abilitato alla pubblicazione di inserzioni.
La piattaforma ha confermato di avere appreso della compromissione di un account HBO Max autorizzato a gestire pubblicità e del suo impiego per diffondere annunci contenenti collegamenti dannosi. Reddit ha quindi bloccato l'account e rimosso le inserzioni. Non sono noti il numero degli utenti raggiunti, quello di chi ha cliccato sui collegamenti e quello dei dispositivi effettivamente compromessi. Warner Bros. Discovery, proprietaria di HBO, non ha risposto alla richiesta di commento sul caso.
Il meccanismo appartiene alla famiglia di attacchi ClickFix, diventata una delle minacce informatiche in crescita nel 2026. Fino a poco tempo fa queste operazioni erano rare e sfruttavano soprattutto le ricerche online di chi cercava una soluzione rapida a un problema tecnico. Si sono poi trasformate in un'attività su vasta scala internazionale, con modalità più insidiose e compromissioni più frequenti. La campagna legata a HBO Max mostra come l'esca possa raggiungere gli utenti anche attraverso la pubblicità, senza attendere che siano loro a cercare assistenza.
La procedura comincia su un sito falso oppure su una pagina legittima che è stata violata. Qui compare un messaggio che somiglia a un CAPTCHA o a una casella di verifica contro i bot. Dopo il clic, una seconda richiesta invita a completare un controllo per proseguire. Le istruzioni chiedono di copiare una stringa di testo e incollarla nel prompt dei comandi di Windows o nell'applicazione Terminale del Mac. Una verifica apparentemente ordinaria diventa così il pretesto per far eseguire un comando sul dispositivo.
Quando l'utente preme Invio, viene installato immediatamente un malware ruba-informazioni. Il programma può sottrarre password, ottenere accesso agli account con sessioni già aperte e rubare portafogli di criptovalute. La compromissione descritta passa dunque attraverso un'azione che la vittima compie seguendo le indicazioni della pagina: il testo copiato viene eseguito dal computer. L'esca sfrutta la disponibilità dell'utente a completare una procedura presentata come necessaria per accedere al contenuto.
Il ricorso al terminale contribuisce alla capacità di molti di questi attacchi di eludere antivirus e strumenti di difesa. Questa interfaccia permette infatti di interagire direttamente con il sistema operativo attraverso comandi testuali. Eseguire brevi istruzioni di codice è una pratica comune tra gli sviluppatori, mentre gli utenti ordinari utilizzano meno frequentemente il prompt dei comandi o PowerShell su Windows e il Terminale su macOS. Gli aggressori guidano quindi le vittime verso strumenti che possono conoscere poco.
Per le imprese che amministrano gruppi di computer Windows, una possibilità di intervento riguarda proprio l'accesso a queste funzionalità. Il ricercatore di sicurezza Kevin Beaumont indica che le aziende possono bloccarle sull'intero dominio, impedendo che vengano sfruttate attraverso questa procedura. La gestione centralizzata dei dispositivi offre così un punto concreto su cui agire: la disponibilità degli strumenti necessari a eseguire i comandi suggeriti dalla pagina malevola.
Sui Mac, tra gli strumenti di difesa figura BlockBlock, che può contrastare anche gli attacchi progettati per indurre gli utenti Apple a compromettere da soli il proprio dispositivo. Le contromisure si concentrano quindi anche sul passaggio dalla falsa verifica all'esecuzione del software, quando le istruzioni mostrate nel browser diventano un'azione sul sistema operativo.