

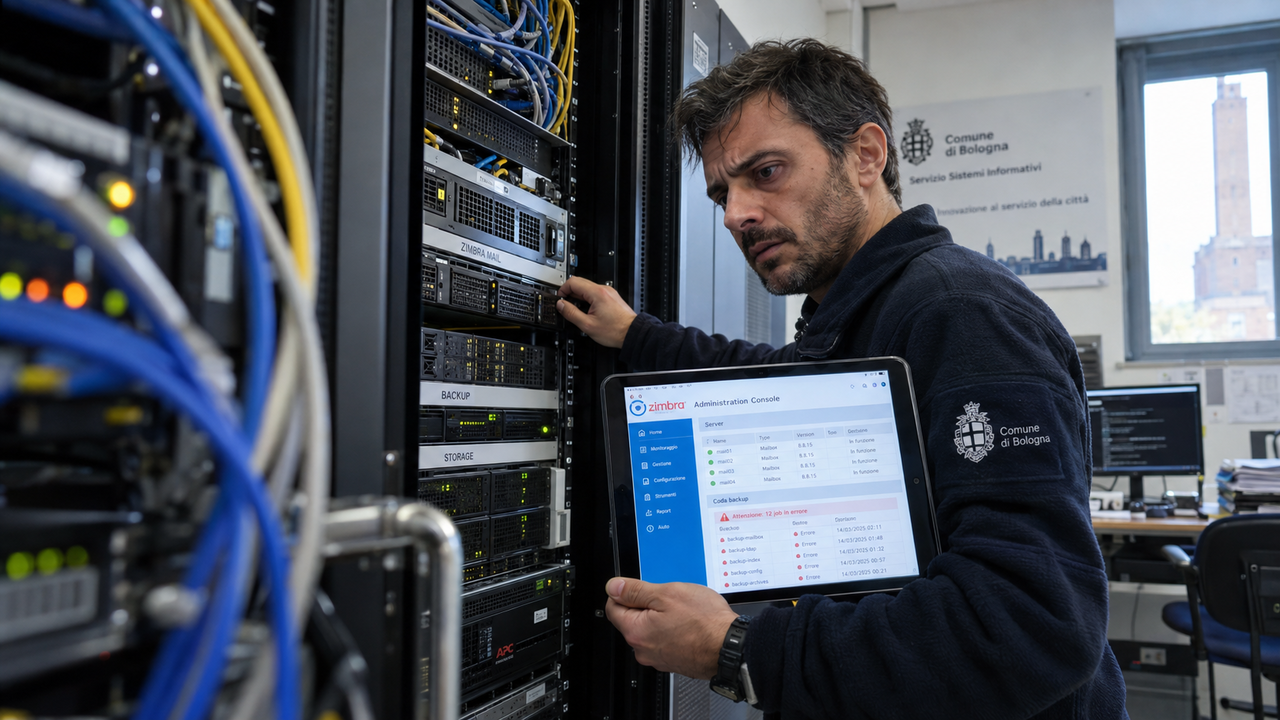
Una vulnerabilità critica di Zimbra Collaboration Suite è stata sfruttata per accedere alle email e raccogliere credenziali sui server esposti. A ricostruire gli attacchi è Microsoft, che ha osservato anche la creazione di backup delle caselle di posta. La falla, identificata come CVE-2026-73570, consente di eseguire da remoto comandi del sistema operativo senza autenticazione, a determinate condizioni. La portata degli attacchi emerge dalle scansioni della Shadowserver Foundation: l’organizzazione ha individuato 274 istanze compromesse della suite.
Il problema riguarda il percorso delle notifiche SNMP di Zimbra. Un aggressore può inviare un messaggio appositamente costruito tramite SMTP e introdurre dati non attendibili nell’elaborazione della notifica. Se quei dati non vengono filtrati adeguatamente, i comandi incorporati possono essere eseguiti con i privilegi dell’account di servizio zimbra. L’attacco richiede però che sia installato il pacchetto opzionale zimbra-snmp e che le notifiche SNMP siano abilitate: sono queste le condizioni che rendono vulnerabile un’installazione.
Synacor, che mantiene Zimbra, ha distribuito una correzione il 20 luglio. La vulnerabilità è stata resa pubblica più di tre settimane dopo il rilascio della patch. Nel frattempo, il numero di server che eseguivano il software è cambiato: Shadowserver ne rilevava circa 19.000 nella settimana successiva alla correzione, circa 12.000 nelle settimane seguenti e ne monitora attualmente circa 10.000. Questi numeri descrivono le installazioni osservate nelle scansioni; le 274 istanze compromesse costituiscono un dato distinto.
Tra il 28 luglio e il 7 agosto, Microsoft ha rilevato due strumenti diversi impiegati per cercare su Internet endpoint vulnerabili. Nella fase iniziale, gli aggressori hanno verificato che l’exploit funzionasse attraverso richieste HTTP e controlli DNS, ICMP e di identità fuori banda diretti a domini ospitati su servizi pubblici. Le prove permettevano di accertare l’esecuzione dei comandi sui server vulnerabili prima di installarvi componenti malevoli. Dopo questa ricognizione, gli attaccanti hanno iniziato a usare la possibilità di iniettare comandi per distribuire i propri payload.
Sui server violati, Microsoft ha osservato l’installazione di web shell JSP e reverse shell, l’aumento dei privilegi, strumenti per mantenere l’accesso remoto ed esecuzione di codice in memoria. Le web shell sono state usate per impartire comandi volti a creare backup delle email e raccogliere credenziali. L’attività comprendeva sia la distribuzione automatica dei payload sia interventi diretti degli operatori sui server di posta compromessi, segno di una sequenza che proseguiva oltre la semplice ricerca di sistemi vulnerabili.
Gli aggressori hanno avuto accesso alle email e raccolto dati di autenticazione e delle caselle di posta. Microsoft ha inoltre osservato la creazione di archivi e successive attività di trasferimento, ma ha precisato di non poter verificare se i dati siano stati effettivamente sottratti. Le organizzazioni coinvolte negli ambienti esaminati operano in più regioni e settori: gli attacchi osservati non si concentrano quindi su una sola area geografica o su un’unica categoria di imprese.
Per chi gestisce Zimbra Collaboration Suite, l’indicazione operativa è verificare che l’installazione utilizzi la versione 10.1.20 o una successiva. La correzione era già disponibile quando Microsoft ha rilevato le scansioni e le attività successive. Il caso mette in evidenza quanto possa essere breve l’intervallo tra la disponibilità di una patch e i tentativi di sfruttare i server ancora vulnerabili, soprattutto quando il bersaglio è un sistema che conserva messaggi, archivi e credenziali di accesso.