
Due vulnerabilità critiche in PHP hanno spinto diverse amministrazioni pubbliche europee e canadesi a mettere temporaneamente offline alcuni siti web. La decisione è arrivata dopo l'annuncio della PHP Foundation, che ha comunicato il rilascio di un aggiornamento di sicurezza per correggere entrambe le falle. Il problema riguarda un linguaggio utilizzato da servizi di pubblicazione molto diffusi: una debolezza del software può quindi avere effetti su organizzazioni e siti diversi.
Nei Paesi Bassi, in Danimarca, Francia e Finlandia, i governi hanno disattivato almeno una parte dei propri siti come misura preventiva. La sospensione precauzionale non indica, di per sé, che quei sistemi siano stati compromessi. Per gli utenti, la conseguenza immediata è l'indisponibilità delle pagine interessate; per le amministrazioni, la scelta porta la gestione della vulnerabilità sul piano della continuità dei servizi, oltre che su quello della sicurezza tecnica.
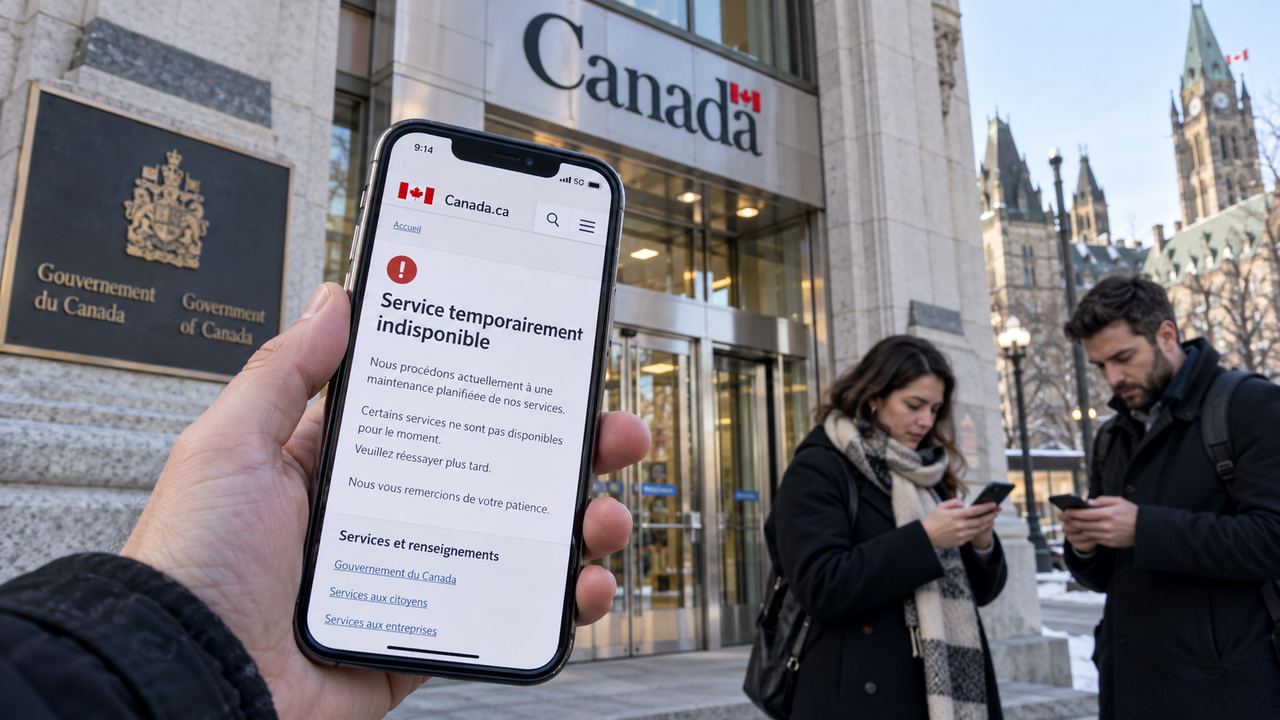
In Canada, Evan Solomon, ministro dell'Intelligenza artificiale e dell'Innovazione digitale, ha comunicato su X la decisione di mettere temporaneamente offline siti governativi. Il ministro ha anche rilanciato l'invito rivolto a tutti i gestori di siti che utilizzano PHP ad aggiornare il software il prima possibile. L'indicazione si estende dunque oltre il perimetro della pubblica amministrazione e coinvolge gli operatori che impiegano lo stesso linguaggio per le proprie attività online.
PHP è un linguaggio di programmazione per il web, utilizzato anche da servizi di pubblicazione come WordPress e Drupal. È questa presenza nelle piattaforme con cui vengono realizzati e gestiti i siti ad ampliare la portata del problema. Per le imprese, il collegamento tra il linguaggio e gli strumenti di pubblicazione porta l'aggiornamento di sicurezza dentro la gestione dell'infrastruttura che sostiene la presenza digitale e l'accesso ai contenuti.
Le falle erano presenti nel software da anni e sono state individuate grazie a strumenti di intelligenza artificiale utilizzati da società di cybersicurezza. Il rischio descritto riguarda la possibilità, per un attaccante, di infiltrarsi in un sistema che esegue PHP e arrivare potenzialmente a prenderne il controllo. La scoperta mette così in relazione due aspetti della sicurezza informatica: difetti rimasti a lungo nel codice e strumenti impiegati per portarli alla luce.
A indicare l'estensione dell'esposizione è stata Tiffany Farriss, amministratrice delegata ad interim della Drupal Association: «Tutti i server che utilizzano una qualsiasi versione di PHP rilasciata negli ultimi 20 anni saranno vulnerabili». Farriss ha aggiunto che il problema interessa la maggioranza di Internet. La sua valutazione attribuisce all'intervento una dimensione che supera le sole installazioni recenti e comprende un arco di versioni del linguaggio lungo vent'anni.
Negli Stati Uniti, la Cybersecurity & Infrastructure Security Agency ha invitato le organizzazioni a installare il nuovo aggiornamento della PHP Foundation. La risposta dell'agenzia concentra quindi l'azione sulla distribuzione della correzione presso chi utilizza il software. La Casa Bianca, da parte sua, ha dichiarato di essere stata informata del problema venerdì. All'interruzione preventiva scelta da alcuni governi si affianca così l'invito americano a intervenire sulle installazioni con la patch disponibile.