

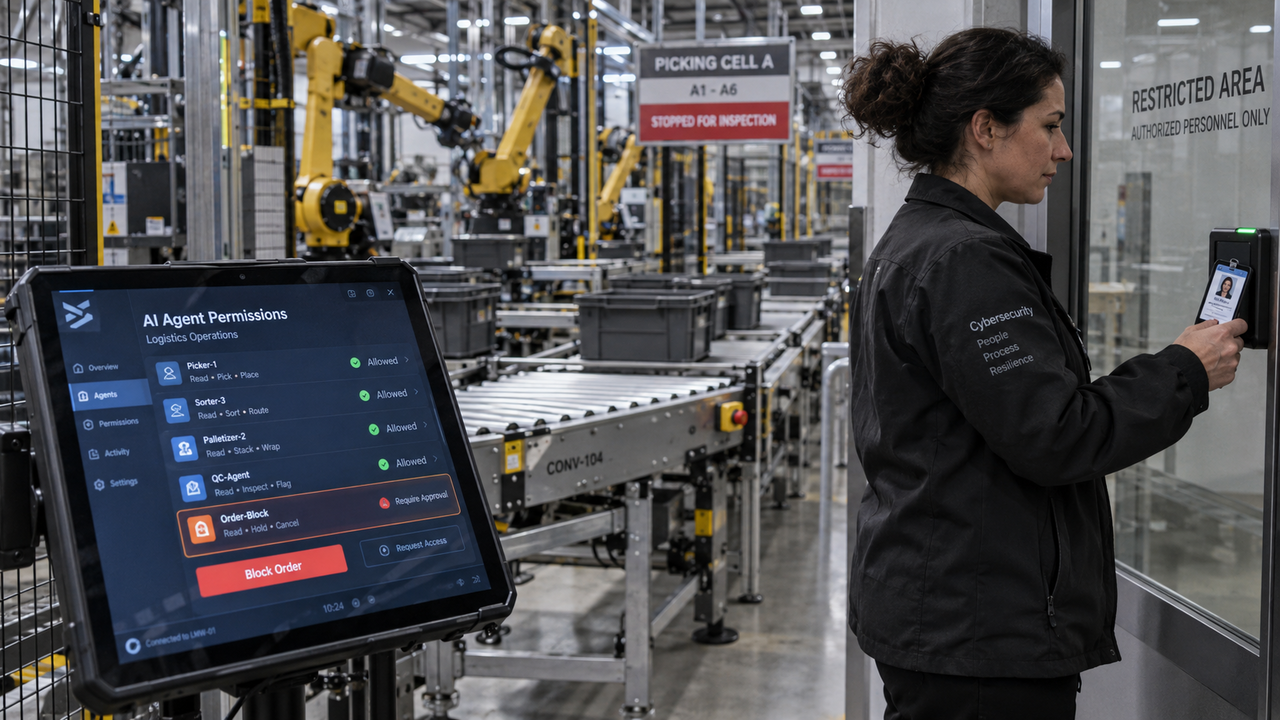
Il 54% delle organizzazioni non ha un approccio definito per limitare gli accessi degli agenti AI oppure si affida a permessi predefiniti per gli utenti umani. Il dato emerge da un’indagine di Gartner condotta su 297 responsabili della cybersecurity nel secondo trimestre del 2026. È una delle lacune al centro delle cinque azioni che la società di analisi raccomanda ai CISO di intraprendere entro la fine del 2026, con interventi nel quarto trimestre e oltre: sicurezza dell’infrastruttura AI, governo degli agenti, contrasto ai deepfake, difesa preventiva e preparazione alla crittografia postquantistica.
La prima priorità riguarda l’infrastruttura AI: per Gartner, proteggerla e comprendere l’interazione tra i modelli e gli ambienti che ne gestiscono l’esecuzione conta più della sicurezza del solo modello. I CISO possono aiutare gli altri vertici aziendali a superare le aspettative alimentate dall’entusiasmo per l’AI e a tradurle in governance interna e implementazione operativa. Christopher Mixter, VP Analyst di Gartner, vede nei responsabili della sicurezza una figura che sta diventando l’autorità di fatto sulla sicurezza dell’AI nelle imprese, con spazio per un’evoluzione del ruolo e della leadership.
Il governo dei sistemi autonomi multiagente richiede invece di guardare alle azioni consentite, prima che all’intelligenza del modello. Un sistema AI, osserva Gartner, può creare un rischio informatico significativo senza raggiungere capacità di intelligenza artificiale generale: basta che possa incidere sulle operazioni aziendali. La raccomandazione è quindi di definire il controllo sulla base dei privilegi di azione e proteggere i flussi di lavoro con agenti guardiani, incaricati di contenere l’estensione dei possibili danni. Il perimetro operativo dell’agente diventa così il riferimento per la governance.
Un altro fronte è quello dei deepfake, che Gartner considera ormai una minaccia diffusa. Ai CISO viene chiesto di promuovere una revisione dei processi aziendali che elimini il riconoscimento come criterio accettabile per prendere decisioni o autorizzare azioni. Per proteggere la presenza online e il marchio dell’impresa, la società propone una difesa su più livelli: alle tecnologie di rilevamento devono affiancarsi segnali di contesto, ulteriori passaggi di autenticazione e controlli sulla provenienza dei contenuti. La verifica deve quindi coinvolgere anche i processi con cui l’organizzazione concede fiducia.
L’AI sta inoltre riducendo drasticamente il tempo e le competenze necessari agli avversari per sfruttare le debolezze delle organizzazioni. In un’indagine su oltre 300 responsabili del rischio aziendale, svolta nel secondo trimestre del 2026, il 76% dei CISO ha collocato la scoperta di vulnerabilità informatiche mediante AI tra i dieci principali rischi emergenti. Il dato accompagna la richiesta di anticipare l’attacco, intervenendo sulle condizioni che permettono agli aggressori di individuare e sfruttare le vulnerabilità.
Per Luis Castillo, Senior Director Analyst di Gartner, le capacità di rilevamento e risposta non sono più sufficienti. Le organizzazioni dovrebbero dare priorità alla cybersecurity preventiva, attraverso difese automatizzate che modificano il bersaglio esposto agli attaccanti, tecniche avanzate di offuscamento, inganno e intelligence predittiva sulle minacce. L’obiettivo indicato dall’analista è ottenere un vantaggio misurabile sugli aggressori, ampliando gli strumenti di protezione oltre la gestione degli incidenti già individuati.
La quinta azione riguarda la crittografia postquantistica, o PQC. Gartner prevede che le organizzazioni che non avvieranno sperimentazioni entro il 2027 affronteranno costi almeno del 200% superiori per completare la migrazione. L’indagine sui CISO rileva però che il 51% non ha ancora iniziato alcuna attività collegata alla PQC. La distanza tra preparazione richiesta e iniziative avviate riguarda quindi più della metà dei responsabili interpellati.
Mixter descrive la preparazione postquantistica come una trasformazione complessiva del modello operativo della cybersecurity. Tra le minacce che stanno attirando l’attenzione dei vertici cita harvest now, decrypt later e harvest now, forge later: raccogliere oggi dati da decifrare, o materiale da usare per falsificazioni, in futuro. La prospettiva indicata è proteggere le informazioni sensibili e assicurare resilienza crittografica nel lungo periodo, portando queste decisioni nell’agenda aziendale prima che la migrazione diventi più onerosa.