

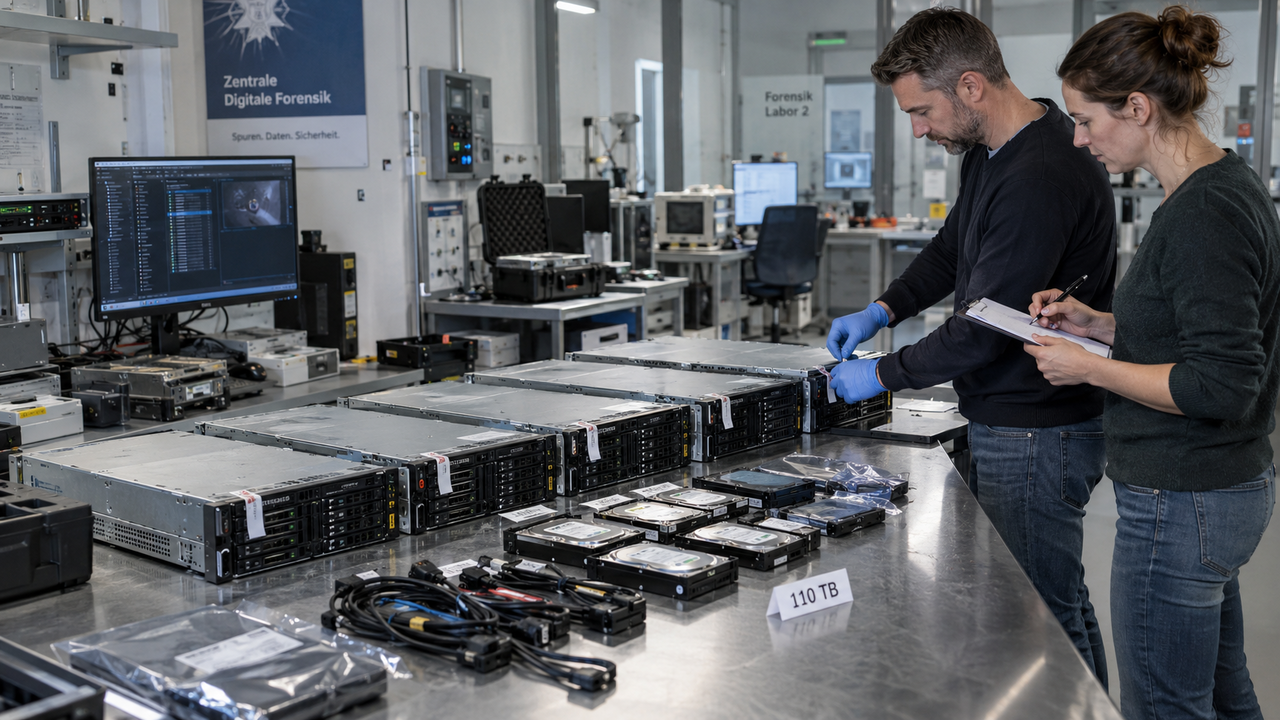
Le autorità hanno smantellato l’infrastruttura di KillSec, gruppo ransomware a cui vengono attribuiti circa mille attacchi nel mondo. L’operazione, chiamata KillSwitch, è scattata il 30 settembre sotto la guida delle autorità tedesche, con il coinvolgimento di Europol e di altre forze di polizia. L’indagine ha portato anche all’identificazione del presunto leader: ha 16 anni e la sua identità non è stata resa pubblica. È un dato che distingue questa vicenda anche nel panorama di gruppi criminali capaci di operare su scala internazionale.
KillSec era emerso nel 2024 e aveva preso di mira soprattutto organizzazioni piccole e medie nei servizi professionali, nella tecnologia, nella sanità e nella finanza. Europol stima che almeno metà degli attacchi possa essere andata a buon fine. Nella scelta degli obiettivi pesavano la presenza di dati preziosi o sensibili e possibili debolezze nelle infrastrutture esposte a Internet e nel cloud. Tra le vittime figurano anche grandi imprese ed enti pubblici: le dimensioni dell’organizzazione non sembrano essere state il criterio principale.
Gli analisti di Group-IB hanno individuato almeno 274 organizzazioni colpite. Il 35% si trova negli Stati Uniti e il 17% in India; Brasile, Regno Unito, Australia e Colombia rappresentano ciascuno il 3%. Nell’elenco compaiono soprattutto società finanziarie e strutture sanitarie, ma anche amministrazioni pubbliche. Group-IB cita, tra le vittime, una grande compagnia assicurativa, società di investimento e un’applicazione destinata ai consumatori con milioni di utenti. La distribuzione geografica mostra quanto ampia fosse la portata delle attività del gruppo.
Le indagini, avviate nel 2025, hanno ricostruito una struttura composta da almeno quattro persone: il leader, uno sviluppatore, un negoziatore e un affiliato. Lo sviluppatore principale ha compiuto da poco 18 anni, mentre molti dei reati a lui attribuiti risalgono a quando era minorenne. Gli investigatori stanno ancora verificando se altre persone facessero parte della rete. La divisione dei compiti emersa dall’indagine aiuta a spiegare come KillSec abbia potuto gestire attacchi, rapporti con gli affiliati e trattative con le vittime.
Durante l’operazione sono stati sequestrati 110 terabyte di dati, cinque server centrali e l’infrastruttura usata per coordinare le attività e conservare i dati sottratti. Le autorità hanno confiscato anche proventi criminali, in gran parte criptovalute ottenute dalle vittime, e preso il controllo di diversi domini del gruppo. Le comunicazioni sull’operazione indicano tre arresti, senza chiarire se il sedicenne sia tra le persone fermate. Sono state inoltre eseguite otto perquisizioni in abitazioni europee, tra Spagna, Grecia, Romania e Regno Unito.
Alla collaborazione hanno partecipato Eurojust e autorità di Belgio, Finlandia, Germania, Grecia, Paesi Bassi, Romania, Spagna, Svizzera, Regno Unito e Stati Uniti. Anche aziende private di cybersicurezza hanno fornito informazioni investigative. Group-IB aveva classificato KillSec tra i gruppi ransomware più attivi del 2025 nell’area Asia-Pacifico, in America Latina e in Medio Oriente. L’ampiezza della cooperazione riflette una campagna che attraversava confini nazionali e settori economici molto diversi.
Sul piano tecnico, KillSec aveva inizialmente concentrato le attività su Windows. Alla fine del 2024 aveva poi presentato KillSec 2.0, una piattaforma per affiliati estesa in seguito agli host di virtualizzazione VMware ESXi. Questi sistemi permettevano di spegnere macchine virtuali, eliminare snapshot e cancellare registri. Nel gennaio 2025 il gruppo cercava apertamente esperti di penetration testing: per candidarsi servivano una reputazione riconosciuta nei forum oppure un deposito di mille dollari.
Gli affiliati hanno colpito realtà da cui dipendono servizi essenziali, tra cui ospedali, enti pubblici e istituzioni finanziarie. Dmitry Volkov, amministratore delegato di Group-IB, ha osservato che i server possono essere sostituiti in poche settimane, mentre individuare chi costruisce la piattaforma e autorizza gli attacchi può impedire al gruppo di riprendere le attività. È su queste persone, oltre che sull’infrastruttura sequestrata, che si concentra ora il lavoro delle autorità.