

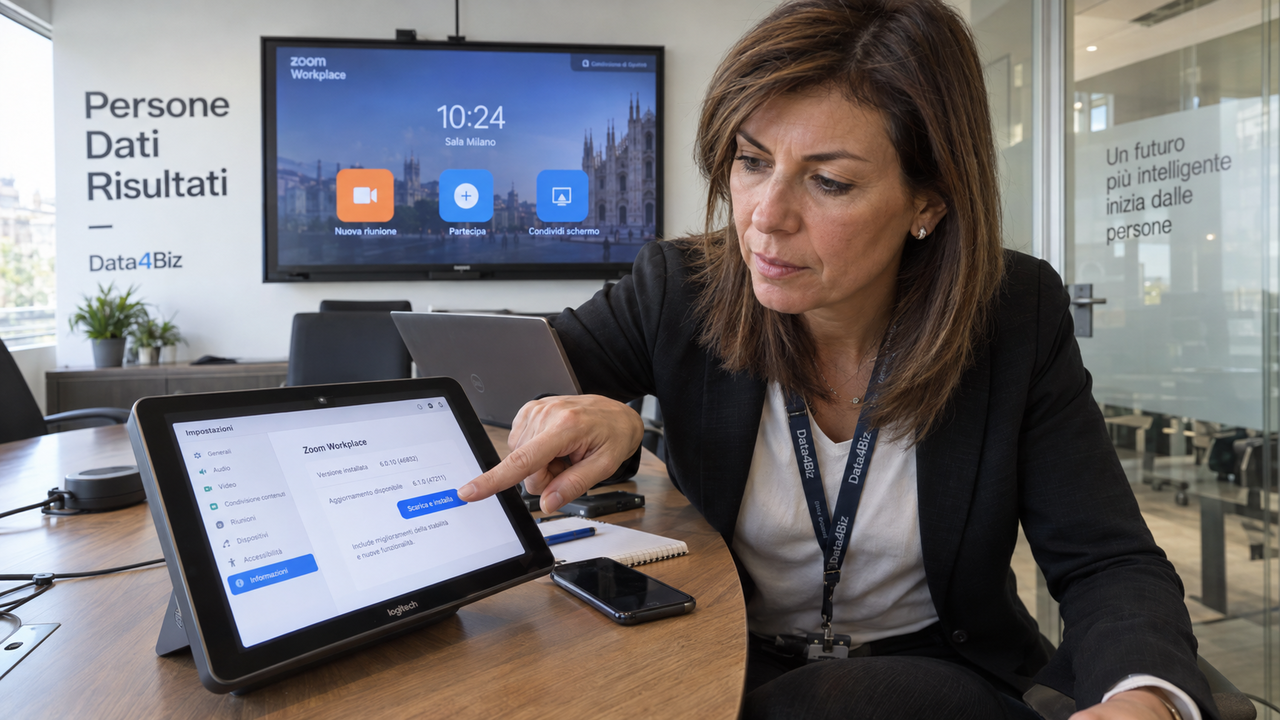
Due vulnerabilità ad alta gravità nella convalida dei certificati dei client Zoom possono consentire ad attaccanti privi di credenziali di accesso di ottenere informazioni sensibili attraverso la rete. Gli avvisi di sicurezza datati 13 ottobre 2026 assegnano a entrambe un punteggio CVSS v3.1 di 7,4. Il rischio riguarda diverse applicazioni dell’ecosistema della società, con aggiornamenti da verificare sia sui dispositivi personali sia nelle installazioni aziendali.
Le falle, identificate come CVE-2026-108184 e CVE-2026-108185, sono state segnalate da Zoom Offensive Security. La prima interessa alcuni client per Windows, mentre la seconda coinvolge la funzione My Notes su piattaforme desktop e mobili. I bollettini descrivono un rischio di divulgazione di informazioni, ma non precisano quali dati possano essere esposti, il metodo esatto di attacco o se le vulnerabilità siano state sfruttate. Per le imprese, il perimetro delle applicazioni coinvolte richiede una verifica che attraversi più prodotti e sistemi operativi.
La verifica dei certificati serve a controllare che un’applicazione stia comunicando con un servizio attendibile. Un errore in questo passaggio può portare il software ad accettare una connessione che dovrebbe rifiutare. MITRE descrive questa categoria di debolezza come convalida impropria dei certificati e la associa alla possibilità di impersonare sistemi fidati o interferire con comunicazioni protette. È quindi il controllo dell’affidabilità della connessione a costituire il nodo tecnico delle due segnalazioni.
Il bollettino ZSB-26021 colloca la prima vulnerabilità in Zoom Workplace per Windows a partire dalla versione 7.0.0. Le release interessate precedono la 7.2.0 o la 7.1.9, a seconda del ramo di aggiornamento utilizzato. La distinzione tra i due rami guida la scelta della versione da distribuire: gli amministratori devono confrontare la release installata con il riferimento previsto per quella linea del software. La verifica parte quindi dall’inventario delle versioni effettivamente presenti sui computer.
Lo stesso difetto interessa anche Zoom Workplace VDI Client per Windows, dalla versione 7.0.11 fino alle release precedenti alla 7.0.13. Per Zoom Rooms su Windows, l’intervallo coinvolto parte invece dalla 7.0.0 e si estende alle versioni precedenti alla 7.1.7. Client per desktop virtuali e sistemi per sale riunioni hanno dunque soglie di aggiornamento proprie. Il completamento della distribuzione di Workplace sui computer dei dipendenti lascia da verificare questi altri componenti, che nelle organizzazioni possono essere gestiti da gruppi diversi.
La seconda vulnerabilità, descritta nel bollettino ZSB-26022, riguarda la convalida dei certificati in My Notes. Su Windows, le versioni interessate di Workplace iniziano dalla 7.1.5; su macOS e Linux, dalla 7.0.5. Per tutte e tre le piattaforme desktop, i riferimenti per uscire dagli intervalli vulnerabili sono ancora la 7.2.0 o la 7.1.9, secondo il ramo utilizzato. Il controllo deve quindi considerare insieme sistema operativo, versione installata e linea di rilascio, perché il punto di partenza dell’esposizione cambia tra Windows e gli altri ambienti desktop.
La falla di My Notes raggiunge anche Zoom Workplace per Android e iOS, dalla versione 7.0.5 fino alle release precedenti alla 7.2.0. L’intervento indicato è installare l’ultima versione supportata attraverso il Download Center ufficiale di Zoom. La pagina dei bollettini di sicurezza dell’azienda raccomanda di mantenere aggiornato il software per ricevere correzioni e miglioramenti. Per gli utenti che utilizzano il servizio su più dispositivi, l’aggiornamento va quindi verificato anche sulle applicazioni mobili.
Negli ambienti gestiti, gli intervalli pubblicati offrono agli amministratori una base concreta per individuare le installazioni da aggiornare. Dopo la distribuzione, la verifica delle versioni deve comprendere anche i dispositivi fuori dall’ufficio e i sistemi affidati a team separati. Il lavoro operativo si conclude quando l’inventario conferma la copertura di Workplace per Windows, dei client VDI, di Rooms e delle applicazioni desktop e mobili interessate dal problema di My Notes.