
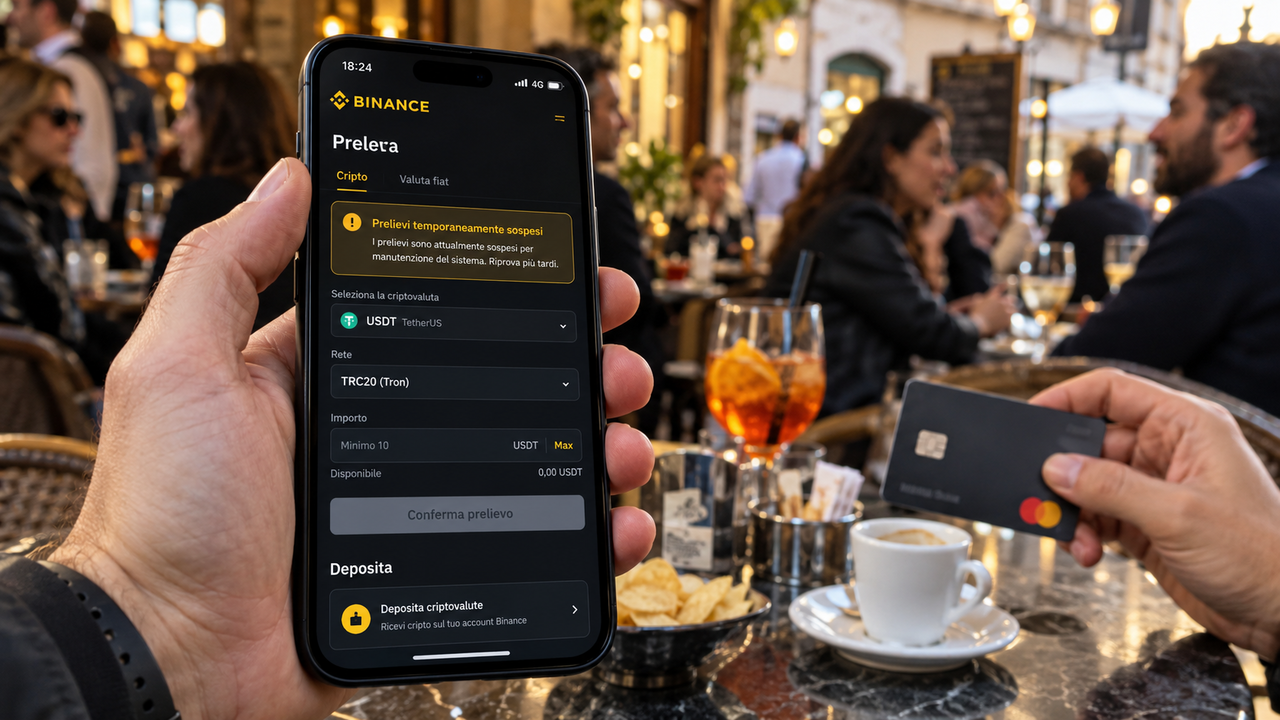
Binance ha sospeso i prelievi dopo un attacco informatico che avrebbe provocato perdite stimate in 6,3 miliardi di dollari. La piattaforma di scambio di criptovalute ha promesso di coprire tutte le perdite e ha assicurato che i fondi degli utenti sono al sicuro. La cifra, se confermata, rappresenterebbe un record per il settore, superando il furto da 1,5 miliardi di dollari subito da Bybit l’anno precedente.
Per sostenere la copertura, la società ha annunciato che utilizzerà il proprio SAFU, acronimo di Secure Asset Fund for Users, insieme a risorse aziendali. L’impegno finanziario si accompagna a un intervento sulla sicurezza della piattaforma: Binance ha spiegato di aver congelato i prelievi per una revisione delle protezioni. I depositi, invece, risultano operativi normalmente. Per gli utenti, la promessa di copertura delle perdite convive quindi con la sospensione della possibilità di ritirare i fondi.
Una parte della risposta all’attacco passa dal congelamento degli asset. Binance ha dichiarato di aver lavorato con partner dell’ecosistema blockchain e di aver bloccato finora circa 3 miliardi di dollari direttamente sulla catena. Anche Tether e Circle hanno comunicato interventi sui fondi associati all’attacco: la prima ha indicato 1,5 miliardi di dollari congelati, la seconda 800 milioni. Le comunicazioni descrivono così una risposta che coinvolge più operatori, impegnati a bloccare gli asset collegati al furto.
L’indagine iniziale di Binance individua un possibile punto di ingresso nel portatile compromesso di un ingegnere DevOps. Secondo la società, quel dispositivo potrebbe aver consentito all’autore dell’attacco di accedere a un container di servizio e di inviare transazioni di prelievo non autorizzate. Il percorso descritto collega dunque la compromissione di una postazione di lavoro all’accesso a un ambiente tecnico della piattaforma, fino all’inoltro delle operazioni con cui sarebbero stati sottratti i fondi.
Sull’attribuzione dell’attacco è intervenuta la società di ricerca sulla sicurezza TRM Labs, che lo ha ricondotto a TraderTraitor, unità di hacker della Corea del Nord. L’azienda ha espresso un elevato grado di fiducia nella valutazione, basata su informazioni raccolte sia sulla blockchain sia al di fuori di essa. TRM Labs sta inoltre seguendo i movimenti dei fondi e avvisando i partner attraverso Beacon Network, la propria rete dedicata al monitoraggio dei crimini legati alle criptovalute in tempo reale.
Le dimensioni del furto aprono anche una questione di fiducia verso le piattaforme centralizzate. Tim Sun, ricercatore senior di HashKey Group, ha osservato che l’episodio potrebbe ridurre ulteriormente la propensione al rischio e spingere gli investitori a rivalutare la sicurezza degli asset custoditi su questi exchange. La sua analisi comprende i rischi di controparte, solvibilità e liquidità: una prospettiva che estende le conseguenze dell’incidente oltre la vulnerabilità tecnica, fino alle valutazioni su dove detenere le criptovalute.
Il fondatore Changpeng Zhao ha dichiarato di non gestire più Binance.com e, nella veste di azionista, di aspettarsi una copertura completa dei fondi degli utenti. Nel 2023 si era dichiarato colpevole di un reato legato alla mancata prevenzione del riciclaggio; nel 2025 ha ricevuto la grazia da Donald Trump. Binance intrattiene inoltre una relazione commerciale con World Liberty Financial, l’attività della famiglia Trump nel settore delle criptovalute. Sul fronte operativo, l’aspettativa espressa da Zhao coincide con l’impegno di copertura assunto dalla società.