

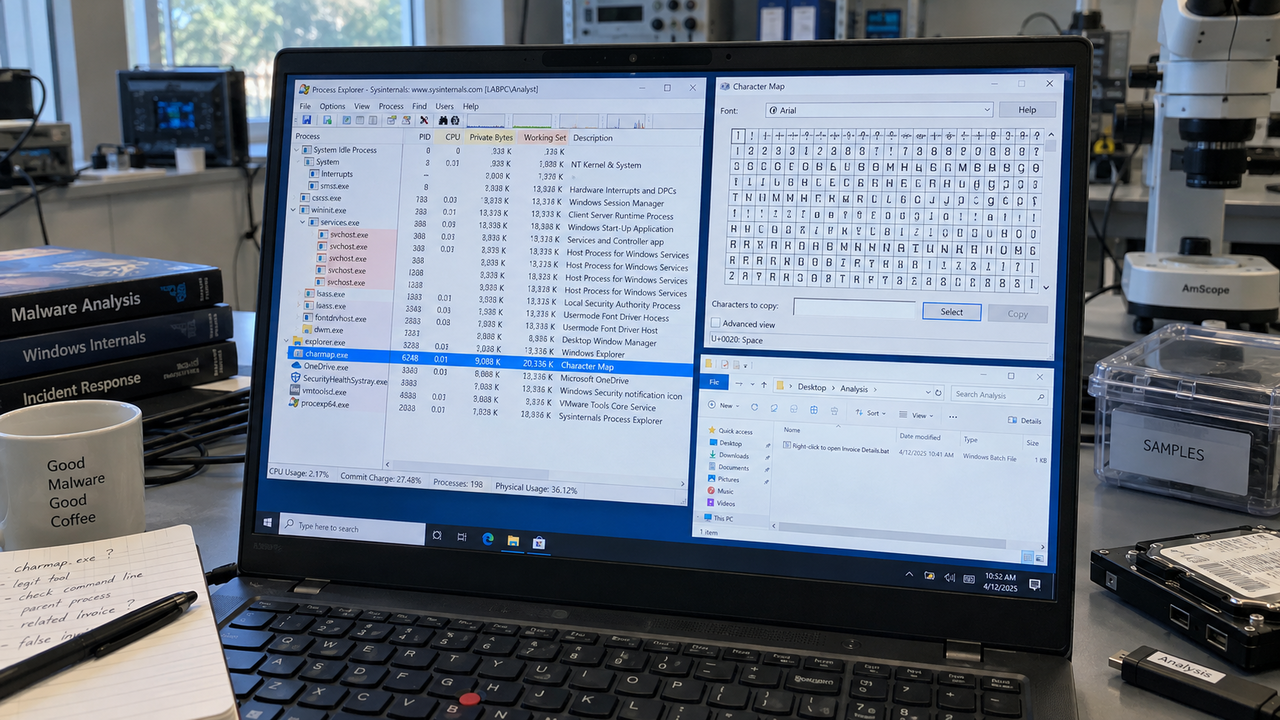
Un file che promette dettagli su una fattura avvia una catena di infezione capace di nascondere AsyncRAT, un trojan per l'accesso remoto, nella Mappa caratteri di Windows. A identificare la sequenza in cinque fasi è stata Point Wild Threat Intelligence: al termine dell'attacco, il malware viene eseguito nella memoria di charmap.exe, un componente firmato Microsoft. Gli aggressori sfruttano così un programma legittimo per ospitare codice che consente il controllo remoto del computer, rendendo meno riconoscibile l'attività malevola.
L'ingresso è affidato all'ingegneria sociale. Il file batch Right-click to open Invoice Details.bat invita ad aprire presunti dettagli di fatturazione, un'esca plausibile per chi aspetta un documento di lavoro. L'infezione richiede che la vittima lo esegua manualmente; tra i possibili canali di arrivo figurano allegati email, collegamenti malevoli, download manomessi e piattaforme di messaggistica. Una volta aperto, il file lancia PowerShell con la finestra nascosta e senza caricare il normale profilo, avviando la ricostruzione del codice occultato.
Questo passaggio combina testo codificato in Base64, caratteri superflui inseriti per confondere la lettura e operazioni XOR. Il codice ricostruito deposita tre componenti in una cartella dal nome casuale all'interno dei file temporanei dell'utente: un interprete legittimo AutoIt, rinominato, lo script di caricamento kojuyn.ini e un file cifrato privo di estensione. Lo strumento di automazione diventa così parte della distribuzione del malware: la presenza di un eseguibile autentico si accompagna a uno script e a dati cifrati che ne determinano l'uso nell'attacco.
Per mantenere l'infezione dopo i successivi accessi, la catena scrive il file h73la8.bat nella cartella di esecuzione automatica dell'utente, Startup. Questo permette di riavviare l'interprete e il relativo script a ogni login, senza richiedere privilegi di amministratore o una chiave Run nel Registro di sistema. La persistenza passa quindi da una cartella del profilo utente. Per le imprese, la sequenza descrive un attacco che può stabilizzarsi nell'ambiente della vittima già con i permessi disponibili alla sua sessione.
Il caricatore decifra il contenuto malevolo solo in memoria, poi avvia in modo invisibile la versione a 32 bit della Mappa caratteri. Attraverso funzioni di Windows alloca memoria, copia il payload e crea un nuovo thread per eseguirlo. Il risultato è un programma .NET malevolo impiantato in charmap.exe, senza lasciare su disco un file corrispondente al codice iniettato. Le attività sospette, comprese connessioni di rete e operazioni di accesso alle credenziali, vengono così ricondotte a un processo Windows firmato Microsoft, ostacolando i controlli concentrati sul nome dell'eseguibile.
La DLL finale decifrata, Veukuzmw.dll, fornisce le funzionalità di accesso remoto associate ad AsyncRAT. I ricercatori hanno individuato codice per catturare lo schermo principale, convertire l'immagine in byte e prepararla per l'archiviazione o il trasferimento al server di comando e controllo dell'operatore. La capacità osservata espone quindi anche le informazioni visualizzate sul desktop: il percorso tecnico iniziato con una presunta fattura arriva a predisporre immagini dello schermo per un possibile invio all'esterno.
L'analisi ha inoltre rilevato una modifica ad AMSI, l'interfaccia di Windows per la scansione degli script, all'interno del processo infetto. L'intervento mira a ridurre la visibilità delle successive attività di script e assembly. Nel frattempo, il caricatore termina e lascia attiva la Mappa caratteri. Per ricostruire la sequenza, i difensori devono quindi esaminare anche il processo che ha avviato l'utilità e la sua memoria, oltre alla firma del componente presente nel sistema.
I segnali utili emergono dalle relazioni tra processi: la Mappa caratteri normalmente serve a visualizzare caratteri speciali e raramente deve partire nascosta da AutoIt o aprire connessioni verso l'esterno. Un PowerShell invisibile che scrive nelle cartelle Temp e Startup, seguito dall'esecuzione di AutoIt con uno script come unico argomento, merita attenzione prioritaria. Correlare questi eventi con avvii inattesi di charmap.exe, creazione di thread remoti e traffico di rete può consentire ai team di sicurezza di intercettare la catena prima della sottrazione dei dati.