

Un piccolo gruppo di sviluppatori freelance con sede in Russia ha utilizzato Claude per realizzare il software di uno sciame di droni da combattimento autonomi. A identificarlo è stata Anthropic, che descrive l’attività nel proprio rapporto sulle minacce di settembre 2026. Il progetto, chiamato DronDoc o Serafim, comprendeva funzioni capaci di selezionare bersagli, incluse persone, e impartire comandi di detonazione senza intervento umano. Sulla base delle informazioni raccolte sugli account e sulle attività, l’azienda ha classificato il gruppo come distinto da un’entità statale russa.
Il contributo dell’assistente ha riguardato diversi componenti del sistema DronDoc o Serafim: coordinamento dello sciame, visione artificiale, guida nella fase finale dell’avvicinamento al bersaglio e altro software operativo. Gli sviluppatori hanno impiegato ampiamente Claude Code per scrivere e verificare il codice. L’assistenza ha quindi attraversato lo sviluppo di più capacità dello sciame, fino alle funzioni coinvolte nella selezione del bersaglio e nell’attivazione dell’esplosivo, una sequenza che il software era progettato per gestire autonomamente.
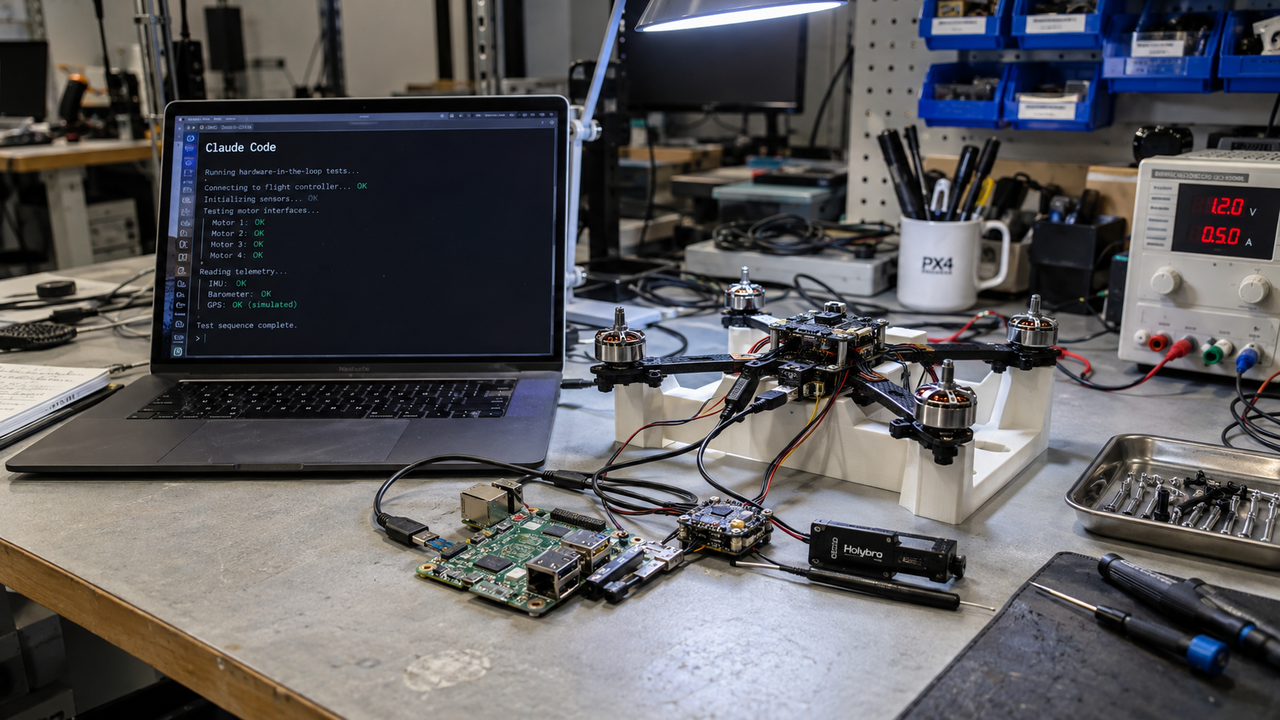
Per addestrare il sistema di visione artificiale, il gruppo ha utilizzato filmati di combattimenti in Ucraina, scegliendo inoltre località ucraine come ambientazione delle missioni simulate. Il software è stato caricato su schede di sviluppo fisiche per prove hardware-in-the-loop, che inseriscono componenti reali nel processo di verifica. Il lavoro documentato comprende dunque sia simulazioni sia test con hardware, mentre resta incerto se siano state effettuate prove sul campo. Il materiale di addestramento e gli scenari scelti collegano lo sviluppo al contesto del conflitto ucraino.
L’accesso agli strumenti è avvenuto aggirando le restrizioni geografiche di Anthropic attraverso VPN commerciali. Quando l’azienda ha riconosciuto nell’attività un sospetto sviluppo di armamenti, ha bloccato gli account associati al gruppo e utilizzato quanto emerso per introdurre ulteriori misure di protezione. I controlli sono intervenuti dopo che Claude Code aveva già contribuito all’avanzamento del progetto. Per i fornitori di assistenti di programmazione, il caso mostra la distanza tra vietare un impiego e intercettarlo durante il lavoro concreto sul codice.
Nel rapporto compare anche un’operazione separata di cyberspionaggio legata allo Stato russo. In questo caso Claude è stato usato per automatizzare attività che andavano dalla configurazione dell’infrastruttura al phishing, passando per lo sviluppo di malware e l’esfiltrazione dei dati. La campagna ha preso di mira oltre 20 organizzazioni, tra cui enti governativi, militari, di intelligence e della difesa ucraini ed europei. L’impiego dell’AI ha interessato così più passaggi della stessa operazione, dalla preparazione tecnica fino alla sottrazione delle informazioni.
Un ulteriore impiego ha riguardato la propaganda: attori collegati alla Russia hanno utilizzato Claude anche in una campagna diretta dallo Stato russo nella Repubblica Centrafricana. I contenuti prodotti erano favorevoli alla Russia e al gruppo Wagner, destinati alla radio, ai media locali e a Telegram. Accanto alla programmazione e alle operazioni informatiche, il rapporto documenta quindi l’uso dell’assistente nella produzione di messaggi distribuiti attraverso canali tradizionali e digitali.
Anthropic ha inoltre individuato cinque casi di ricerca biologica assistita da Claude con potenziali applicazioni nello sviluppo di armi biologiche. Alcuni ricercatori erano associati a programmi sostenuti da Stati e a istituzioni militari; l’azienda ha mantenuto riservati Paesi, organizzazioni e identità. I casi sono descritti in termini di possibile contributo alla ricerca, senza accusare i ricercatori di costruire armi biologiche né attribuire queste attività a uno specifico Paese.
Su questo fronte, Anthropic segnala un cambiamento nelle proprie valutazioni: Claude Opus 4 e Sonnet 4.5 risultavano al di sotto della soglia necessaria per contribuire in modo significativo alla ricerca biologica sofisticata, mentre per i modelli attuali l’azienda dichiara di non poter offrire la stessa garanzia. Il progresso delle capacità impone così di aggiornare anche la valutazione degli abusi. Anthropic riconosce che le proprie protezioni bloccano molte richieste malevole, ma non riescono a intercettarle tutte.