

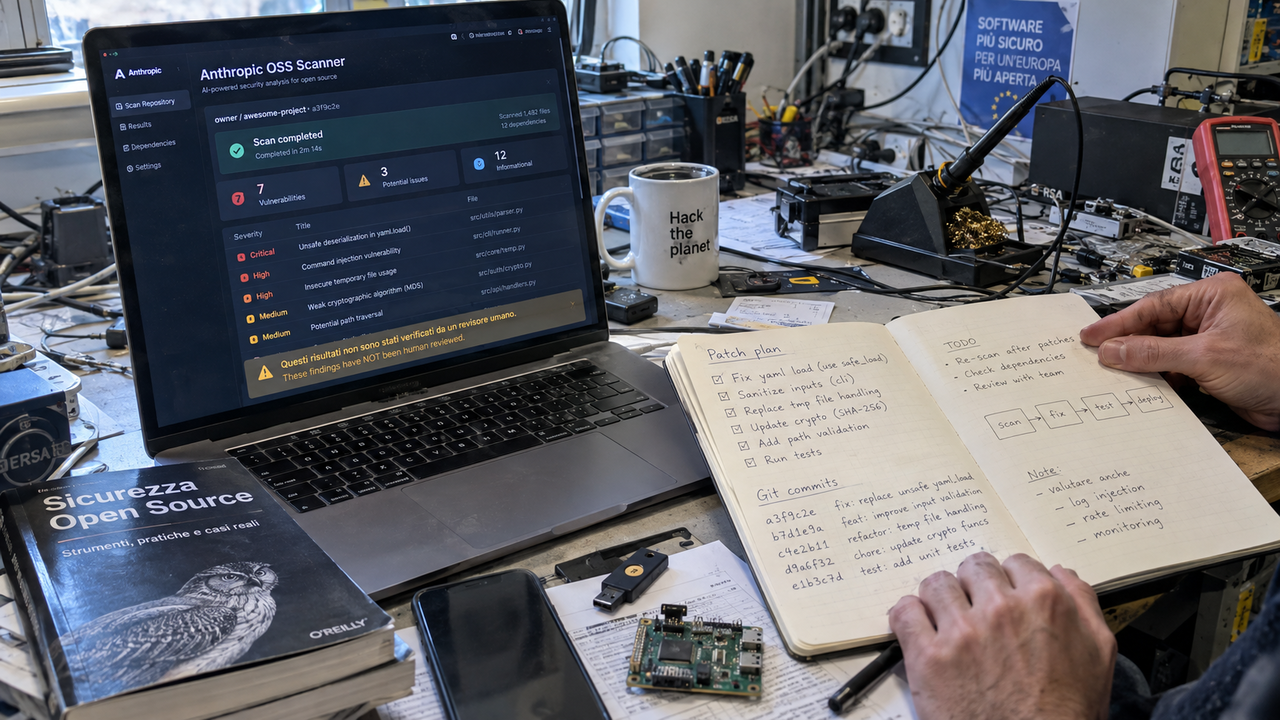
Anthropic propone ai progetti open source un nuovo servizio per individuare vulnerabilità di sicurezza nel codice. Si chiama OSS Scanner e prevede scansioni gratuite per i progetti che scelgono di aderire. L’offerta porta gli strumenti dell’azienda direttamente nella ricerca di problemi nel software aperto, con un servizio dedicato alle verifiche di sicurezza. Il dato centrale dell’annuncio è l’accesso senza costi: i progetti partecipanti potranno ricevere segnalazioni sui possibili problemi individuati dai modelli, attraverso un’attività di controllo che Anthropic presenta come approfondita e ripetuta nel tempo.
Per effettuare le verifiche, l’azienda dichiara di utilizzare i propri modelli più potenti, incluso Claude Mythos. L’impegno riguarda scansioni approfondite e periodiche, quindi un’attività continuativa di ricerca delle vulnerabilità sui progetti aderenti. Anthropic lega la scelta dei modelli all’obiettivo di offrire ai progetti open source il maggiore vantaggio possibile sul piano della difesa. Il servizio concentra così l’impiego dell’intelligenza artificiale su un compito preciso: cercare nel software elementi che possano rappresentare un problema di sicurezza e restituirli attraverso appositi report.
I report di vulnerabilità saranno interamente generati dai modelli, senza revisione umana né valutazione preliminare delle segnalazioni, e potranno quindi contenere risultati errati o non validi. È il limite esplicitato da Anthropic nella descrizione del servizio, insieme alla scelta di affidare l’intera produzione dei risultati all’AI. Per chi mantiene il codice, la distinzione tra una segnalazione automatica e una vulnerabilità verificata entra così nel processo di gestione dei report. L’offerta gratuita riguarda la scansione e la produzione delle segnalazioni; l’annuncio descrive in questi termini il contributo messo a disposizione dall’azienda.
Questa impostazione permette, secondo Anthropic, controlli più rapidi e frequenti. I progetti potrebbero quindi essere avvisati prima della presenza di possibili problemi di sicurezza. Il beneficio prospettato riguarda il tempo che intercorre tra la ricerca automatizzata e l’arrivo di una segnalazione a chi sviluppa il software. Per le imprese e gli utenti che utilizzano quei progetti, il riflesso potenziale è una maggiore tempestività nell’emersione dei problemi. La scansione periodica introduce inoltre una continuità nelle verifiche, coerente con la promessa dell’azienda di ripetere i controlli nel tempo.
OSS Scanner si inserisce in un ambito nel quale gli strumenti AI hanno già contribuito a trovare falle significative nel software open source. Tra gli esempi recenti figura Copy Fail, un bug che a maggio ha interessato quasi tutte le distribuzioni Linux. La ricerca automatizzata di vulnerabilità ha dunque già prodotto risultati su software ampiamente utilizzato. Anthropic aggiunge a questo panorama un servizio dedicato, con accesso volontario e verifiche periodiche, facendo della capacità dei propri modelli il fulcro dell’offerta rivolta ai progetti aperti.
La crescita delle segnalazioni generate dall’AI sta però già mettendo sotto pressione alcuni progetti open source. Tra i soggetti alle prese con questo afflusso figurano Linus Torvalds e Google. Il passaggio operativo si concentra sul lavoro necessario per esaminare i report ricevuti: alla maggiore velocità della ricerca corrisponde un flusso di risultati da gestire. Su questo terreno si misurerà anche l’utilità pratica di OSS Scanner, tra la possibilità di far emergere prima le vulnerabilità e la capacità dei destinatari di valutare le segnalazioni prodotte.