
Una parte del software su cui funzionano dispositivi, applicazioni e servizi digitali dipende dal lavoro di pochissime persone, spesso volontarie o scarsamente retribuite. Un censimento di 23 progetti open source critici ne individua 11 con uno o due maintainer, mentre i finanziamenti risultano generalmente limitati e in alcuni casi assenti. Il problema attraversa componenti utilizzati per gestire immagini, database, testo e connessioni: strumenti poco visibili agli utenti, ma integrati in numerosi prodotti commerciali. La loro manutenzione concentra responsabilità estese su gruppi che dispongono di risorse ridotte.
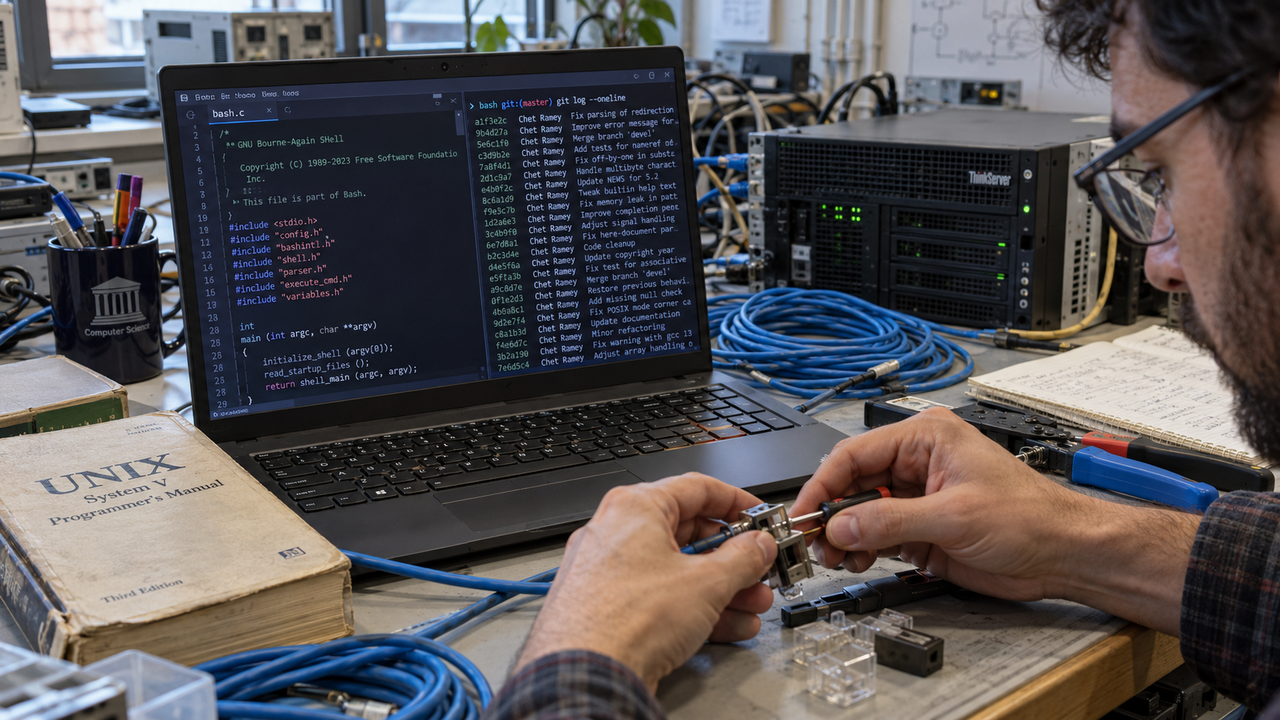
La storia delle vulnerabilità mostra quanto possano essere profonde queste dipendenze. Nel 2014, lo stesso anno di Heartbleed, Shellshock colpì Bash, la shell presente nei sistemi Linux, macOS e di tipo Unix. Il difetto risaliva a una riga di codice introdotta nel 1989; la cronologia dei contributi mostra una manutenzione quasi interamente affidata a Chet Ramey. Nel 2016, una vulnerabilità di ImageMagick consentì l'esecuzione di codice da remoto. Un'analisi del 2020 rilevò centinaia di problemi di sicurezza emersi negli anni nella libreria, i cui contributi recenti provengono quasi tutti da Dirk Lemstra.
Anche gli episodi successivi hanno coinvolto componenti distribuiti su vasta scala. Nel 2021, Log4Shell interessò Apache Log4j, la libreria di logging utilizzata in milioni di server. Nel 2023 fu individuata una vulnerabilità zero-day nella libreria per immagini libwebp, mentre nel 2024 venne compromessa la libreria di compressione xz. Sono casi che portano l'attenzione sulle dipendenze incorporate nei prodotti software e sulle persone incaricate di mantenerle: la diffusione di un componente può amplificare enormemente le conseguenze di un problema.
Dietro alcune funzioni quotidiane ci sono responsabilità individuali altrettanto concrete. Paul Eggert, docente alla UCLA, mantiene gratuitamente il principale file dei fusi orari utilizzato nei sistemi operativi basati su Linux. Denis Pushkarev si occupa invece di core-js, che permette di usare funzionalità JavaScript moderne nei browser meno recenti. Secondo una stima dello stesso autore, il software è presente nella metà dei siti più trafficati al mondo. Pushkarev ha ricevuto critiche dalla comunità dopo aver inserito nell'installatore un messaggio da riga di comando per chiedere aiuto o un impiego.
La situazione si ripete nelle librerie dedicate a testo e immagini. Behdad Esfahbod realizza la grande maggioranza del codice di HarfBuzz, centrale nella composizione dei caratteri e nelle legature delle scritture mediorientali, senza indicare finanziamenti pubblici o aziendali. Libjpeg-turbo, impiegata da Android, Firefox, LibreOffice e dai browser basati su Chromium, è mantenuta da D.R. Commander, che riceve occasionalmente incarichi specifici con compensi descritti nell'ordine di tre o quattro cifre. Per libxml2, utilizzata nella lettura e scrittura di XML, Nick Wellnhofer ha lasciato la manutenzione nel settembre 2025, dopo anni di lavoro con entrate ridotte.
Persino un progetto dalla diffusione enorme come SQLite si appoggia a una squadra ristretta. Il database, facilmente integrabile nelle applicazioni e contenuto in un unico file, è utilizzato da WhatsApp, Dropbox, Android, Windows e dai principali browser. Il progetto stima circa mille miliardi di istanze in uso, mantenute da appena quattro persone. Il finanziamento passa attraverso l'assistenza a pagamento offerta dall'azienda del fondatore, senza indicazioni sulle entrate effettive. Il gruppo ha inoltre rimosso nomi e fotografie dalla pagina del progetto per timori legati al possibile utilizzo improprio di quelle informazioni.
Un percorso diverso è quello di curl, lo strumento per recuperare dati tramite URL e automatizzare operazioni attraverso script. Il fondatore Daniel Stenberg viene retribuito per lavorarci a tempo pieno e il gruppo è cresciuto fino a 11 persone. Tra i canali di finanziamento figurano Open Collective e la tedesca Sovereign Tech Agency. In questo caso, il sostegno economico si accompagna alla possibilità di dedicare tempo professionale alla manutenzione e di distribuire il lavoro su una squadra più ampia.
La Sovereign Tech Agency finanzia anche Log4j, OpenSSL, FFmpeg e OpenSSH, componenti che coprono logging, crittografia, video e accesso sicuro ai server. Per le imprese che incorporano queste tecnologie, contribuire alla manutenzione significa investire nelle dipendenze dei propri prodotti. La capacità degli agenti AI di individuare vulnerabilità sfruttabili nell'arco di ore aggiunge pressione su chi deve analizzare i problemi e correggerli: finanziare quel lavoro entra così nelle scelte di sicurezza della filiera software.