

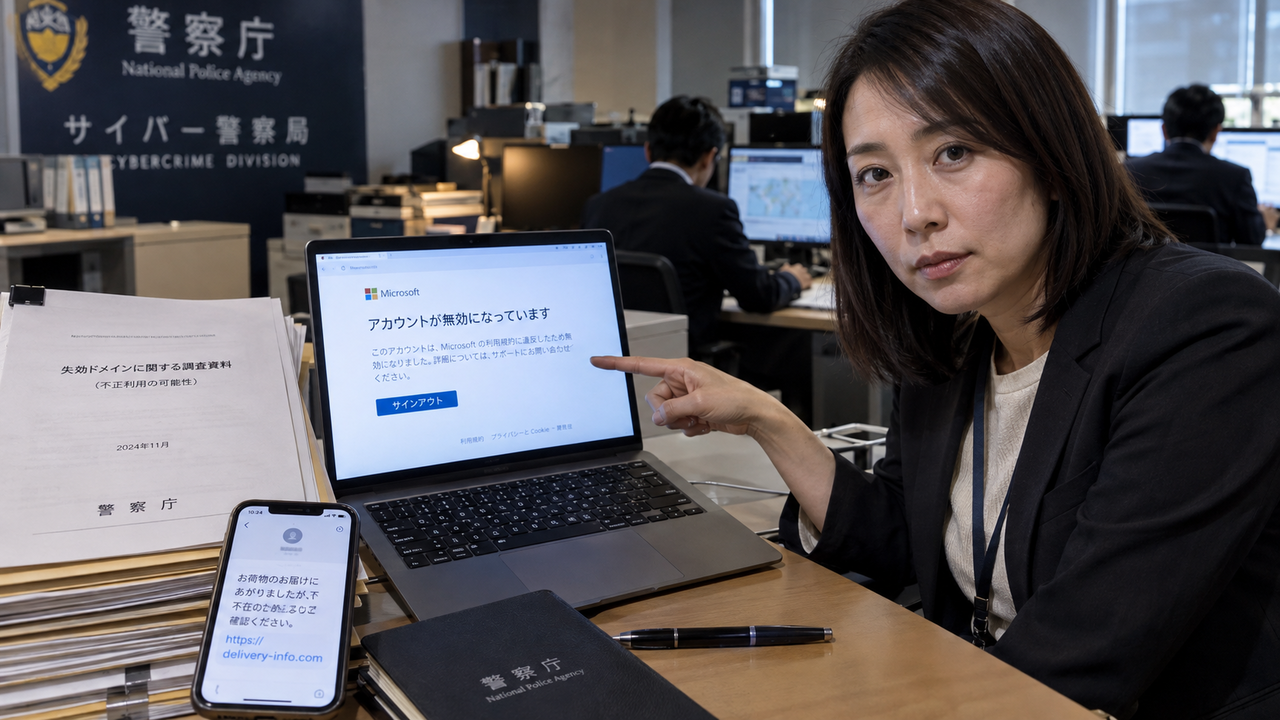
Microsoft ha disabilitato oltre 20.000 account collegati a un mercato online utilizzato dai truffatori per inviare messaggi di phishing in tutto il mondo. L'intervento nasce da un'indagine condotta con la National Police Agency giapponese, che ha ricondotto le attività al marketplace YAM Store e a due kit per il phishing, CoGUI e Iron Man. Nel mirino, un'infrastruttura che permetteva di procurarsi account e strumenti per campagne fraudolente come quelle basate su false consegne di pacchi o multe per parcheggi inesistenti.
Le dimensioni dichiarate dall'azienda superano il singolo servizio: da gennaio 2026, le tre piattaforme hanno complessivamente consentito l'invio di oltre un miliardo di messaggi malevoli, diretti a più di 75.000 organizzazioni nel mondo. Di questi messaggi, oltre 750 milioni erano rivolti ai clienti Microsoft. Il marketplace e i kit fornivano risorse complementari: gli account da una parte, gli strumenti per preparare e inviare i messaggi dall'altra. L'indagine ha così collegato l'approvvigionamento degli account alle piattaforme utilizzate nelle campagne.
I bersagli si trovavano in più di 150 Paesi e comprendevano consumatori, organizzazioni sanitarie, istituzioni finanziarie e altre imprese. Microsoft attribuisce alle attività abilitate dalle tre piattaforme ricavi per decine di milioni di dollari a favore dei loro operatori. La varietà dei destinatari mostra l'estensione delle campagne: dagli utenti individuali alle strutture che gestiscono servizi sanitari e finanziari. Il perimetro delle frodi attraversava quindi diversi settori economici, oltre ai confini nazionali.
Il ruolo di YAM Store era quello di un punto di approvvigionamento. I truffatori potevano acquistare sul marketplace account Microsoft e Google rubati oppure ottenuti in modo fraudolento, per poi utilizzare i kit di phishing nell'invio dei messaggi. L'offerta metteva in relazione la disponibilità di account con gli strumenti necessari alle campagne. Gli account erano una risorsa da comprare e impiegare nelle operazioni, all'interno di un mercato dedicato alle esigenze dei truffatori.
Per alimentare quell'offerta, il marketplace ricorreva anche ai domini web scaduti di organizzazioni reali, dei quali prendeva il controllo. Microsoft afferma inoltre che YAM Store creava siti per organizzazioni inesistenti: questi venivano utilizzati per ottenere account Microsoft da rivendere. Il meccanismo collegava così la gestione dei domini e la creazione di presenze online alla produzione degli account venduti sul marketplace. Agli account rubati si aggiungevano quelli procurati attraverso siti riconducibili a organizzazioni fittizie.
Sul versante della costruzione delle esche, Iron Man offriva oltre 2.300 modelli che i truffatori potevano utilizzare per impersonare organizzazioni, tra cui banche e dipartimenti di polizia. I modelli fornivano una base per presentarsi sotto l'identità di soggetti riconoscibili dai destinatari, sfruttandone il nome nelle truffe. Accanto a Iron Man operava CoGUI, l'altro kit individuato dall'indagine: insieme al marketplace, i due strumenti componevano l'infrastruttura alla quale Microsoft riconduce il volume di messaggi malevoli.
L'azione sui servizi ha coinvolto anche le risorse web usate per sostenere le frodi. Microsoft ha bloccato oltre 100.000 domini web impiegati per impersonare organizzazioni e per attività fraudolente. A questo intervento si è aggiunta un'operazione condotta con Health-ISAC, organizzazione senza scopo di lucro dedicata alla cybersicurezza del settore sanitario. In collaborazione con l'organizzazione, Microsoft ha sequestrato e reindirizzato domini che alimentavano tutte e tre le piattaforme.