

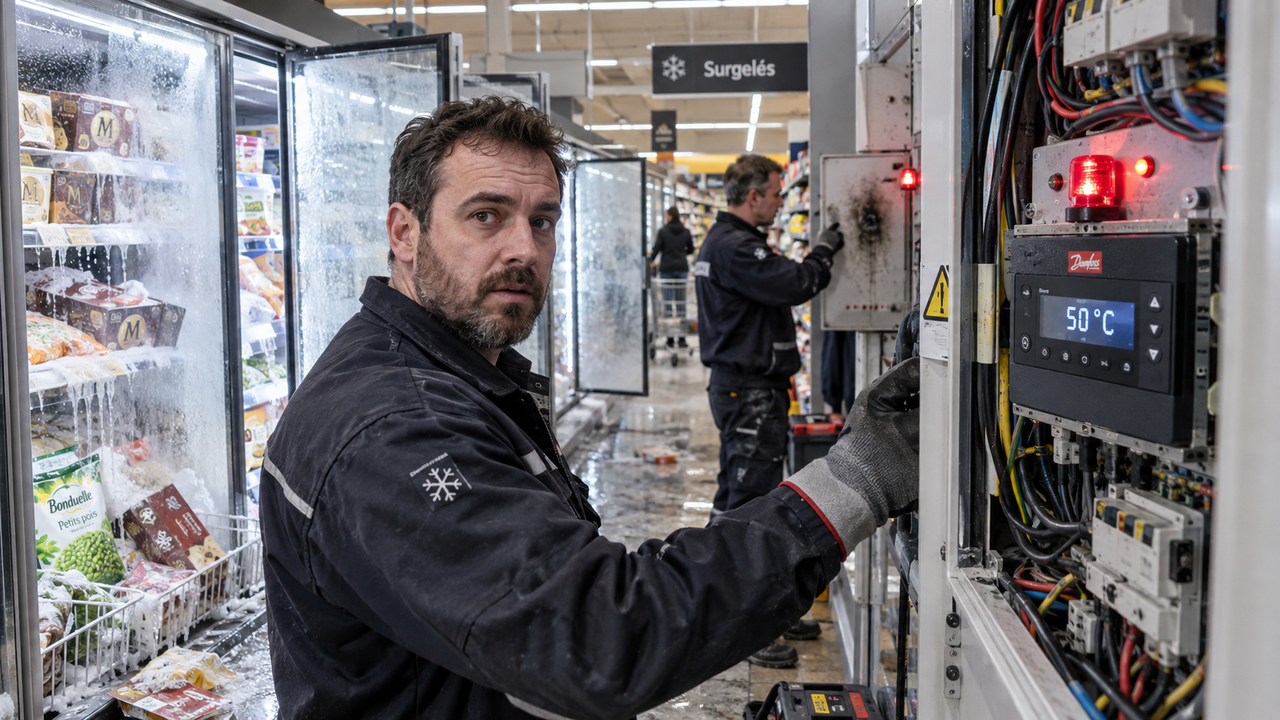
Un attacco informatico ha mandato in tilt i sistemi di refrigerazione di circa 700 supermercati francesi, provocando il deterioramento di quantità non precisate di alimenti e, in alcuni casi, incendi. Gli aggressori hanno attivato lo sbrinamento abbastanza a lungo da portare la temperatura dei frigoriferi fino a 50 °C. Quando la compromissione è stata scoperta, i prodotti erano già avariati e alcuni impianti elettrici avevano preso fuoco.
Le autorità francesi hanno confermato che i sistemi sono stati violati. Il punto di ingresso erano i controller connessi a Internet, dispositivi che consentono ai tecnici di amministrare a distanza intere batterie di frigoriferi e congelatori. Attraverso questi apparati, gli attaccanti hanno quindi potuto intervenire sul funzionamento degli impianti distribuiti nei punti vendita. La connessione predisposta per la manutenzione si è trasformata nel canale attraverso cui alterare la conservazione degli alimenti.
I tre modelli di controller indicati come coinvolti nell'incidente, commercializzati dalla danese Danfoss e da Dixell e dalla sua controllante statunitense Copeland, presentavano vulnerabilità critiche documentate in avvisi di sicurezza e ricerche pubbliche. Queste falle permettono di accedere da remoto con gli stessi privilegi degli amministratori. Nei dispositivi Copeland e Dixell, diverse vulnerabilità capaci di offrire un accesso analogo sono state corrette negli ultimi mesi: gli aggiornamenti erano dunque un passaggio essenziale per proteggere gli impianti.
Il caso Danfoss mostra quanto una protezione apparentemente variabile potesse essere prevedibile. Fino a poco tempo fa, i controller utilizzavano una password giornaliera, generata a partire dalla data dal firmware disponibile pubblicamente. Analizzando il codice, un aggressore poteva riprodurre lo stesso calcolo sui dispositivi privi di un aggiornamento recente. Inoltre, la credenziale quotidiana era identica tra modelli installati in centinaia o migliaia di negozi: una debolezza condivisa su una base molto ampia di apparati.
Oltre al probabile utilizzo di firmware obsoleti, i punti vendita colpiti avrebbero lasciato i controller senza una VPN e senza una lista ristretta degli indirizzi IP autorizzati ad accedere. Sono protezioni standard, spesso trascurate, che limitano l'esposizione dei dispositivi e gli accessi remoti. Il danno economico dell'attacco è stimato nell'ordine di decine o centinaia di milioni di euro. Segnalazioni di sistemi colpiti riguardano anche Spagna, Portogallo, Polonia, Germania e Belgio.
I ricercatori di Pen Test Partners hanno indicato gli interventi che avrebbero impedito l'accesso: rimuovere i controller da Internet pubblico, proteggere la manutenzione remota con VPN e indirizzi autorizzati, cambiare le credenziali note o predefinite e applicare gli aggiornamenti. Hanno inoltre richiamato la necessità di integrare gli apparati dei fornitori in reti gestite e documentate, evitando connessioni lasciate sotto il solo controllo degli appaltatori. Claroty aveva avvertito del rischio a ottobre; l'agenzia statunitense CISA aveva fatto altrettanto a febbraio.
Copeland ha riconosciuto una vulnerabilità in una generazione di controller dismessa e arrivata a fine vita, dichiarando di essere al lavoro con i clienti per prevenire incidenti simili. La risposta aziendale porta al centro anche il ciclo di sostituzione degli apparati: dispositivi ancora presenti negli impianti possono appartenere a generazioni ormai ritirate. La gestione della refrigerazione coinvolge così manutenzione, aggiornamenti e decisioni sugli acquisti, oltre alla normale continuità del servizio.
Per le imprese emerge una tensione concreta tra bilanci e sicurezza. Sostituire attrezzature può richiedere investimenti consistenti senza produrre risparmi immediati o benefici facilmente misurabili. Rinviare quella spesa conserva però l'esposizione associata agli apparati obsoleti. Il confronto tra direzione finanziaria e responsabili della sicurezza passa quindi dalla valutazione del singolo acquisto alla gestione del rischio operativo: anche un controller destinato alla manutenzione può diventare il punto da cui dipende il funzionamento di un intero negozio.