

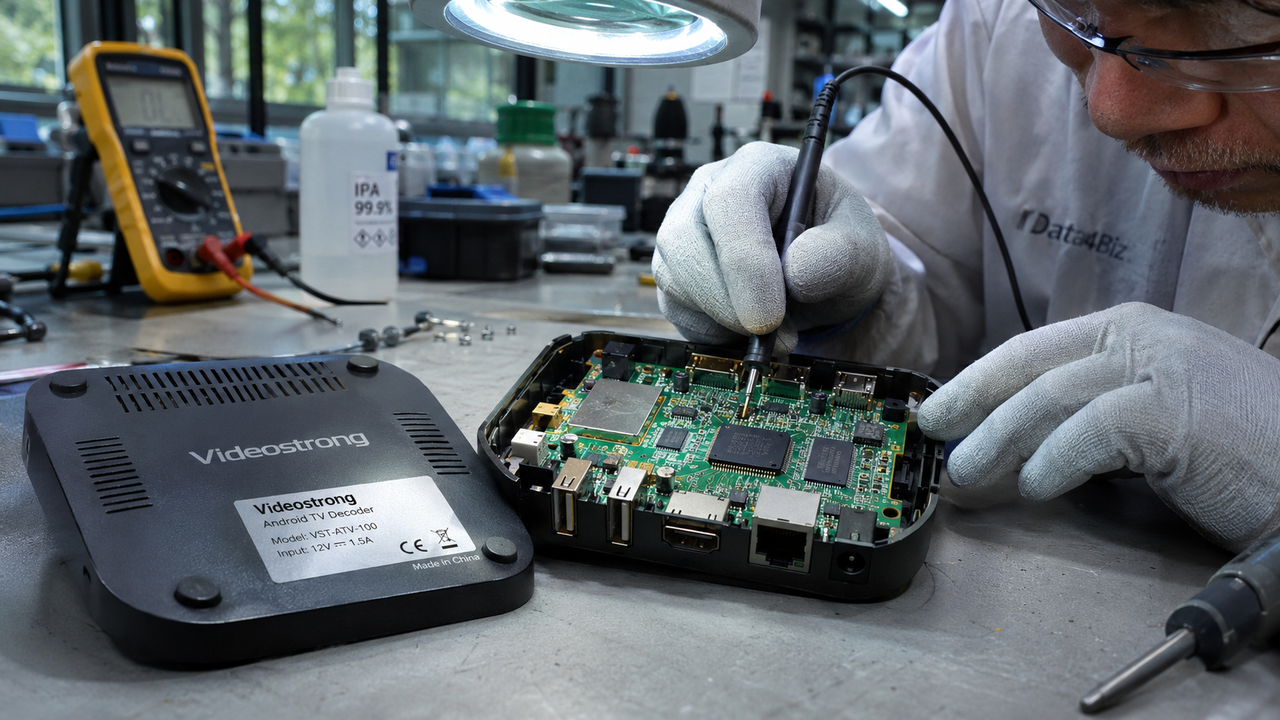
Google ha annunciato di aver smantellato una backdoor che aveva trasformato 1,3 milioni di dispositivi in una botnet, una rete di apparecchi utilizzati per attività illecite senza che i proprietari ne fossero consapevoli. Secondo l’azienda, a inserire segretamente il software malevolo era stato uno dei suoi stessi partner di produzione Android. La maggior parte degli apparecchi coinvolti era costituita da decoder televisivi, ma l’operazione raggiungeva anche altre categorie di prodotti connessi.
Il produttore indicato da Google è Videostrong Technology Co., con sede a Shenzhen, in Cina. Il gruppo ha interrotto i rapporti con l’azienda, alla quale è stato vietato di costruire o vendere dispositivi Android certificati e di fornire software destinato a questi prodotti. La misura interviene quindi sul rapporto industriale con il partner, oltre alla rimozione del meccanismo che consentiva di sfruttare gli apparecchi compromessi.
L’accusa riguarda una condotta deliberata: Google sostiene che la backdoor e la botnet siano state sviluppate, distribuite e gestite intenzionalmente per ottenere un guadagno economico. Il produttore avrebbe monetizzato l’accesso ai dispositivi vendendolo ad affiliati criminali e caricando sugli apparecchi i loro moduli malware. Nella descrizione dell’azienda, il ruolo di Videostrong comprendeva dunque sia la commercializzazione degli accessi sia l’installazione del software utilizzato dai soggetti che li acquistavano.
Le attività individuate comprendevano frodi pubblicitarie, sottrazione di dati e instradamento di traffico di rete non autorizzato. I moduli degli affiliati iscrivevano inoltre silenziosamente gli apparecchi a reti proxy residenziali e caricavano altro malware sui dispositivi già compromessi. L’impiego illecito poteva così assumere forme diverse sullo stesso insieme di prodotti: dalla manipolazione delle attività pubblicitarie all’utilizzo delle connessioni dei proprietari per far transitare traffico estraneo, sempre senza che questi ultimi ne fossero a conoscenza.
Google è intervenuta anche sui domini di comando e controllo utilizzati dai moduli degli affiliati. L’azienda stima che questa azione interromperà l’accesso ad almeno altri 10 milioni di dispositivi compromessi, perché gli stessi affiliati distribuiscono i propri moduli attraverso canali diversi da quello oggetto dell’operazione. È una stima riferita all’effetto dell’intervento sulle loro infrastrutture: il perimetro dichiarato supera quindi quello degli apparecchi nei quali il partner aveva inserito direttamente la backdoor.
La presenza del malware, secondo Google, si estendeva a diversi modelli e marchi ed era proseguita per più anni. Il problema non riguardava quindi un solo prodotto. La concentrazione maggiore interessava i decoder Android TV, ma la varietà dei dispositivi coinvolti mostra quanto fosse distribuito il meccanismo di compromissione. Per gli utenti, il marchio commerciale o il singolo modello rappresentavano soltanto una parte di una vicenda che attraversava più linee di apparecchi.
Tra gli altri prodotti Android colpiti figuravano dispositivi per la telemedicina, macchine per il karaoke e sistemi di segnaletica digitale. La rete attraversava così utilizzi molto differenti, dall’intrattenimento alla visualizzazione di contenuti e ai servizi sanitari a distanza. L’elenco comunicato da Google allarga il perimetro oltre la televisione domestica e porta l’attenzione sul software presente negli apparecchi connessi impiegati anche in contesti professionali.
Per caricare il malware dopo la prima accensione dell’hardware, Videostrong avrebbe utilizzato tecniche di offuscamento, secondo quanto dichiarato da Google. L’attivazione del software malevolo si collocava quindi dopo l’avvio iniziale da parte dell’utente, attraverso un meccanismo progettato dal produttore per nasconderne la presenza. Google ha inoltre annunciato modifiche al proprio processo di verifica dei produttori in seguito all’incidente, intervenendo sui controlli che regolano il rapporto con i partner hardware.