

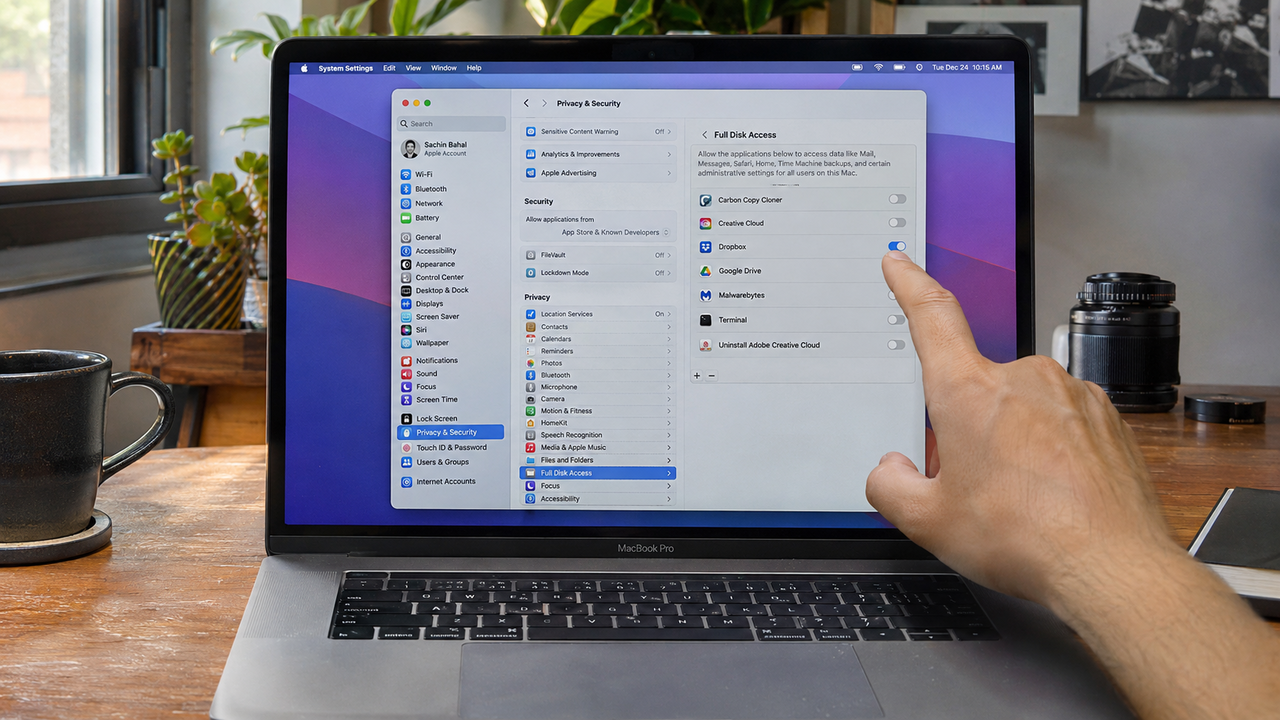
Apple ha annunciato nuovi controlli di sicurezza per i Mac, pensati per proteggere i dati degli utenti mentre cresce la diffusione degli agenti AI e delle applicazioni che chiedono ampi privilegi di accesso. Le modifiche arriveranno con macOS 27.3 e intervengono su autorizzazioni, avvisi e visibilità delle operazioni. Nel messaggio rivolto agli sviluppatori, l'azienda avverte che concedere a un'app l'accesso completo al disco può mettere a rischio tutti i dati presenti sul computer.
Il problema nasce dalla capacità operativa di questi strumenti: mentre i chatbot rispondono alle domande, gli agenti possono agire per conto dell'utente sul sistema operativo, sui file e sulle applicazioni. Una libertà utile per automatizzare attività, che amplia però l'esposizione dei dati personali. Apple si trova così a gestire anche un interesse commerciale: gli acquisti di Mac mini e Mac Studio da parte dei primi utilizzatori dell'AI, che scelgono queste macchine per eseguire modelli in locale.
L'azienda aveva anticipato a ottobre la revisione delle impostazioni di sicurezza, dopo due episodi che avevano coinvolto applicazioni AI. Un giornalista aveva denunciato che Muse, l'app di Meta, aveva letto messaggi privati senza consenso. Separatamente, era stata segnalata una vulnerabilità nell'app Mac di ChatGPT che avrebbe potuto consentire agli hacker di accedere a dati sensibili. Sono due casi diversi, che collocano al centro dell'attenzione sia il comportamento delle applicazioni sia la protezione delle informazioni alle quali possono accedere.
Una delle modifiche riguarda la separazione dei controlli Device Control e Data Access nelle impostazioni System & App Protection Override e Accessibility. La nuova denominazione della prima opzione serve a rendere più esplicito che l'utente sta superando protezioni di sicurezza integrate nel sistema. Apple uniformerà inoltre la procedura di concessione dei permessi: sarà previsto un unico metodo, basato sulla selezione dell'applicazione interessata da un elenco, per semplificare la configurazione delle autorizzazioni.
Quando verrà attivato System & App Protection Override, nuove indicazioni inviteranno a concedere l'accesso soltanto alle applicazioni che ne hanno bisogno. Una guida analoga accompagnerà l'attivazione di Full Disk Access, che permette a un'app di accedere alle cartelle. Apple promette anche maggiore visibilità sull'ampiezza dei dati che un'applicazione potrà raggiungere o controllare ricevendo tutti i permessi. Il consenso sarà quindi accompagnato da informazioni più dettagliate sulle conseguenze della scelta.
Gli utenti potranno inoltre configurare le applicazioni affinché chiedano il permesso a ogni richiesta di accesso. È un controllo più granulare sul momento in cui l'agente può intervenire, utile per sperimentare strumenti AI locali mantenendo una supervisione diretta. La richiesta ripetuta può però rendere l'esperienza più laboriosa e ostacolare l'automazione. Per chi valuta questi strumenti in un contesto di lavoro, emerge un compromesso concreto tra continuità delle operazioni e frequenza delle autorizzazioni.
Un nuovo indicatore di trasparenza comparirà quando un'applicazione ne controllerà un'altra attraverso System & App Protection Override, rendendo visibile l'azione mentre avviene. L'impostazione descritta da Apple mantiene la possibilità di installare ed eseguire agenti e altre applicazioni che richiedono privilegi elevati, affiancandola a opzioni più precise e informazioni aggiuntive. Per l'utente, il controllo riguarda così sia l'autorizzazione iniziale sia la percezione di ciò che il software sta facendo sul Mac.
Agli sviluppatori Apple chiede di adeguare le procedure di configurazione iniziale e di progettare applicazioni capaci di funzionare anche con accesso limitato a determinate cartelle o app. Questo sposta parte del lavoro sul modo in cui il software gestisce permessi parziali, senza interrompere inutilmente l'esperienza. Per le applicazioni che richiedono accesso completo al disco per il backup o per offrire tecnologie assistive, sarà possibile chiedere specifiche eccezioni, chiamate entitlements, per preservare le funzionalità disponibili prima dell'aggiornamento.