

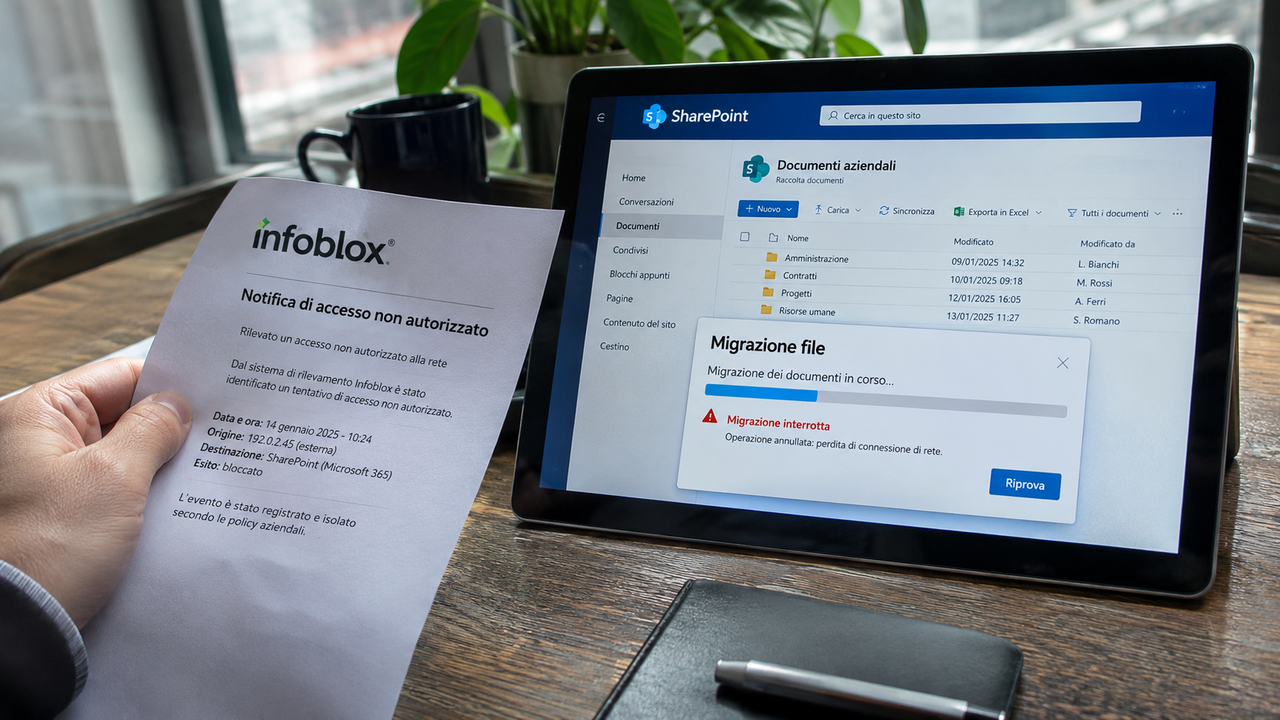
Infoblox ha confermato un incidente di sicurezza nel quale alcuni hacker hanno avuto accesso a informazioni aziendali passando attraverso un fornitore tecnologico. Un portavoce ha dichiarato che l’impresa sta indagando su un accesso non autorizzato a determinati dati, avvenuto tramite un soggetto esterno incaricato della migrazione delle informazioni e a sua volta compromesso. Il punto di ingresso indicato dall’azienda è quindi un servizio utilizzato per trasferire dati.
L’impresa, a capitale privato, opera nella cybersecurity e nell’automazione e fornisce alle aziende servizi per la sicurezza informatica e le reti. La sua offerta comprende la risoluzione dei nomi di dominio, oltre alla gestione delle identità e degli accessi degli utenti. L’incidente riguarda dunque un operatore che vende strumenti e servizi destinati alla protezione e al funzionamento delle infrastrutture digitali delle imprese.
Nella propria risposta, Infoblox ha dichiarato di avere attivato immediatamente le procedure di gestione degli incidenti e adottato misure per contenere l’evento. L’azienda sta inoltre lavorando con esperti esterni di sicurezza informatica. Il mandato descritto dal portavoce comprende la ricostruzione dei fatti, la valutazione dell’estensione dell’incidente e la gestione dei rischi confermati: attività che accompagnano il contenimento e servono a definire quali informazioni siano state coinvolte.
Il servizio interessato sarebbe legato alla migrazione dei dati SharePoint. Due persone a conoscenza dell’accaduto hanno riferito questo dettaglio sulla base di una notifica inviata da Infoblox relativa alla violazione. Il documento collega quindi l’incidente a una specifica attività affidata all’esterno. SharePoint è un software accessibile via web che le imprese utilizzano per ospitare e condividere file e documenti interni, un ambito nel quale possono concentrarsi informazioni operative aziendali.
I registri pubblici disponibili su Internet indicano che Infoblox ospita gran parte dei propri file, della posta elettronica e dell’infrastruttura presso Microsoft. Tra questi sistemi figura anche un server SharePoint, accessibile attraverso il fornitore di single sign-on utilizzato dall’azienda. Questo dettaglio descrive l’ambiente documentale nel quale si inserisce il servizio di migrazione: archiviazione dei contenuti, condivisione dei documenti e autenticazione sono componenti distinte del lavoro quotidiano sui dati aziendali.
Una persona a conoscenza dell’incidente ha affermato che durante la violazione sono stati sottratti dati sensibili dei clienti. Un’altra informazione raccolta da una persona informata sui fatti riguarda l’interruzione del rapporto con il fornitore coinvolto. Infoblox non ne ha reso pubblico il nome e il portavoce non ha commentato la cessazione della collaborazione. L’indicazione sulla sottrazione dei dati proviene dunque da una testimonianza, mentre la dichiarazione aziendale parla di accesso a informazioni della società.
Sul perimetro tecnologico, il portavoce ha dichiarato che l’impresa non ha indicazioni di un coinvolgimento dei prodotti Infoblox, dei servizi cloud, degli aggiornamenti software o dei processi di compilazione e rilascio. La precisazione comprende sia i servizi erogati sia i passaggi attraverso i quali il software viene preparato e distribuito. È questo il confine tracciato dall’azienda nella comunicazione sull’incidente, accanto alla conferma della compromissione del fornitore esterno.
Quanto alle conseguenze e agli eventuali contatti con gli aggressori, Infoblox non ha comunicato il numero dei clienti coinvolti, né se disponga già di questo dato, e non ha risposto alle domande sull’eventuale ricezione di comunicazioni dagli hacker o sulle richieste che questi potrebbero avere avanzato.