

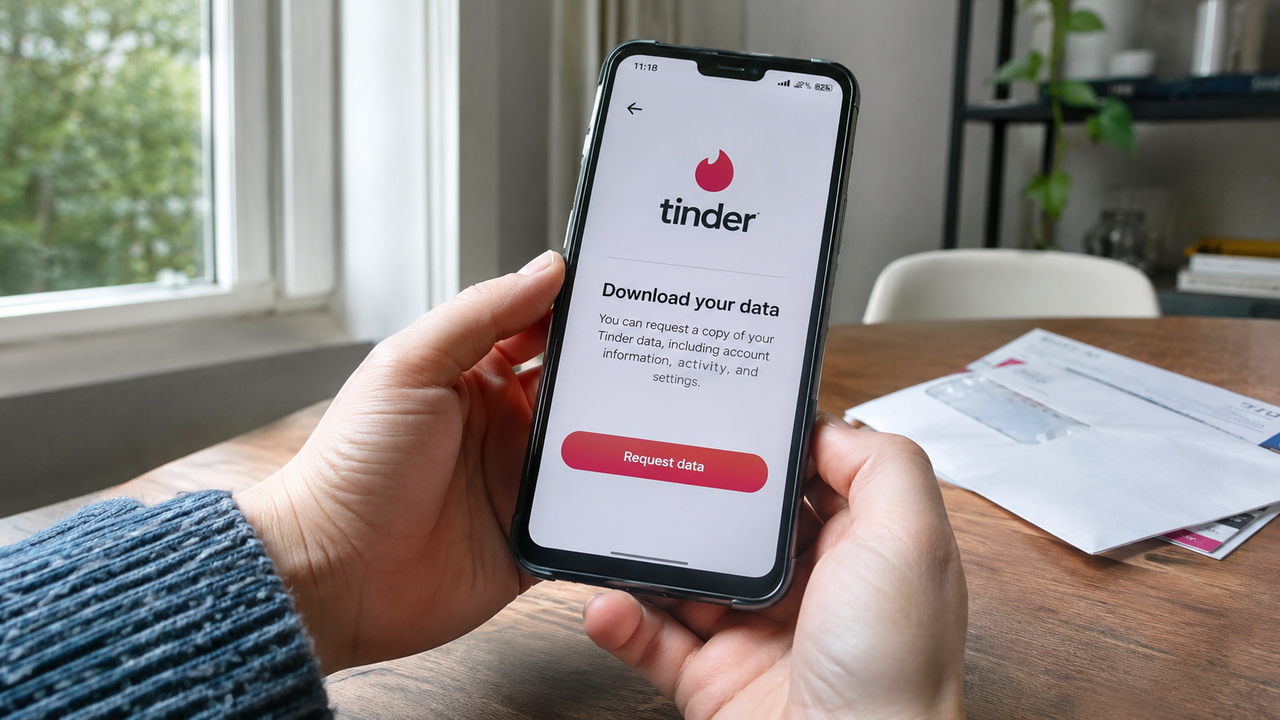
Una multa da 11 milioni di euro colpisce la società che gestisce Tinder sul mercato europeo per le modalità con cui rispondeva alle richieste di accesso ai dati personali. A infliggerla è la Data Protection Commission, l’autorità irlandese per la protezione dei dati, che opera come capofila nell’Unione europea per i servizi del gruppo Match. Al centro del provvedimento ci sono gli archivi incompleti consegnati agli iscritti attraverso la funzione automatica di esportazione.
La destinataria della sanzione è MTCH Technology Services Limited, con sede a Dublino. Il provvedimento chiude un’indagine avviata d’ufficio nel gennaio 2020 ed è accompagnato da un ammonimento formale. L’istruttoria doveva accertare se gli strumenti offerti agli utenti per ottenere una copia delle proprie informazioni rispettassero il Regolamento generale sulla protezione dei dati. La verifica riguardava quindi il funzionamento concreto del servizio predisposto per esercitare un diritto previsto dalla normativa europea.
Nel periodo esaminato, decine di migliaia di persone avevano utilizzato il sistema per richiedere e scaricare i propri dati. Secondo gli accertamenti della Data Protection Commission, i file ricevuti non restituivano però tutte le informazioni personali: alcune categorie erano escluse integralmente. L’omissione avveniva senza avvertire gli interessati, che ricevevano così un archivio privo di una parte dei dati senza essere informati delle esclusioni applicate dalla piattaforma.
Per altre categorie, invece, le informazioni erano disponibili soltanto attraverso un riepilogo generico e sommario. Per l’autorità irlandese, anche questa modalità impediva agli iscritti di ottenere un quadro chiaro e integrale delle informazioni raccolte sul loro conto. Il problema riguardava dunque sia il contenuto del pacchetto esportato sia la trasparenza della risposta: gli utenti non venivano messi al corrente delle limitazioni che caratterizzavano la copia scaricata dal proprio profilo.
Il riferimento normativo è l’articolo 15 del Gdpr, che riconosce il diritto di accesso ai dati personali. Davanti a una richiesta, il titolare del trattamento deve consegnare i dati in suo possesso entro un mese, con una proroga di altri due mesi nei casi più complessi. La documentazione deve inoltre essere completa, trasparente e comprensibile, così da consentire alle persone di verificare come vengono trattate le proprie informazioni e su quali basi.
Match Group ha annunciato l’intenzione di presentare ricorso, contestando sia le conclusioni dell’istruttoria sia l’entità della sanzione. La posizione del gruppo apre quindi una fase di contestazione del provvedimento. Sul piano operativo, gli accertamenti mettono al centro un passaggio preciso della gestione dei dati: la corrispondenza tra le informazioni personali detenute dall’impresa e quelle effettivamente restituite quando un utente ne domanda una copia.
La vicenda coinvolge anche il mercato italiano. Nell’informativa sulla privacy, Tinder indica infatti la società irlandese come titolare del trattamento per gli utenti che si collegano dall’Italia. Nel comunicato del 13 novembre, la Dpc non ha quantificato gli iscritti italiani interessati, in attesa della pubblicazione del testo integrale della decisione. Il collegamento con l’Italia passa quindi dalla stessa società responsabile del trattamento dei dati degli utenti europei.
Per gli iscritti, la richiesta di una copia completa può passare anche attraverso una comunicazione scritta formale al responsabile della protezione dei dati della società, oltre alla funzione di esportazione disponibile nel profilo. Se la risposta non arriva entro trenta giorni, oppure contiene soltanto una parte delle informazioni, è possibile presentare gratuitamente un reclamo al Garante per la protezione dei dati personali. L’accesso ai propri dati dispone così di un percorso ulteriore rispetto al download automatico offerto dall’app.